Cảnh báo chiến dịch phát tán phần mềm giả mạo nhằm chiếm dụng tài nguyên máy tính
Các nhà nghiên cứu bảo mật vừa phát hiện chiến dịch phát tán phần mềm giả mạo tinh vi, biến máy tính người dùng thành công cụ khai thác tài nguyên mạng và tính toán trái phép.

- Chiến dịch phát tán: Kẻ tấn công sử dụng các tệp tin giả mạo dưới danh nghĩa phần mềm thương mại, game và công cụ bẻ khóa để lây nhiễm mã độc.
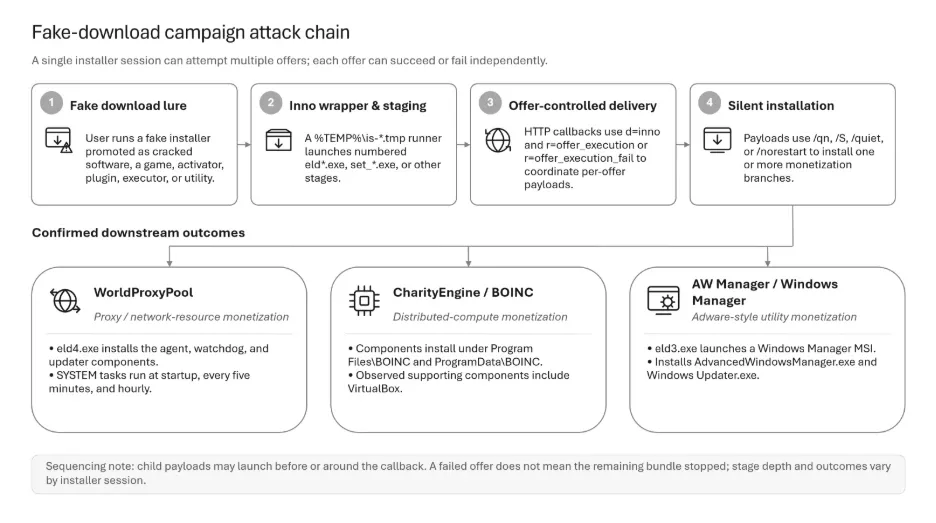
- Cơ chế hoạt động: Sử dụng trình bao bọc Inno Setup để thực thi nhiều giai đoạn payload ngầm, bao gồm proxyware và các thành phần tính toán phân tán.
- Tác động hệ thống: Chiếm dụng băng thông internet, tài nguyên CPU/GPU và thiết lập quyền truy cập SYSTEM để duy trì sự hiện diện bền vững.
- Khuyến nghị: Người dùng cần cảnh giác với các nguồn tải phần mềm không chính thống và kích hoạt các tính năng bảo mật nâng cao trên Windows.
Các chuyên gia an ninh mạng vừa công bố báo cáo phân tích về một chiến dịch tấn công mạng tinh vi, nơi kẻ tấn công sử dụng các tệp tin cài đặt phần mềm giả mạo để âm thầm chiếm quyền kiểm soát tài nguyên trên các máy tính chạy hệ điều hành Windows. Thay vì chỉ đơn thuần cài đặt một ứng dụng, các trình cài đặt này được thiết kế để thực thi nhiều tiến trình ngầm, biến thiết bị của nạn nhân thành công cụ kiếm tiền cho kẻ tấn công thông qua việc chia sẻ băng thông, thực hiện các tác vụ tính toán hoặc cài đặt các tiện ích không mong muốn.
Chiến dịch này nhắm mục tiêu vào những người dùng đang tìm kiếm các phiên bản phần mềm thương mại bị bẻ khóa (cracked software), trò chơi miễn phí, công cụ kích hoạt bản quyền hoặc các plugin âm thanh. Bằng cách ngụy trang dưới các giao diện cài đặt quen thuộc, kẻ tấn công đã thành công trong việc đánh lừa người dùng, khiến họ vô tình phê duyệt các hoạt động độc hại diễn ra trong nền hệ thống.
Phân tích kỹ thuật về cơ chế lây nhiễm
Quá trình tấn công bắt đầu khi nạn nhân tải xuống và khởi chạy một tệp tin được quảng cáo là phần mềm hữu ích. Các tệp tin này thường xuất hiện dưới tên gọi của các ứng dụng phổ biến như Echo Client, FabFilter Total Bundle, Navicat Premium, hoặc các công cụ hỗ trợ mở khóa thiết bị di động. Cần lưu ý rằng đây chỉ là các tên gọi được kẻ tấn công sử dụng để ngụy trang, không phải là bằng chứng cho thấy các sản phẩm chính hãng đã bị xâm phạm.
Trình cài đặt sử dụng cấu trúc Inno Setup để khởi chạy các tiến trình tạm thời và thực thi các giai đoạn payload theo thứ tự. Thay vì chỉ cài đặt ứng dụng mà người dùng mong đợi, hệ thống này liên lạc với cơ sở hạ tầng internet của kẻ tấn công để tải về các gói "ưu đãi" (offers) bổ sung. Mỗi gói này có thể thành công hoặc thất bại độc lập, điều này có nghĩa là ngay cả khi một thành phần bị chặn, các phần còn lại của chuỗi tấn công vẫn có thể tiếp tục hoạt động.
Các nhánh payload chính
- WorldProxyPool: Cung cấp phần mềm proxyware, định tuyến lưu lượng truy cập internet của bên thứ ba thông qua thiết bị của nạn nhân. Nó thiết lập ba tác vụ định kỳ (scheduled tasks) chạy dưới quyền SYSTEM để duy trì sự hiện diện.
- Nhánh tính toán: Cài đặt các thành phần như CharityEngine, BOINC và VirtualBox để thực hiện các tác vụ tính toán phân tán. Mặc dù đây là hành vi chiếm dụng tài nguyên, báo cáo hiện tại chưa ghi nhận việc sử dụng cho mục đích đào tiền ảo.
- Nhánh tiện ích: Cài đặt Advanced Windows Manager và các phần mềm cập nhật giả mạo, mở rộng phạm vi kiểm soát của kẻ tấn công đối với hệ thống.
Hướng dẫn phát hiện và phòng thủ
Để phát hiện các mối đe dọa này, các chuyên gia khuyến nghị không nên chỉ dựa vào tên tệp tin hoặc tên miền đơn lẻ, vì kẻ tấn công thường xuyên thay đổi cơ sở hạ tầng. Thay vào đó, cần tập trung vào việc kết nối các hoạt động cài đặt, các yêu cầu mạng bất thường và sự thay đổi trong cấu hình hệ thống. Việc kiểm tra các tác vụ định kỳ (scheduled tasks) chạy dưới quyền SYSTEM là một bước quan trọng trong quá trình săn tìm mối đe dọa (Threat Hunting).
⚠️ Cảnh báo quan trọng: Việc cài đặt phần mềm từ các nguồn không chính thống là vector tấn công chính. Người dùng nên kích hoạt tính năng bảo vệ chống lại các ứng dụng không mong muốn (PUA) và duy trì các chính sách bảo mật dựa trên danh tiếng (reputation-based checks) để giảm thiểu rủi ro.
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Domain | beliefdesk[.]xyz | Callback thực thi các gói payload |
| Domain | companyharbor[.]xyz | Callback thực thi các gói payload |
| File path | %TEMP%\is-*.tmp\eld*.exe | Mẫu payload theo giai đoạn |
| SHA-256 | 006510ce1da2b7410376f0788c19e55616eb4bcc30072d25b7d0871dc32aa11c | Inno second-stage runner |
| SHA-256 | ab2c2dd37fdcfe1e7620a57f98c80bd063258bea145adc0cc6a0f8b1e24c6a8f | First-stage payload |
Các tổ chức có thể áp dụng các quy tắc giảm thiểu bề mặt tấn công (Attack Surface Reduction - ASR) để hạn chế việc thực thi các tệp tin không đáng tin cậy. Việc duy trì sự cảnh giác và tuân thủ các quy trình bảo mật nghiêm ngặt là chìa khóa để ngăn chặn các cuộc tấn công lợi dụng sự thiếu hiểu biết của người dùng trong quá trình cài đặt phần mềm. Để biết thêm thông tin chi tiết về các kỹ thuật phòng thủ, bạn có thể tham khảo tài liệu từ Microsoft Security Blog.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan