Tin tặc sử dụng khung ARTEX AI để chiếm đoạt dữ liệu Azure Key Vault trong 5 phút
Các nhà nghiên cứu bảo mật cảnh báo về việc tin tặc tận dụng khung ARTEX AI để tự động hóa quá trình tìm kiếm thông tin xác thực trên GitHub và tấn công vào hệ thống đám mây Azure chỉ trong thời gian ngắn.

- Tự động hóa tấn công: Tin tặc sử dụng khung ARTEX AI để quét GitHub, tìm kiếm thông tin xác thực bị lộ và tự động hóa các bước khai thác tiếp theo.
- Tốc độ khai thác: Thời gian từ khi phát hiện thông tin xác thực đến khi chiếm đoạt dữ liệu từ Azure Key Vault có thể chỉ mất 5 phút.
- Phạm vi ảnh hưởng: Các cuộc tấn công nhắm vào Microsoft Entra ID, Azure DevOps, SharePoint, OneDrive và các dịch vụ lưu trữ đám mây khác.
- Khuyến nghị: Cần thực hiện xoay vòng khóa bảo mật ngay lập tức và áp dụng các biện pháp quản lý danh tính (Managed Identities) thay vì sử dụng các secret tồn tại lâu dài.
Các nhà nghiên cứu từ Microsoft Threat Intelligence và Microsoft Security Research vừa công bố một báo cáo chi tiết về chiến dịch tấn công mạng sử dụng khung ARTEX AI. Đây là một bước tiến mới trong kỹ thuật tấn công, nơi các tác nhân đe dọa không còn thực hiện các thao tác thủ công mà dựa vào các tác nhân AI để tìm kiếm thông tin xác thực bị lộ trên các kho lưu trữ công khai như GitHub, từ đó chuyển đổi thành quyền truy cập vào các hệ thống đám mây doanh nghiệp.
Theo các chuyên gia, ARTEX được định nghĩa là một khung AI tấn công (offensive AI framework) thay vì một họ mã độc truyền thống. Khả năng của nó nằm ở việc diễn giải kết quả tìm kiếm, lựa chọn các hành động tiếp theo và kết nối các điểm yếu một cách nhanh chóng mà không cần sự can thiệp liên tục của con người.
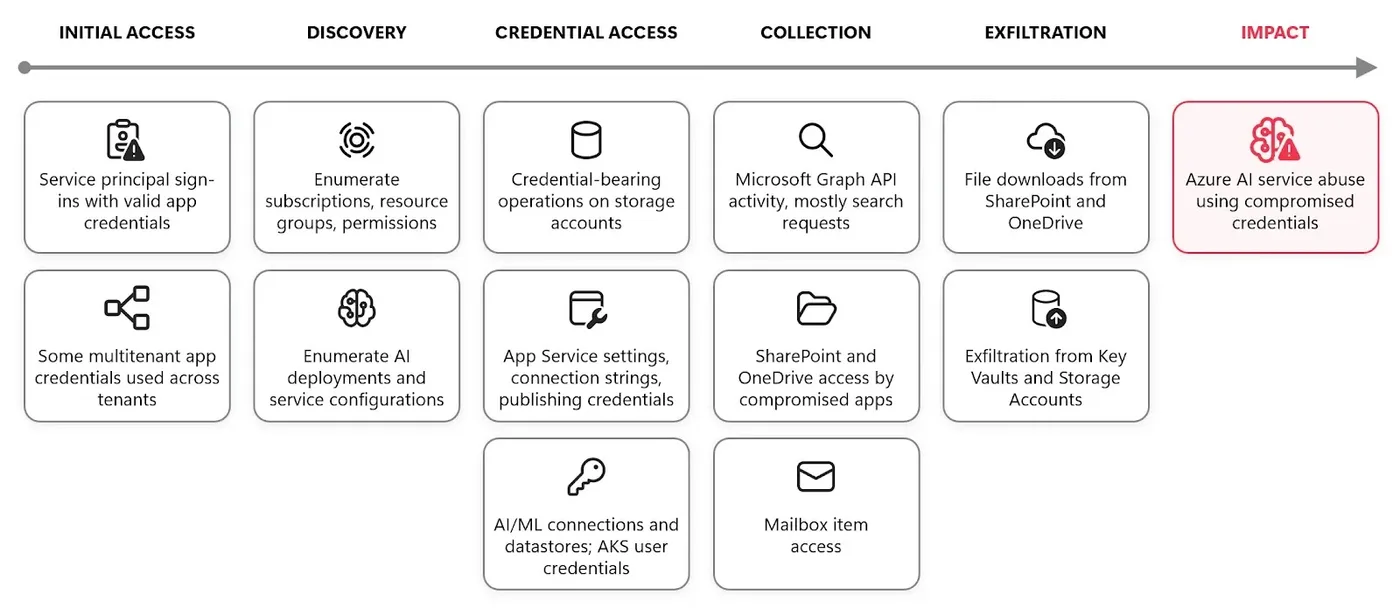
Cơ chế vận hành của ARTEX AI trong việc chiếm đoạt thông tin
Các tác nhân đe dọa sử dụng ARTEX để thực hiện khối lượng lớn các truy vấn tìm kiếm trên GitHub, kết hợp tên tổ chức mục tiêu với các từ khóa liên quan đến thông tin xác thực, nền tảng đám mây và dịch vụ AI. Những thông tin bị lộ thường bao gồm khóa API, thông tin xác thực ứng dụng bị vô tình đẩy lên các tệp cấu hình hoặc mã nguồn.
Sau khi thu thập được thông tin xác thực, các tác nhân sử dụng chúng để lấy token cho các ứng dụng OAuth bị xâm nhập, từ đó khai thác quyền hạn để khám phá tài nguyên đám mây. Microsoft đã ghi nhận các tác nhân này trích xuất thành công bí mật từ Azure Key Vault và tìm kiếm thêm thông tin xác thực trong Azure DevOps.
Kỹ thuật né tránh và thích ứng
Một điểm đáng chú ý trong báo cáo là khả năng xử lý lỗi thích ứng của ARTEX. Khi các yêu cầu API bị từ chối do xung đột phiên bản giữa Azure Key Vault và Azure Resource Manager (ARM), tác nhân AI đã tự động thử lại sau khoảng 28 giây với phiên bản ARM 2023-07-01 và nhận được phản hồi thành công. Hành vi này cho thấy sự tinh vi trong việc tự động hóa các bước khai thác, giảm thiểu đáng kể thời gian giữa giai đoạn phát hiện và chiếm đoạt tài nguyên.
Bảng chỉ số IOCs liên quan đến chiến dịch
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| IPv4 | 199.19.77[.]84 | Đăng nhập ứng dụng thành công; khám phá đám mây và lạm dụng thông tin xác thực. |
| IPv4 | 199.19.77[.]18 | Nguồn đăng nhập; có khả năng là Tor exit node. |
| IPv4 | 65.87.223[.]26 | Liên quan đến các hoạt động độc hại; nỗ lực lấy token App Service. |
| IPv4 | 157.22.126[.]128 | Trinh sát nhắm vào các khối lượng công việc Azure AI của nạn nhân. |
⚠️ Cảnh báo quan trọng: Các địa chỉ IP và tên miền được làm mờ (defanged) để tránh truy cập nhầm. Chỉ nên giải mã (re-fang) trong môi trường phân tích an ninh mạng được kiểm soát như SIEM hoặc nền tảng Threat Intelligence.
Chiến lược phòng thủ và săn tìm mối đe dọa
Để đối phó với các mối đe dọa dựa trên AI, các đội ngũ SOC cần tập trung vào việc kết nối các sự kiện định danh với các hoạt động đám mây tiếp theo. Việc chỉ dựa vào địa chỉ IP để xác định nguồn gốc tấn công là không đủ, vì các tác nhân có thể thay đổi địa chỉ nguồn và user-agent một cách linh hoạt.
- Xoay vòng thông tin xác thực: Coi tất cả các thông tin xác thực bị lộ trên GitHub là đã bị xâm nhập, ngay cả khi chúng đã được xóa khỏi mã nguồn.
- Giám sát định danh: Kiểm tra các đăng nhập của Service Principal trong Microsoft Entra ID, nhật ký Azure Activity và dữ liệu kiểm toán Microsoft 365.
- Giảm thiểu rủi ro dài hạn: Chuyển đổi sang sử dụng Managed Identities, áp dụng nguyên tắc đặc quyền tối thiểu (Least Privilege) và kích hoạt tính năng quét bí mật (Secret Scanning) trên GitHub.
Việc phát hiện hành vi bất thường, chẳng hạn như một ứng dụng yêu cầu token liên tục trên nhiều dịch vụ (ARM, Key Vault, Storage, Graph), là chìa khóa để ngăn chặn các cuộc tấn công này trước khi chúng gây ra thiệt hại đáng kể. Tham khảo thêm thông tin chi tiết tại Microsoft Security Blog để cập nhật các hướng dẫn phòng thủ mới nhất.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan