Storm-2603 khai thác lỗ hổng SharePoint ToolShell triển khai mã độc tống tiền
Nhóm tin tặc Storm-2603 đang lợi dụng các lỗ hổng SharePoint ToolShell để cài đặt backdoor không lưu vết trên đĩa, nhằm mục đích triển khai mã độc tống tiền Warlock.

- Chiến dịch tấn công: Nhóm Storm-2603 sử dụng lỗ hổng ToolShell (CVE-2025-53770, CVE-2025-53771) để xâm nhập máy chủ SharePoint.
- Kỹ thuật Fileless: Backdoor hoạt động hoàn toàn trong bộ nhớ của tiến trình IIS (w3wp.exe), không để lại dấu vết trên ổ cứng.
- Mục tiêu cuối cùng: Triển khai mã độc tống tiền Warlock sau khi đã thiết lập quyền kiểm soát và leo thang đặc quyền.
- Khuyến nghị: Cần cập nhật bản vá khẩn cấp, xoay vòng MachineKeys và giám sát chặt chẽ các hành vi bất thường của tiến trình w3wp.exe.
Các nhà nghiên cứu bảo mật vừa công bố báo cáo chi tiết về chiến dịch tấn công tinh vi của nhóm tin tặc Storm-2603, nhắm vào các máy chủ SharePoint on-premises thông qua bộ lỗ hổng được gọi là ToolShell. Chiến dịch này không chỉ dừng lại ở việc thu thập dữ liệu mà còn hướng tới mục tiêu triển khai mã độc tống tiền Warlock, gây ra rủi ro nghiêm trọng cho các tổ chức chưa kịp thời áp dụng các bản vá bảo mật.
Phân tích chuỗi tấn công và kỹ thuật khai thác
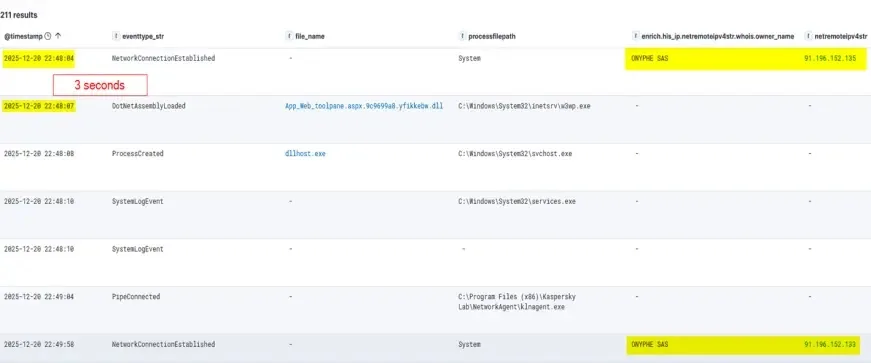
Cuộc tấn công bắt đầu bằng việc thăm dò lỗ hổng thông qua các nền tảng quét internet như ONYPHE. Sau giai đoạn trinh sát, kẻ tấn công đã sử dụng các yêu cầu web được chế tạo đặc biệt để khai thác CVE-2025-53770 và CVE-2025-53771, cho phép thực thi mã từ xa trên máy chủ mục tiêu.
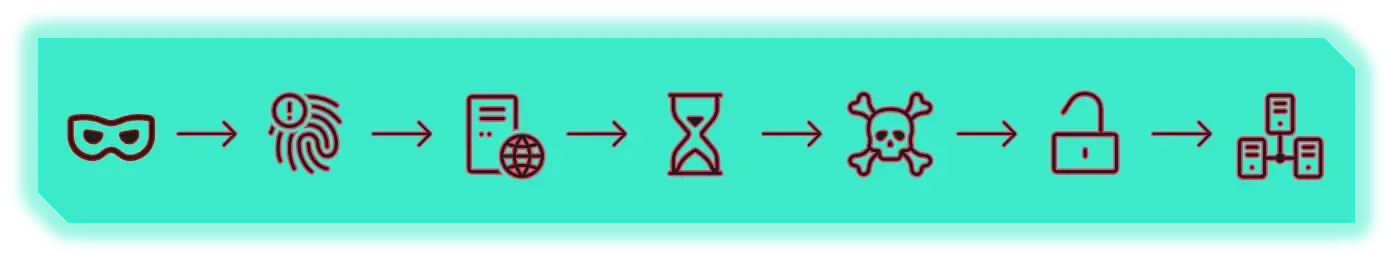
Điểm đáng chú ý nhất trong chiến dịch này là việc sử dụng một backdoor dạng fileless. Kẻ tấn công đã tiêm mã độc trực tiếp vào tiến trình w3wp.exe (IIS worker process). Backdoor này sử dụng một framework C# tùy chỉnh, đăng ký một VirtualPathProvider để phục vụ các trang web không tồn tại trên hệ thống tệp, giúp chúng ẩn mình khỏi các công cụ quét virus truyền thống.
Kỹ thuật leo thang đặc quyền và duy trì sự hiện diện
Để đạt được quyền SYSTEM, kẻ tấn công đã lợi dụng cơ chế impersonation của IIS worker process kết hợp với kỹ thuật named-pipe tương tự như công cụ EfsPotato. Sau khi chiếm quyền, chúng tiếp tục cài đặt công cụ pháp y Velociraptor phiên bản 0.73.4.0, vốn chứa lỗ hổng CVE-2025-6264, để duy trì quyền truy cập bền vững và thực hiện các hành vi thu thập dữ liệu.
Danh sách các chỉ số thỏa hiệp (IoCs)
Dưới đây là bảng tổng hợp các chỉ số kỹ thuật quan trọng được ghi nhận trong quá trình phân tích chiến dịch tấn công của Storm-2603.
| Loại | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| CVE | CVE-2025-53770, CVE-2025-53771 | Lỗ hổng thực thi mã từ xa trên SharePoint |
| CVE | CVE-2025-6264 | Lỗ hổng trong công cụ Velociraptor bị lạm dụng |
| Hash | 2d9ebf9c042f596f435865b40edad928 | DLL độc hại (Warlock AV killer) |
| IP | 45.91.94.204 | Nút mạng Safing Privacy (SPN) |
| File | Velociraptor.exe | Công cụ bị lạm dụng để duy trì truy cập |
Khuyến nghị phòng thủ và săn tìm mối đe dọa
Để đối phó với các mối đe dọa từ Storm-2603, các đội ngũ SOC cần thực hiện các biện pháp hardening hệ thống nghiêm ngặt. Việc chỉ dựa vào bản vá là không đủ, cần phải thực hiện rà soát toàn diện các dấu hiệu bất thường trong bộ nhớ và nhật ký hệ thống.
- Giám sát tiến trình: Theo dõi chặt chẽ các hành vi bất thường của
w3wp.exe, đặc biệt là các kết nối mạng outbound không xác định. - Kiểm tra cấu hình: Kiểm tra các đăng ký
VirtualPathProvidermới trong ứng dụng ASP.NET để phát hiện các backdoor tiềm ẩn. - Hardening: Thực hiện xoay vòng MachineKeys định kỳ và hạn chế quyền thực thi của các tiến trình web server.
- Threat Hunting: Sử dụng các chỉ số IoCs đã cung cấp để quét toàn bộ hệ thống, đặc biệt là các tệp tin thực thi lạ trong thư mục cài đặt của các công cụ quản trị từ xa.
Các chuyên gia an ninh mạng khuyến cáo rằng, bất kỳ máy chủ nào bị xác nhận đã khai thác thành công bởi các lỗ hổng này nên được coi là đã bị xâm nhập hoàn toàn (full host compromise). Việc cô lập hệ thống và thực hiện quy trình ứng cứu sự cố (Incident Response) là bước bắt buộc để ngăn chặn sự lây lan của mã độc tống tiền Warlock vào mạng nội bộ. Bạn có thể tham khảo thêm thông tin chi tiết về các lỗ hổng tại National Vulnerability Database để cập nhật các bản vá mới nhất.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan