ARTEX: Nền tảng AI tự động hóa tấn công mạng và rủi ro từ các tác nhân AI
Các chuyên gia bảo mật cảnh báo về việc tội phạm mạng sử dụng nền tảng AI ARTEX để đánh cắp 190.000 thông tin đăng nhập game và hàng trăm chứng chỉ Apple.

- Tự động hóa tấn công: ARTEX, một nền tảng kiểm thử thâm nhập dựa trên AI, đang bị tội phạm mạng lạm dụng để thực hiện các cuộc tấn công tự động mà không cần sự can thiệp thủ công đáng kể.
- Quy mô thiệt hại: Hơn 190.000 thông tin đăng nhập tài khoản game và hơn 300 chứng chỉ ký mã (code-signing) của Apple đã bị đánh cắp trong các chiến dịch gần đây.
- Phương thức khai thác: Các tác nhân sử dụng AI để quét lỗ hổng, khai thác mật khẩu cứng (hardcoded), lỗi Command Injection và các cấu hình sai trên hệ thống web.
- Khuyến nghị phòng thủ: Doanh nghiệp cần rà soát và xoay vòng các bí mật (secrets) bị lộ, loại bỏ thông tin đăng nhập cứng trong mã nguồn và áp dụng xác thực nghiêm ngặt trên mọi API.
Các chuyên gia an ninh mạng vừa công bố báo cáo chi tiết về việc tội phạm mạng đang lạm dụng ARTEX, một nền tảng kiểm thử thâm nhập (penetration testing) dựa trên trí tuệ nhân tạo, để thực hiện các cuộc tấn công vào hệ thống web với mức độ tự động hóa cực cao. Mặc dù ban đầu được phát triển như một công cụ mã nguồn mở phục vụ mục đích bảo mật, ARTEX đã bị biến tướng thành vũ khí tấn công nguy hiểm sau khi dự án này chuyển sang đóng mã nguồn vào tháng 10 vừa qua.
Chiến dịch đánh cắp chứng chỉ Apple và tài khoản game
Trong các chiến dịch được ghi nhận, các tác nhân đe dọa đã nhắm mục tiêu vào thị trường xám (gray market) chuyên cung cấp các chứng chỉ ký mã .p12. Những tệp này cho phép người dùng ký và cài đặt ứng dụng iOS bên ngoài App Store. Các tác nhân đã vận hành các bảng điều khiển ARTEX, sử dụng các mô hình AI như Deepseek v4.1 Flash và Kimi K3.1 Pro để xử lý khối lượng dữ liệu khổng lồ.
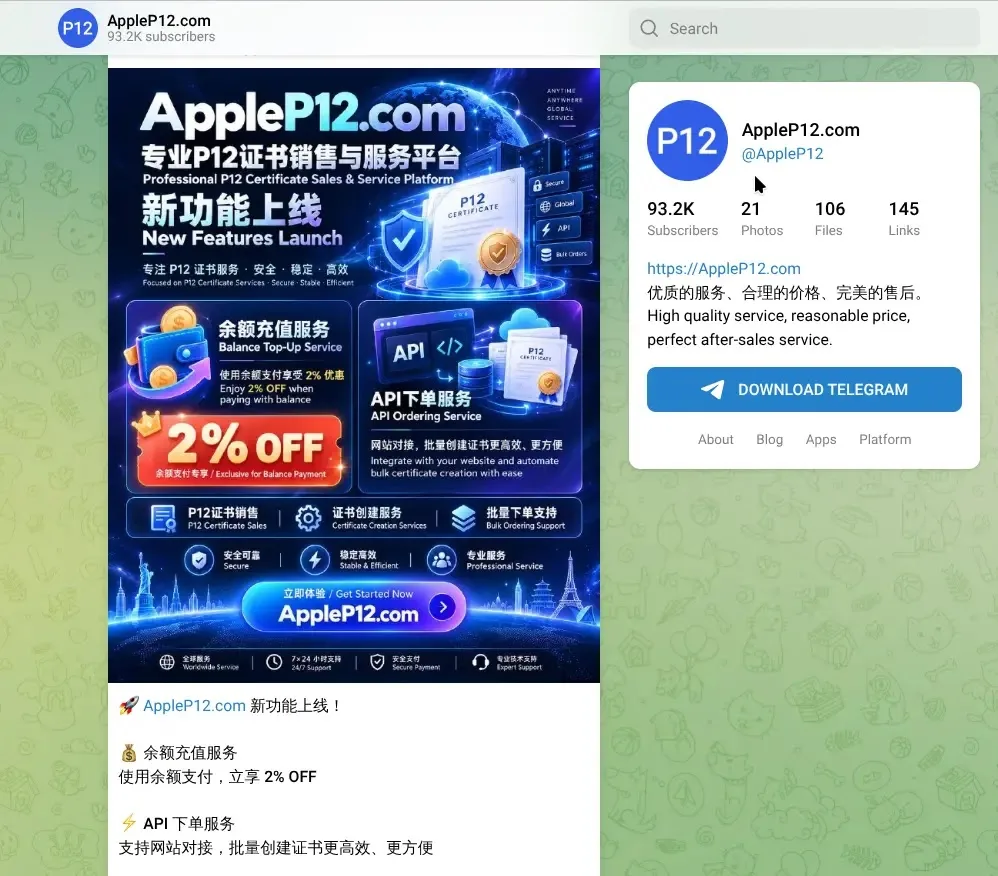
Các tác nhân AI đã khai thác các sai lầm cơ bản của hệ thống như mật khẩu quản trị cứng trong tệp JavaScript, API không yêu cầu xác thực, và các lỗ hổng Command Injection cho phép thực thi mã từ xa (RCE). Sau khi xâm nhập, các tác nhân tự động tìm kiếm thư viện chứng chỉ, giải mã tệp .p12 và kiểm tra tính hợp lệ thông qua dịch vụ thu hồi của Apple.
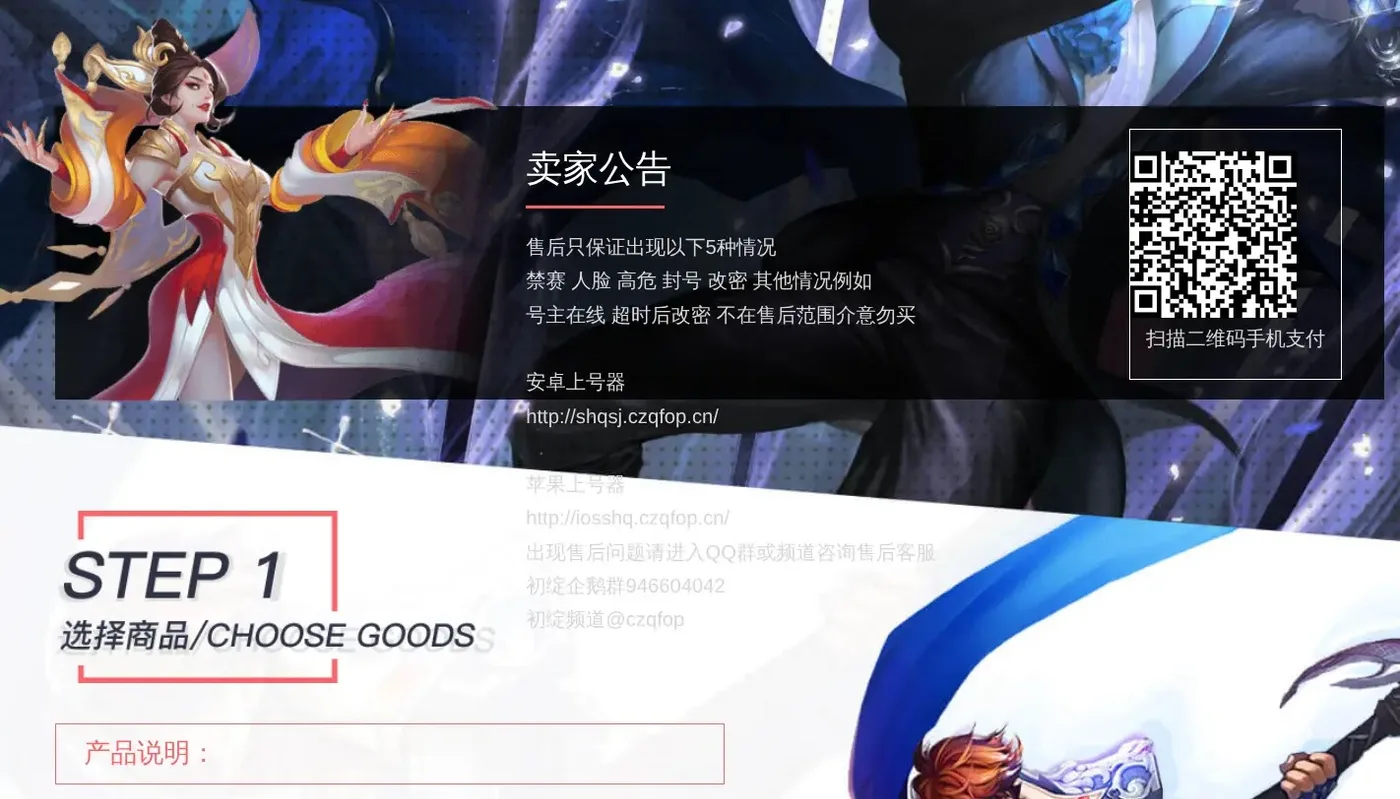
Đối với chiến dịch nhắm vào tài khoản game, quy mô còn lớn hơn nhiều. Các tác nhân đã nhắm vào 13 máy chủ backend chứa thông tin đăng nhập. Một số máy chủ lưu trữ tệp văn bản thuần (plaintext) chứa thông tin đăng nhập lên tới 21.5 MB ngay tại thư mục gốc của web, dẫn đến việc hơn 190.000 bộ thông tin đăng nhập cho tựa game Honor of Kings bị đánh cắp.
Phân tích kỹ thuật về mối đe dọa từ AI
Các nhà nghiên cứu bảo mật đã phát hiện 2.557 hệ thống từng hoặc đang lưu trữ các bảng điều khiển ARTEX, trong đó 1.608 hệ thống vẫn đang hoạt động và mở công khai trên internet. Sự nguy hiểm của ARTEX nằm ở khả năng tự động hóa không ngừng nghỉ, quét mọi endpoint, script và trang web cho đến khi đạt được mục tiêu.
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| IP C2 (USA) | 38.11.173.1, 38.11.221.1, 198.200.59.85 | Máy chủ điều khiển và thu thập dữ liệu |
| IP C2 (Thailand) | 103.122.245.194 | Máy chủ lưu trữ dữ liệu bị đánh cắp |
| IP C2 (USA) | 192.236.172.197, 198.44.123.66, 204.44.66.81, 104.168.112.237 | Hạ tầng proxy cho các tác nhân AI |
⚠️ Cảnh báo quan trọng: Việc sử dụng các mô hình AI như Deepseek Flash cho phép tội phạm mạng thực hiện các cuộc tấn công với chi phí cực thấp (chỉ từ 180 USD đến 1.500 USD cho hàng tỷ token xử lý). Các tổ chức cần đặc biệt lưu ý đến các lưu lượng truy cập bất thường từ các dải IP proxy dân cư được sử dụng để vượt qua tường lửa.
Khuyến nghị phòng thủ và giảm thiểu rủi ro
Để đối phó với các cuộc tấn công tự động hóa bằng AI, các đội ngũ SOC và bảo mật cần thực hiện các biện pháp hardening hệ thống nghiêm ngặt. Việc tuân thủ các hướng dẫn từ CISA về an toàn AI là cần thiết để ngăn chặn các tác nhân khai thác lỗ hổng cấu hình.
- Rà soát bí mật: Thực hiện quét toàn bộ mã nguồn để loại bỏ các hardcoded credentials, API keys và các tệp cấu hình nhạy cảm.
- Kiểm soát truy cập: Bắt buộc yêu cầu xác thực đối với mọi API endpoint và áp dụng nguyên tắc đặc quyền tối thiểu (Least Privilege).
- Giám sát lưu lượng: Thiết lập các quy tắc phát hiện dựa trên hành vi để nhận diện các đợt quét tài nguyên bất thường từ các IP proxy.
- Hardening hệ thống: Đảm bảo các thư mục web không chứa tệp tin nhạy cảm và cấu hình quyền truy cập tệp tin chặt chẽ để ngăn chặn leo thang đặc quyền (Privilege Escalation).
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan