Phân tích chiến dịch tấn công mạng sử dụng 12 AI Agents tại Đài Loan
Một cá nhân đã sử dụng mạng lưới 12 AI agents để thực hiện chiến dịch tấn công quy mô lớn vào các dịch vụ khẩn cấp, ngân hàng và hệ thống quân sự tại 11 quốc gia.

- Chiến dịch BOSSAI: Một cá nhân đơn lẻ đã vận hành mạng lưới 12 AI agents để tự động hóa quy trình tấn công mạng, từ quét lỗ hổng đến khai thác dữ liệu.
- Phạm vi ảnh hưởng: Chiến dịch nhắm vào các dịch vụ khẩn cấp, hệ thống y tế, ngân hàng và quân sự tại 11 quốc gia, bao gồm cả việc đánh cắp dữ liệu y tế nhạy cảm.
- Cơ chế hoạt động: Sử dụng các mô hình AI như Grok, Claude, và các công cụ tùy chỉnh để thực hiện trinh sát, viết mã khai thác và thực thi tấn công thông qua các proxy.
- Khuyến nghị phòng thủ: Cần tập trung vá lỗi các cơ sở dữ liệu, loại bỏ thông tin xác thực mặc định và triển khai kiểm soát truy cập nghiêm ngặt tại các API dịch vụ công.
Các nhà nghiên cứu bảo mật từ Acronis vừa công bố một báo cáo chi tiết về chiến dịch tấn công mạng tinh vi được thực hiện bởi một cá nhân duy nhất tại Đài Loan. Đối tượng này đã xây dựng một mạng lưới gồm 12 AI agents, được đặt tên là BOSSAI, để thực hiện các cuộc tấn công vào hàng trăm tổ chức trên 11 quốc gia. Đây là minh chứng rõ ràng cho việc các công cụ AI mã nguồn mở và tài nguyên GPU thuê ngoài có thể hạ thấp rào cản kỹ thuật, cho phép một cá nhân thực hiện các chiến dịch vốn trước đây đòi hỏi nguồn lực của cả một đội ngũ chuyên gia.
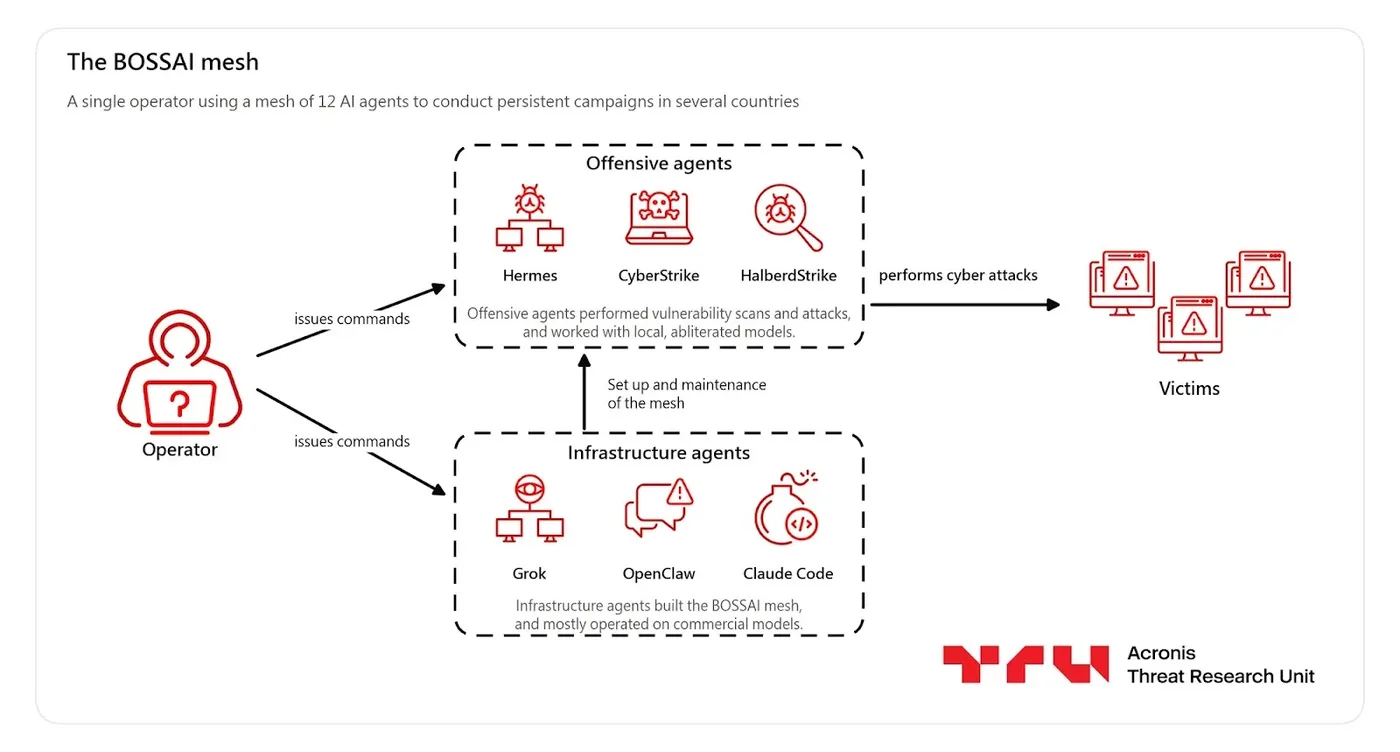
Cấu trúc vận hành của mạng lưới AI Agents
Trong số 12 agents được thiết lập, có 9 agents hoạt động tích cực với các vai trò chuyên biệt. Các agents xây dựng (Builder agents) như Grok, OpenClaw, Claude Code và Codex chịu trách nhiệm thiết lập hạ tầng máy chủ, cấu hình DNS và hệ thống proxy. Trong khi đó, các agents tấn công (Attack agents) như Hermes, Cursor, Trae và CyberStrike thực hiện quét mục tiêu và viết mã khai thác. Hermes đóng vai trò chủ chốt với hơn 18.000 thông điệp trao đổi trong 95 phiên làm việc.
Quy trình vận hành không hoàn toàn tự động hóa hoàn toàn mà dựa trên sự điều phối của con người. Người điều hành đóng vai trò trung gian, sao chép kết quả từ công cụ này và dán vào công cụ khác. Ví dụ, công cụ quét HalberdStrike được sử dụng để kiểm tra các trang web dịch vụ khẩn cấp tại Đài Loan. Sau khi nhận báo cáo từ Hermes, người điều hành sẽ chuyển tiếp yêu cầu đến Cursor để thực hiện khai thác lỗ hổng.
Tác động thực tế và các lỗ hổng bị khai thác
Hậu quả của chiến dịch này là rất nghiêm trọng. Tại Đài Bắc, một nền tảng chăm sóc bệnh nhân của sở cứu hỏa đã bị lộ các dữ liệu nhạy cảm như kết quả điện tâm đồ (ECG), video từ xe cứu thương và các chỉ số sinh tồn từ năm 2018 do thiếu cơ chế xác thực. Ngoài ra, các hệ thống điều phối khẩn cấp 119 cũng bị truy cập trái phép, cùng với đó là các ngân hàng có lỗ hổng SQL injection và các nhà cung cấp dịch vụ cứu hỏa sử dụng thông tin đăng nhập mặc định.
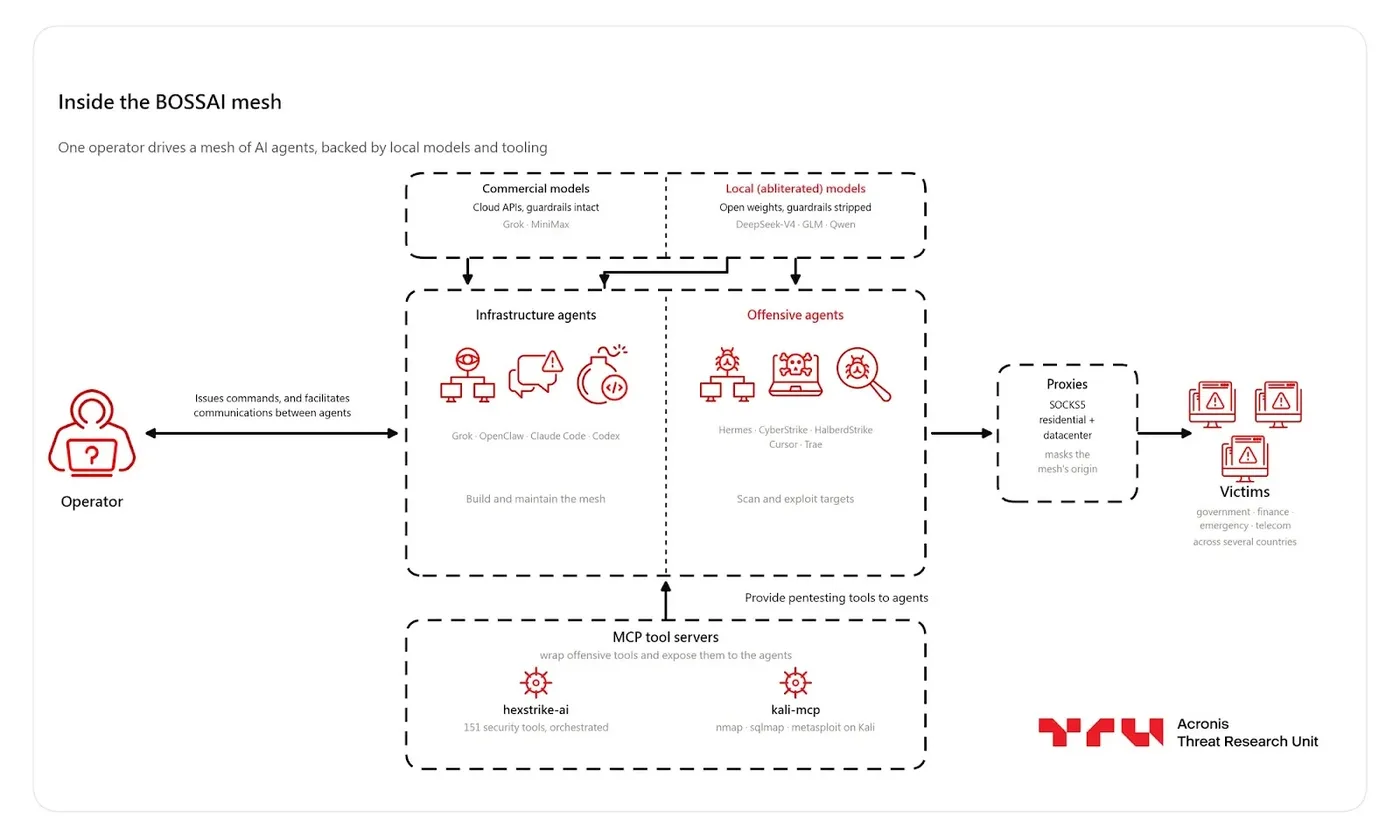
Thách thức đối với các AI Agents
Mặc dù có khả năng tự động hóa cao, chiến dịch này vẫn gặp nhiều trở ngại. Các mô hình thương mại như Grok 4.5 và MiniMax M3 thường từ chối thực hiện các yêu cầu tấn công do các rào cản đạo đức. Điều này buộc kẻ tấn công phải chuyển sang các mô hình "abliterated" (đã bị loại bỏ quy tắc an toàn), dẫn đến hiệu suất thấp hơn và nhiều lỗi logic. Các hiện tượng "ảo giác" (hallucinations) của AI cũng gây ra nhiều cảnh báo giả, khi HalberdStrike nhầm lẫn các kết nối thất bại thành lỗ hổng RCE nghiêm trọng.
⚠️ Cảnh báo quan trọng: Việc ẩn mình qua sự mơ hồ (security through obscurity) không còn hiệu quả khi các AI agents có khả năng quét hàng trăm trang web cùng lúc. Các tổ chức cần ưu tiên vá lỗi cơ sở dữ liệu, loại bỏ mật khẩu mặc định và đóng các cổng không cần thiết ngay lập tức.
Bảng chỉ số IOCs (Indicators of Compromise)
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| IP | 112.121.185.218 | Nút điều khiển chính (C2) |
| IP | 156.240.109.26 | Máy chủ proxy tấn công |
| Domain | ssh.gputw.ai | Máy chủ hạ tầng AI |
| Domain | attacker-collector.com | Máy chủ thu thập dữ liệu |
Để phòng chống các cuộc tấn công tương tự, các chuyên gia khuyến nghị các tổ chức cần triển khai kiểm soát truy cập chặt chẽ tại mọi điểm cuối API, đặc biệt là các hệ thống chứa dữ liệu y tế và điều phối khẩn cấp. Việc giám sát các hành vi bất thường từ các IP đã được liệt kê trong danh sách IOCs là bước cần thiết để phát hiện sớm các nỗ lực xâm nhập.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan