Phát hiện mạng lưới IP Nhà Trắng bị lạm dụng qua dịch vụ Proxy dân cư
Các nhà nghiên cứu bảo mật vừa phát hiện dải IP thuộc Nhà Trắng bị lạm dụng làm điểm thoát cho các dịch vụ proxy dân cư, tiềm ẩn nguy cơ xâm nhập mạng nội bộ.

- Phát hiện quan trọng: 28 dịch vụ proxy dân cư đã sử dụng các địa chỉ IP thuộc mạng lưới của Văn phòng Điều hành Tổng thống (AS2650) làm điểm thoát lưu lượng.
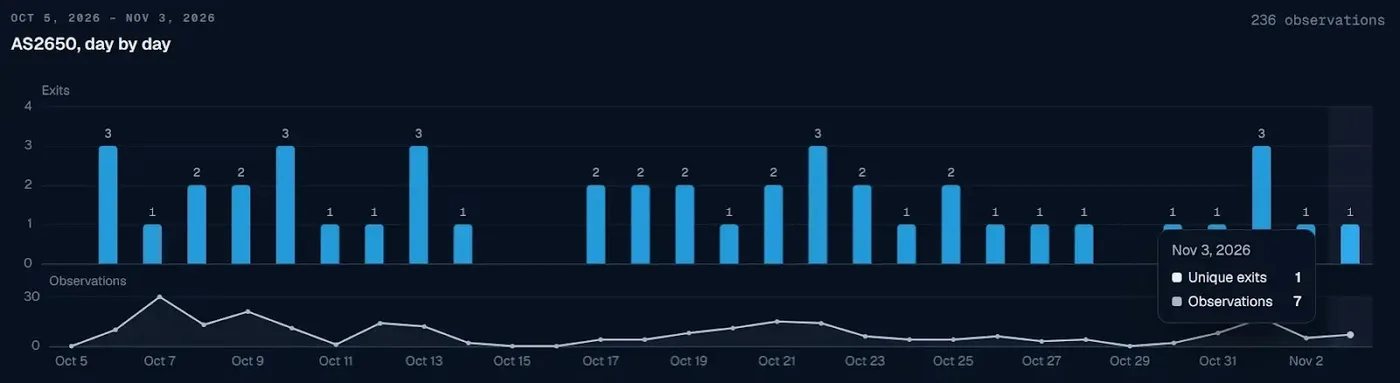
- Phạm vi ảnh hưởng: Hoạt động này diễn ra từ ngày 5 tháng 10 đến ngày 3 tháng 11 năm 2026, với 236 lần ghi nhận lưu lượng thoát ra từ các địa chỉ này.
- Cơ chế rủi ro: Các thiết bị cá nhân hoặc phần mềm ẩn trong ứng dụng có thể đã bị biến thành nút proxy mà không có sự đồng ý của chủ sở hữu, tạo ra lỗ hổng tiềm tàng cho kẻ tấn công.
Các nhà nghiên cứu tại Layer3 Intel vừa công bố một báo cáo gây chấn động về việc các địa chỉ IP thuộc mạng lưới của Nhà Trắng bị lạm dụng bởi 28 dịch vụ proxy dân cư khác nhau. Hoạt động này cho phép bất kỳ ai có khả năng chi trả một khoản phí nhỏ đều có thể định tuyến lưu lượng truy cập web thông qua hạ tầng mạng nhạy cảm này, làm mờ đi nguồn gốc thực sự của các cuộc tấn công mạng.
Phân tích kỹ thuật về sự cố lạm dụng IP
Dựa trên dữ liệu từ Residential Proxy Observatory, nhóm nghiên cứu đã xác định lưu lượng truy cập xuất phát từ AS2650 – một khối mạng được đăng ký cho Văn phòng Điều hành Tổng thống. Trong khoảng thời gian 30 ngày, các công cụ giám sát đã ghi nhận 236 lần lưu lượng thoát ra từ mạng lưới này, tập trung vào 6 địa chỉ IP cụ thể trong 26 ngày khác nhau.
Sự hiện diện của các địa chỉ này trên các dịch vụ proxy không phải là một lỗi kỹ thuật đơn lẻ. Các công ty chuyên về phát hiện proxy như Spur và Synthient cũng xác nhận các địa chỉ này đang được sử dụng làm điểm thoát (exit nodes). Điều này cho thấy một kịch bản nguy hiểm: các thiết bị bên trong mạng lưới Nhà Trắng có thể đã bị cài đặt phần mềm proxy trái phép.
Cơ chế hoạt động của Proxy dân cư
Proxy dân cư hoạt động bằng cách định tuyến lưu lượng truy cập qua các kết nối internet tại gia đình hoặc văn phòng, khiến lưu lượng đó trông giống như đến từ một người dùng thông thường. Điều này giúp kẻ tấn công vượt qua các cơ chế chặn IP (blocklists) truyền thống. Các thiết bị thường bị lạm dụng bao gồm:
- Thiết bị IoT: Các hộp Android hoặc thiết bị thông minh có dịch vụ gỡ lỗi (debug service) mở.
- Ứng dụng độc hại: Phần mềm chứa các bộ công cụ proxy ẩn (proxy software kits) được cài đặt trên thiết bị của nhân viên hoặc người dùng.
- Phần mềm chia sẻ băng thông: Các ứng dụng yêu cầu quyền truy cập mạng nhưng thực chất lại bán băng thông của người dùng cho bên thứ ba.
⚠️ Cảnh báo quan trọng: Việc một thiết bị trong mạng nội bộ bị biến thành nút proxy không chỉ làm lộ băng thông mà còn cung cấp cho kẻ tấn công một 'cửa sau' (backdoor) để thực hiện các hành vi Lateral Movement (di chuyển ngang) vào sâu trong hệ thống mạng doanh nghiệp hoặc chính phủ.
Đánh giá rủi ro và các khu vực bị ảnh hưởng
Rủi ro từ các bộ công cụ proxy yếu kém đã được chứng minh qua các chiến dịch như botnet Kimwolf, nơi hơn 2 triệu thiết bị Android đã bị kiểm soát. Khi một thiết bị bị nhiễm, kẻ tấn công có thể truy cập vào các trang quản trị router hoặc các tài nguyên mạng nội bộ vốn dĩ không được phép tiếp cận từ bên ngoài.
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| AS Number | AS2650 | Mạng lưới thuộc Văn phòng Điều hành Tổng thống |
| Thời gian ghi nhận | 05/10/2026 - 03/11/2026 | Khoảng thời gian diễn ra hoạt động proxy |
| Số lần ghi nhận | 236 lần | Tần suất lưu lượng thoát qua IP Nhà Trắng |
Ngoài Nhà Trắng, các nhà nghiên cứu còn ghi nhận hoạt động tương tự tại nhiều khu vực địa lý khác, bao gồm cả những địa điểm hẻo lánh như Nam Cực (liên quan đến trạm McMurdo), quần đảo Falkland và Svalbard. Điều này cho thấy quy mô của mạng lưới proxy dân cư là toàn cầu và không chừa bất kỳ hạ tầng nào.
Khuyến nghị phòng thủ và săn tìm mối đe dọa
Để giảm thiểu rủi ro, các quản trị viên mạng cần thực hiện các biện pháp kiểm soát chặt chẽ hơn đối với các thiết bị kết nối vào mạng nội bộ:
- Kiểm tra DNS Logs: Rà soát các truy vấn DNS để phát hiện các tên miền liên quan đến dịch vụ proxy dân cư đã biết.
- Hardening thiết bị: Loại bỏ các thiết bị Android giá rẻ, TV thông minh khỏi các phân đoạn mạng nhạy cảm (sensitive networks).
- Vô hiệu hóa dịch vụ Debug: Tắt hoàn toàn các dịch vụ gỡ lỗi (debug service) trên các thiết bị Android khi không cần thiết.
- Kiểm soát ứng dụng: Kiểm tra định kỳ các tiện ích mở rộng trình duyệt và ứng dụng trên thiết bị làm việc để phát hiện mã nguồn proxy ẩn.
Việc duy trì một chiến lược phòng thủ chủ động, kết hợp với việc giám sát chặt chẽ các chỉ số IOC (Indicators of Compromise) từ các nguồn Threat Intelligence uy tín như CISA, là yếu tố then chốt để ngăn chặn các cuộc xâm nhập mạng thông qua các kênh proxy không mong muốn.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan