Phân tích sự cố rò rỉ dữ liệu tại DigiCert: Lỗ hổng từ hạ tầng mạng
DigiCert xác nhận sự cố rò rỉ dữ liệu do sai sót trong quá trình di chuyển hạ tầng mạng, khiến thông tin khách hàng và tài liệu định danh bị lộ lọt.

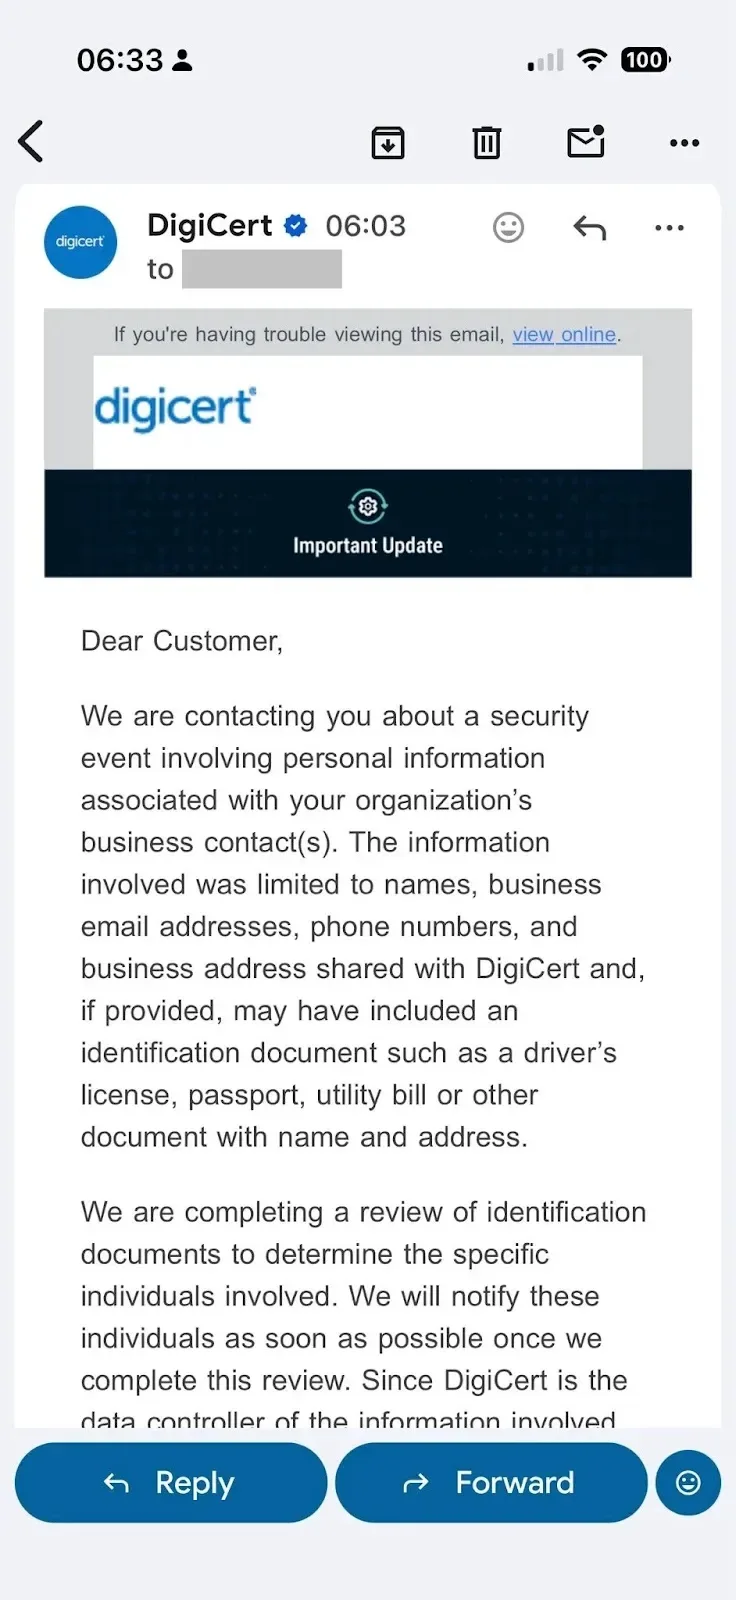
- Sự cố rò rỉ: DigiCert xác nhận một hệ thống nội bộ bị truy cập trái phép, làm lộ thông tin liên lạc và tài liệu định danh của một nhóm khách hàng nhỏ.
- Nguyên nhân gốc rễ: Sai sót trong quá trình di chuyển hạ tầng mạng (migration) từ vùng VPN sang vùng công cộng mà thiếu đánh giá bảo mật.
- Phạm vi ảnh hưởng: Không ảnh hưởng đến dịch vụ Certificate Authority, CertCentral hay DigiCert ONE; không có bằng chứng về việc giả mạo chứng chỉ.
- Biện pháp khắc phục: Vô hiệu hóa tính năng tự đăng ký, siết chặt quyền truy cập mạng và tăng cường giám sát hệ thống.
DigiCert vừa chính thức xác nhận một sự cố rò rỉ dữ liệu nghiêm trọng liên quan đến hệ thống kinh doanh nội bộ, nơi lưu trữ thông tin liên lạc và các tài liệu định danh của khách hàng. Việc truy cập trái phép đã làm lộ lọt các thông tin lưu trữ bao gồm tên, địa chỉ email doanh nghiệp, số điện thoại và địa chỉ kinh doanh.
Theo báo cáo, một tỷ lệ nhỏ tài khoản khách hàng bị ảnh hưởng có chứa các tài liệu nhạy cảm như hộ chiếu, bằng lái xe, hóa đơn tiện ích hoặc các giấy tờ xác minh danh tính khác. Mặc dù DigiCert khẳng định sự cố chỉ ảnh hưởng đến một phần nhỏ dữ liệu lưu trữ, công ty hiện chưa công bố con số chính xác về số lượng cá nhân hoặc tổ chức bị tác động. Sự cố được phát hiện vào ngày 19 tháng 10 năm 2026 và báo cáo sơ bộ đã được đệ trình ngay sau đó.
Chi tiết về sự cố rò rỉ dữ liệu tại DigiCert
Sự cố bắt nguồn từ một dự án di chuyển hạ tầng mạng vào ngày 4 tháng 2 năm 2025. Trong quá trình này, DigiCert đã chuyển hệ thống quản lý kinh doanh từ một phân đoạn mạng được bảo vệ bởi VPN sang một vùng khả dụng (availability zone) khác. Thay đổi này vô tình khiến hệ thống nội bộ trở nên có thể truy cập trực tiếp từ internet mà không thông qua quy trình đánh giá bảo mật cần thiết.
Một tính năng đăng ký tài khoản, vốn được thiết kế cho các mục đích khác của nền tảng quản lý, cũng vô tình bị kích hoạt. Các tài khoản được tạo thông qua tính năng này không nằm trong phạm vi kiểm soát của cơ chế xác thực đa yếu tố (MFA) vốn bắt buộc đối với nhân viên DigiCert. Mặc dù các tài khoản này không được gán ứng dụng cụ thể, chúng lại có quyền truy cập đọc (read-only) vào các thông tin lưu trữ, cho thấy một lỗ hổng nghiêm trọng trong cơ chế kiểm soát quyền hạn (permission checks).
Quá trình phát hiện và ứng phó sự cố
Theo báo cáo sự cố của DigiCert, nhân viên đã phát hiện các tài khoản lạ không thuộc hệ thống DigiCert vào ngày 18 tháng 6 năm 2026. Tuy nhiên, đánh giá ban đầu đã kết luận sai lầm rằng các tài khoản không có ứng dụng được gán sẽ không thể truy cập dữ liệu. Mặc dù tường lửa ứng dụng web (WAF) đã chặn các đăng ký mới thông qua đường dẫn truy cập bên ngoài, quyền truy cập của các tài khoản hiện có vẫn là một mối lo ngại lớn.
Vào ngày 21 tháng 6, chương trình nghiên cứu bảo mật được quản lý của DigiCert đã đưa ra báo cáo chi tiết. Các kỹ sư đã xác nhận vấn đề đăng ký và phát hành bản vá ủy quyền vào ngày 2 tháng 7. Các nhà điều tra sau đó xác định rằng việc truy cập dữ liệu trái phép đã diễn ra trong khoảng thời gian từ ngày 27 tháng 6 đến ngày 2 tháng 7. Ban đầu, DigiCert đã xử lý vấn đề này như một lỗi tạo tài khoản thay vì một sự cố truy cập dữ liệu.
Đánh giá tác động và các biện pháp khắc phục
Công ty bắt đầu nghi ngờ về việc truy cập vào thông tin lưu trữ vào ngày 12 tháng 10. Nhờ vào các nhật ký (logs) và hồ sơ kiểm toán (audit records) được lưu giữ, các nhà điều tra đã tái dựng lại cửa sổ thời gian truy cập và liên kết hoạt động với tài khoản bị xâm nhập. Tài khoản này có khả năng đọc dữ liệu nhưng không thể thay đổi, phê duyệt kiểm tra danh tính hoặc phát hành chứng chỉ.
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Hệ thống bị ảnh hưởng | Hệ thống quản lý kinh doanh nội bộ | Lộ lọt thông tin liên lạc và tài liệu định danh |
| Dịch vụ an toàn | CertCentral, DigiCert ONE | Không bị ảnh hưởng, vẫn hoạt động bình thường |
| Thời gian truy cập trái phép | 27/06/2026 - 02/07/2026 | Khoảng thời gian dữ liệu bị truy cập trái phép |
Sau sự cố, DigiCert đã thực hiện các biện pháp khắc phục bao gồm: vô hiệu hóa tính năng tự đăng ký, chuyển các điểm cuối (endpoints) còn lại vào sau hạ tầng mạng riêng tư, đặt lại mật khẩu hệ thống kinh doanh và tăng cường giám sát. Công ty cũng đã hoàn thành việc rà soát quyền hạn và yêu cầu phê duyệt bảo mật đối với mọi thay đổi truy cập mạng trong tương lai. Bài học rút ra từ sự cố này rất rõ ràng: các công cụ nội bộ cần có các kiểm tra ủy quyền rõ ràng, ngay cả khi các hạn chế về mạng được kỳ vọng là sẽ bảo vệ chúng.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan