Cảnh báo chiến dịch tấn công giả mạo cơ quan thuế Israel sử dụng SimpleHelp
Các đối tượng tấn công đang sử dụng email lừa đảo và trang web giả mạo cơ quan thuế Israel để phát tán phần mềm điều khiển từ xa SimpleHelp nhằm chiếm quyền truy cập hệ thống.

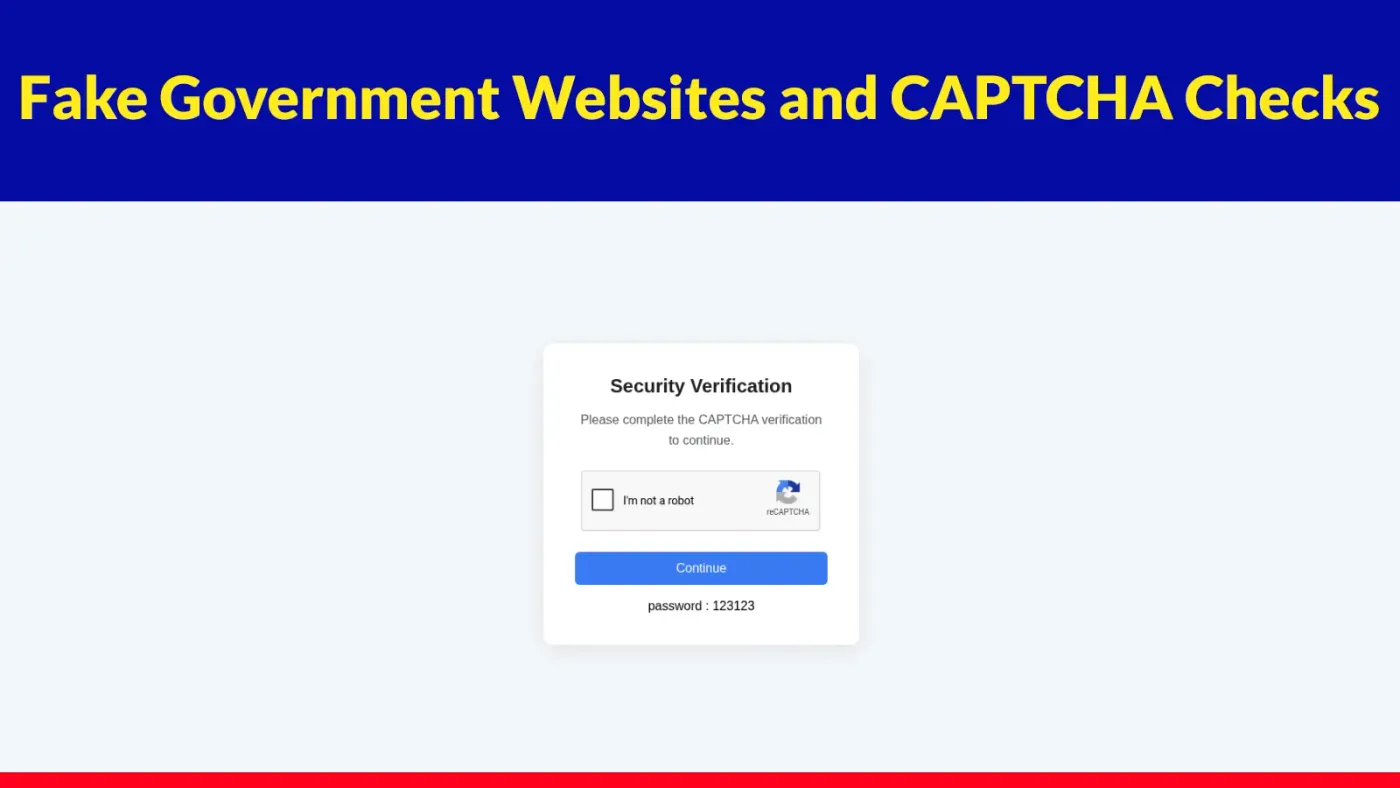
- Chiến dịch tấn công: Kẻ tấn công giả mạo Cơ quan Thuế Israel thông qua email lừa đảo và trang web giả mạo để phát tán phần mềm truy cập từ xa SimpleHelp.
- Kỹ thuật khai thác: Sử dụng giao diện CAPTCHA giả mạo để đánh lừa người dùng tải xuống tệp tin nén chứa mã độc thực thi.
- Mục tiêu: Nhắm vào nhân viên tài chính, kế toán và hành chính tại các tổ chức Israel nhằm thiết lập quyền truy cập trái phép.
- Khuyến nghị: Cần kiểm tra kỹ nguồn gốc email, không tải tệp từ các trang web không xác định và giám sát chặt chẽ các kết nối từ phần mềm RMM.
Các nhà nghiên cứu bảo mật từ Cato Networks vừa công bố báo cáo chi tiết về một chiến dịch tấn công mạng tinh vi nhắm vào các tổ chức tại Israel. Kẻ tấn công đã thực hiện hành vi giả mạo Cơ quan Thuế Israel thông qua các email lừa đảo (phishing), trang web giả mạo và các bước xác thực kiểu CAPTCHA để đánh lừa nhân viên, từ đó ép buộc họ cài đặt phần mềm truy cập từ xa SimpleHelp.
Chiến dịch này được ghi nhận từ tháng 9 năm 2026, tập trung vào các tác vụ nghiệp vụ quen thuộc đối với nhân viên tài chính, kế toán và hành chính. Thay vì nhận được tài liệu thuế hợp lệ, nạn nhân bị dẫn dụ tải xuống một tệp lưu trữ chứa tệp thực thi độc hại. Đây là một ví dụ điển hình cho xu hướng lạm dụng các công cụ quản lý từ xa (RMM) hợp pháp để xâm nhập vào hệ thống doanh nghiệp.
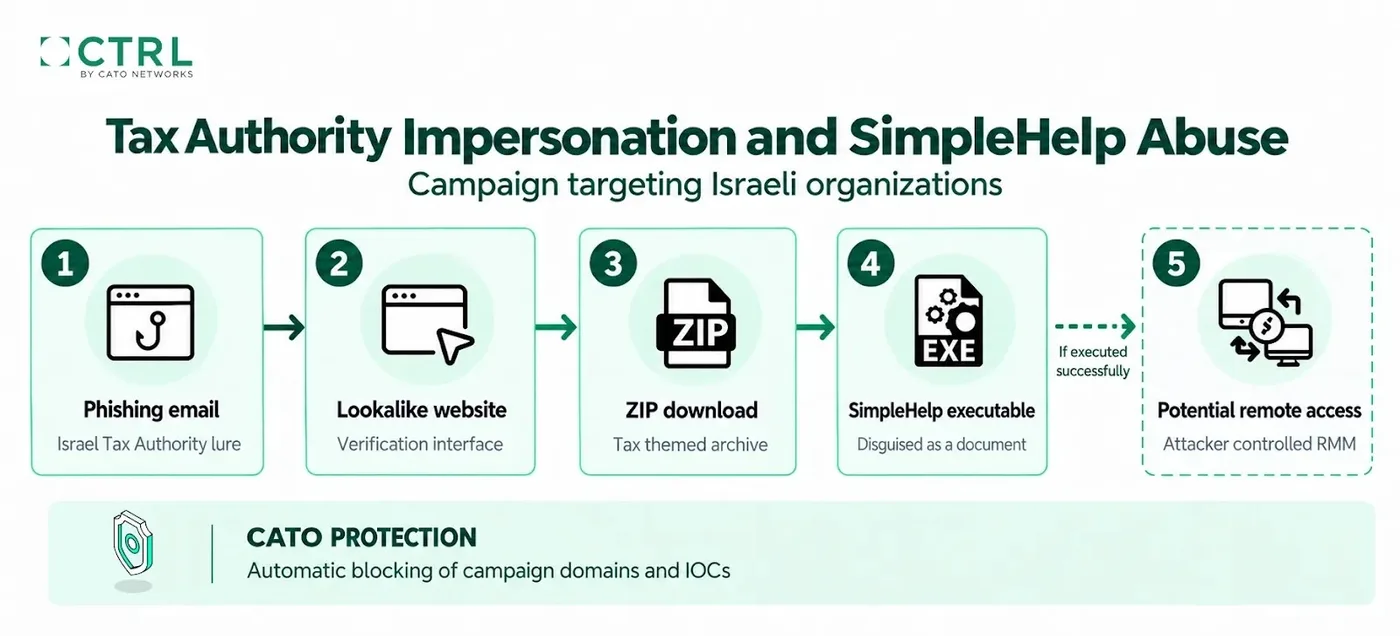
Phân tích cơ chế tấn công và kỹ thuật lừa đảo
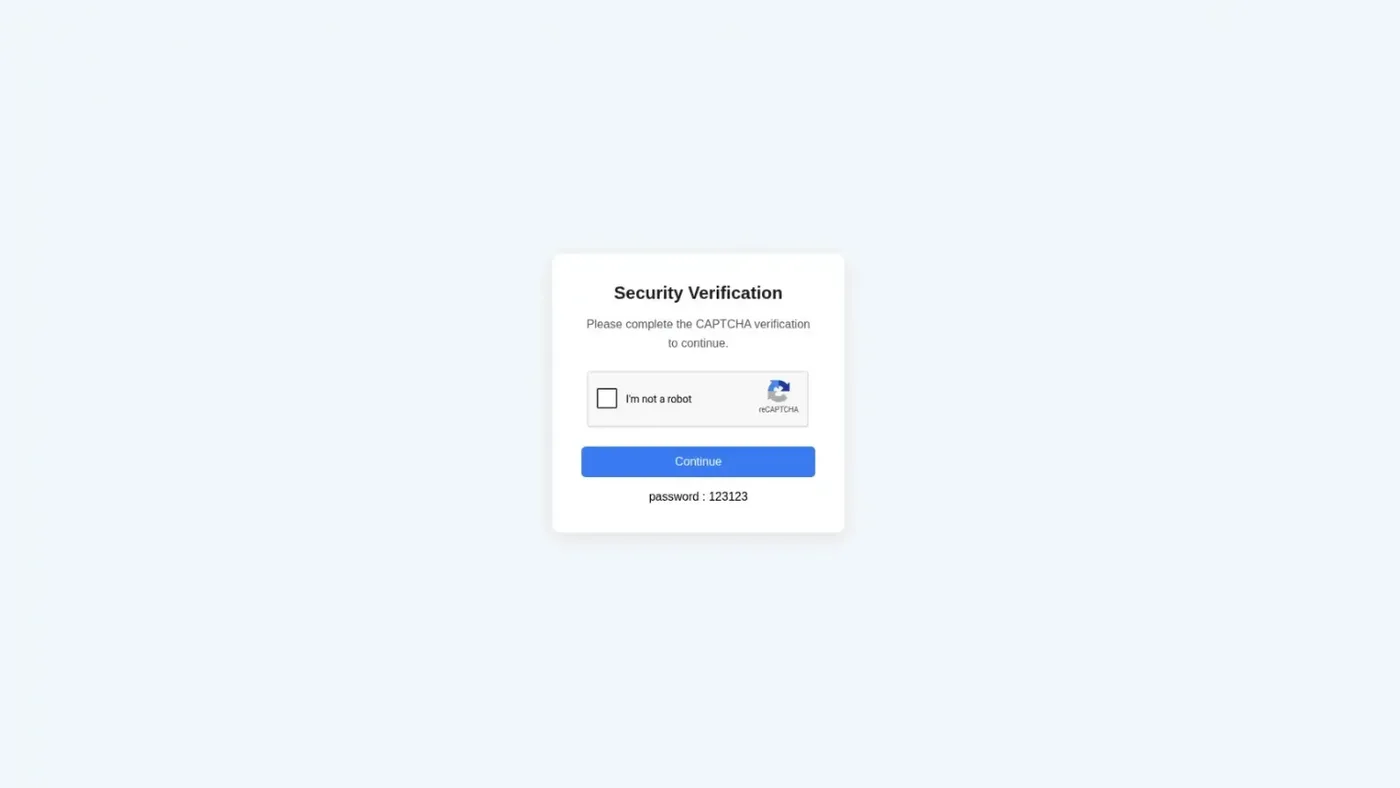
Cuộc tấn công bắt đầu bằng một email giả mạo Cơ quan Thuế Israel. Khi người dùng cố gắng truy cập vào khu vực tài khoản cá nhân, họ sẽ được chuyển hướng đến một trang web giả mạo có tên miền gần giống với không gian tên chính phủ Israel. Trang web này hiển thị một hộp kiểm (checkbox), nút 'Tiếp tục' và yêu cầu mật khẩu tệp lưu trữ, tạo cảm giác như một dịch vụ tài liệu bảo mật.
Khác với các cuộc tấn công CAPTCHA giả mạo trước đây yêu cầu nạn nhân dán lệnh vào Terminal, chuỗi tấn công này sử dụng giao diện xác thực để dẫn dắt người dùng tải xuống tệp ZIP. Bên trong tệp lưu trữ, tệp tin được ngụy trang dưới dạng tài liệu thuế, nhưng thực chất là một chương trình thực thi. Một số mẫu tệp có tên tiếng Do Thái mang nghĩa 'Cơ quan Thuế Israel' để tăng tính thuyết phục.
Khả năng của SimpleHelp trong tay kẻ tấn công
SimpleHelp là một phần mềm hỗ trợ từ xa hợp pháp, không phải là mã độc. Tuy nhiên, khi bị triển khai trái phép, các tính năng của nó như kiểm soát máy tính để bàn, truy cập terminal, truyền tệp và chẩn đoán hệ thống có thể bị kẻ tấn công lạm dụng để kiểm tra hệ thống kinh doanh, chạy lệnh, truy xuất tệp hoặc cài đặt thêm các công cụ độc hại khác.
Các nhà nghiên cứu nhấn mạnh rằng đây là sự khác biệt giữa khả năng của công cụ và hành vi thực tế. Telemetry của Cato Networks cho thấy các yêu cầu bị chặn đến cơ sở hạ tầng của chiến dịch, thay vì bằng chứng cho thấy kẻ tấn công đã hoàn tất phiên truy cập từ xa hoặc đánh cắp dữ liệu thành công.
Liên kết với nhóm MuddyWater và các chỉ số IOCs
Dựa trên mục tiêu tại Israel, kỹ thuật giả mạo địa phương và việc sử dụng phần mềm truy cập từ xa, các nhà nghiên cứu nghi ngờ có sự liên quan đến nhóm MuddyWater, mặc dù bằng chứng hiện tại chưa đủ để khẳng định chắc chắn. Nhóm này trước đây cũng đã từng sử dụng SimpleHelp trong các chiến dịch tấn công của mình.
Các nhà nghiên cứu đã thông báo cho SimpleHelp vào ngày 20 tháng 10 năm 2026. Phía SimpleHelp xác nhận các mẫu tệp là phiên bản Remote Access Client 5.4.5 và đánh giá đây là hành vi lạm dụng trái phép một phiên bản cũ. Không có bằng chứng nào cho thấy phần mềm này bị khai thác lỗ hổng bảo mật hoặc cơ sở hạ tầng của SimpleHelp bị xâm nhập.
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Domain | doc-taxes-govil[.]org | Phát tán tệp ZIP |
| Domain | document-govil[.]com | Phát tán tệp ZIP; yêu cầu bị chặn |
| IP | 129.121.120[.]121 | Địa chỉ C2 (Command-and-Control) |
| IP | 169.58.239[.]210 | Máy chủ SimpleHelp bị lạm dụng |
| SHA-256 | 0d881ad82ddf4ccdb18c8995 | Tệp document.zip |
| SHA-256 | 62a25285436c5e34a426613 | Tệp thực thi tiếng Do Thái |
⚠️ Cảnh báo quan trọng: Các địa chỉ IP và tên miền được liệt kê ở trên đã được làm mờ (defanged) để tránh truy cập nhầm. Các chuyên gia SOC nên sử dụng các nền tảng Threat Intelligence như MISP hoặc SIEM để phân tích và chặn các chỉ số này trong môi trường cô lập.
Khuyến nghị phòng thủ
Để ngăn chặn các cuộc tấn công tương tự, các tổ chức cần thực hiện các biện pháp hardening hệ thống sau:
- Kiểm soát ứng dụng: Thiết lập chính sách AppLocker hoặc EDR để chặn việc thực thi các tệp tin không xác định từ thư mục người dùng (Downloads, Temp).
- Giám sát RMM: Theo dõi chặt chẽ các kết nối từ phần mềm quản lý từ xa. Chỉ cho phép các kết nối từ dải IP hoặc máy chủ đã được whitelist.
- Đào tạo nhận thức: Nâng cao cảnh giác cho nhân viên về các email giả mạo cơ quan chính phủ và các trang web yêu cầu xác thực CAPTCHA bất thường.
- Cập nhật phần mềm: Luôn sử dụng phiên bản mới nhất của các công cụ hỗ trợ từ xa để đảm bảo các bản vá bảo mật mới nhất được áp dụng.
Tham khảo thêm thông tin chi tiết về các kỹ thuật tấn công tại MITRE ATT&CK để xây dựng các quy tắc phát hiện (Detection Rules) phù hợp cho hệ thống của bạn.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan