Cloudflare ra mắt Zero Wire: Công cụ theo dõi lỗ hổng CVE và khai thác thực tế
Cloudflare vừa giới thiệu Zero Wire, nền tảng tình báo lỗ hổng bảo mật mới giúp các đội ngũ an ninh mạng theo dõi CVE nghiêm trọng và các hoạt động khai thác thực tế.

- Zero Wire: Nền tảng tình báo lỗ hổng bảo mật mới của Cloudflare, tập trung vào các CVE nghiêm trọng và hoạt động khai thác thực tế.
- Tích hợp chuyên sâu: Cung cấp hướng dẫn từ nhà cung cấp, bằng chứng kỹ thuật và các hành động phản ứng cần thiết cho kỹ sư bảo mật.
- Phạm vi bao phủ: Tập trung vào các phần mềm hướng internet, bao gồm ứng dụng web, runtime, thư viện và các dịch vụ bị lộ.
- Hỗ trợ chủ động: Cung cấp các prompt AI-agent để hỗ trợ đánh giá rủi ro và quản lý bản vá cho các tổ chức.
Vào ngày 3 tháng 11 năm 2026, Cloudflare đã chính thức ra mắt Zero Wire, một nguồn cấp dữ liệu tình báo lỗ hổng bảo mật công khai được thiết kế để hỗ trợ các đội ngũ an ninh mạng trong việc theo dõi các lỗ hổng CVE nghiêm trọng, hiểu rõ các hoạt động khai thác thực tế và tìm kiếm các bản vá bảo mật kịp thời. Dịch vụ này được tích hợp trực tiếp vào phần bảo mật của Cloudflare Radar, mang đến các bản tóm tắt kỹ thuật dễ hiểu, hướng dẫn từ nhà cung cấp và các khuyến nghị hành động cụ thể.
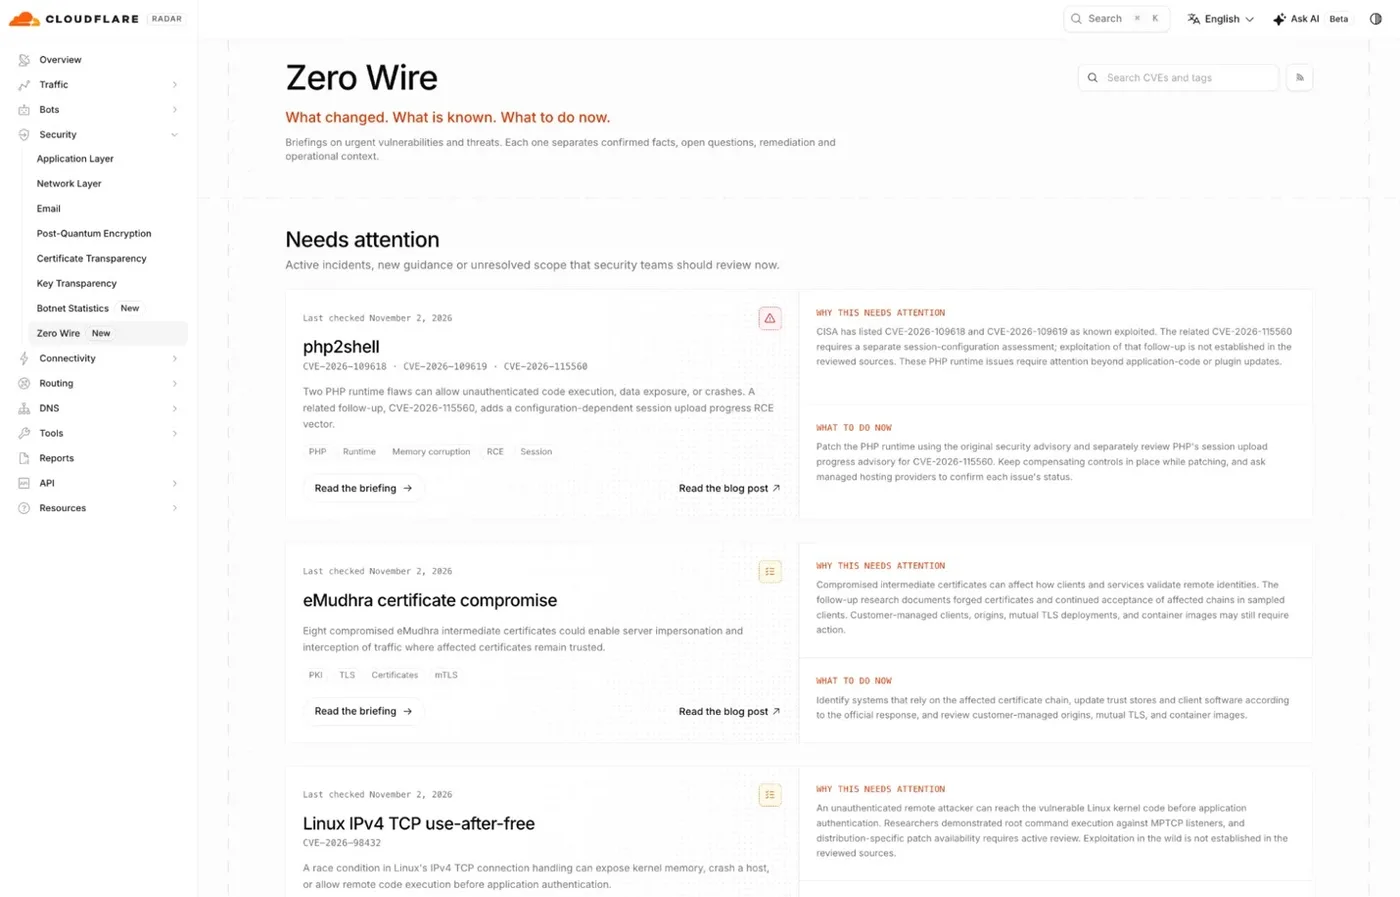
Nền tảng này giải quyết một vấn đề nhức nhối trong ngành: khi một lỗ hổng nghiêm trọng xuất hiện, các chuyên gia phòng thủ thường phải tự mình tổng hợp các thông báo rải rác từ nhiều nguồn trong khi vẫn phải kiểm tra hệ thống của chính mình. Zero Wire được xây dựng để rút ngắn quy trình này, cung cấp một điểm khởi đầu chung cho các nhà lãnh đạo an ninh và kỹ sư mà không yêu cầu họ phải là khách hàng của Cloudflare.
Phân tích kỹ thuật và cơ chế hoạt động của Zero Wire
Các nhà nghiên cứu tại Cloudflare lưu ý rằng mặc dù các quan sát mạng có thể tiết lộ các nỗ lực khai thác, nhưng Zero Wire không tập trung vào việc định danh các dòng mã độc mới. Thay vào đó, nó kết nối nghiên cứu lỗ hổng với các hướng dẫn phản ứng thực tế. Ví dụ, các cảnh báo sớm về PHP cho thấy sự khác biệt rõ rệt: việc phát hiện các yêu cầu đáng ngờ có thể là cơ sở để tiến hành điều tra khẩn cấp mà không cần phải chứng minh kẻ tấn công đã xâm nhập thành công vào máy chủ.
Zero Wire không nhằm mục đích liệt kê mọi CVE tồn tại. Trọng tâm của nó là các lỗ hổng đáng kể trong phần mềm hướng internet, bao gồm ứng dụng web, runtime, thư viện và các dịch vụ bị lộ. Việc đưa một lỗ hổng vào danh sách không phụ thuộc vào việc Cloudflare có sẵn giải pháp bảo vệ chuyên dụng hay không.
Phân loại và quản lý thông tin lỗ hổng
Trang chủ của Zero Wire chia các mục thành hai nhóm chính: “Needs attention” (Cần chú ý) và “Reference” (Tham khảo). Nhóm đầu tiên bao gồm các vấn đề yêu cầu đánh giá chủ động, bao gồm các hoạt động khai thác đã biết hoặc các hướng dẫn đang được phát triển. Nhóm thứ hai lưu trữ các bản tóm tắt sau khi hướng dẫn đã ổn định.
Việc chuyển một mục vào nhóm Tham khảo không có nghĩa là mọi tổ chức bị ảnh hưởng đã áp dụng bản vá. Người dùng vẫn phải tự đánh giá mức độ phơi nhiễm của mình và kiểm tra ngày cập nhật cuối cùng của mục đó. Cloudflare sử dụng ví dụ về PHP2Shell để minh họa tầm quan trọng của việc hiểu rõ quyền sở hữu. Vấn đề này liên quan đến runtime PHP, nghĩa là việc cập nhật ứng dụng hoặc plugin đơn lẻ không thể sửa chữa được điểm yếu cốt lõi.
Chuyển đổi tình báo lỗ hổng thành hành động phòng thủ
Mỗi bản tóm tắt trong Zero Wire đều kết nối vấn đề với các kiểm tra cụ thể: xác định các triển khai bị ảnh hưởng, xác nhận phiên bản phần mềm, liên hệ với nhà cung cấp dịch vụ lưu trữ khi cần thiết và áp dụng các bản cập nhật từ nhà cung cấp. Cloudflare cũng cung cấp một prompt AI-agent đã được chuẩn bị sẵn để thực hiện đánh giá chỉ đọc về phần mềm đã triển khai, mức độ phơi nhiễm, các bản vá và các biện pháp bảo vệ hiện có.
⚠️ Cảnh báo quan trọng: Việc sao chép prompt AI-agent không tự động quét cơ sở hạ tầng hoặc thay đổi cấu hình hệ thống. Đây chỉ là công cụ hỗ trợ đánh giá, các kỹ sư cần thực hiện các bước kiểm tra thủ công và áp dụng bản vá theo quy trình chuẩn.
Bằng chứng vẫn là trọng tâm của quy trình làm việc. Các thông báo từ nhà cung cấp thiết lập các phiên bản bị ảnh hưởng và hướng dẫn khắc phục, trong khi các báo cáo khai thác mô tả hoạt động của kẻ tấn công. Zero Wire liên kết các tài liệu bên ngoài có liên quan, bao gồm CISA’s Known Exploited Vulnerabilities Catalog. Các báo cáo liên quan đến cảnh báo khai thác PHP2Shell của CISA cho thấy lý do tại sao việc khai thác đã được xác nhận nên ảnh hưởng đến mức độ ưu tiên phản ứng cùng với mức độ nghiêm trọng kỹ thuật của lỗ hổng.
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Lỗ hổng | CVE-YYYY-NNNNN | Định danh lỗ hổng bảo mật |
| Công nghệ | PHP Runtime | Thành phần cốt lõi cần kiểm tra |
| Nguồn dữ liệu | CISA KEV | Danh mục lỗ hổng đã bị khai thác |
Khi có sẵn dữ liệu, Cloudflare bổ sung các biểu đồ hiển thị các yêu cầu HTTP khớp với các quy tắc WAF (Web Application Firewall) được quản lý. Những số liệu này chỉ ra hoạt động được quan sát, không phải là các vụ khai thác thành công hoặc hệ thống bị xâm nhập. Tương tự, việc thiếu lưu lượng truy cập khớp trên mạng của Cloudflare không thể khẳng định rằng việc khai thác không xảy ra ở nơi khác. Những giới hạn này rất quan trọng khi các đội ngũ an ninh mạng giải thích rủi ro cho ban quản lý hoặc quyết định xem có cần điều tra sâu hơn hay không.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan