Chiến dịch phát tán mã độc XLoader qua email giả mạo đơn hàng doanh nghiệp
Các nhà nghiên cứu bảo mật cảnh báo về chiến dịch phát tán mã độc XLoader thông qua email giả mạo đơn hàng, sử dụng kỹ thuật né tránh tinh vi để đánh cắp thông tin đăng nhập.

- Phương thức tấn công: Kẻ tấn công sử dụng email giả mạo đơn hàng và yêu cầu báo giá để phát tán mã độc XLoader.
- Kỹ thuật né tránh: Sử dụng JScript obfuscated, thực thi trong bộ nhớ (memory-only) và vô hiệu hóa các hàm giám sát của Windows (AMSI, ntdll).
- Tác động: Đánh cắp mật khẩu, cookie trình duyệt và dữ liệu đăng nhập nhạy cảm của người dùng.
- Khuyến nghị: Chặn các tệp tin .JS trong tệp nén tại cổng email gateway và thực hiện reset mật khẩu toàn diện nếu bị nhiễm.
Một chiến dịch phát tán mã độc XLoader mới đang nhắm mục tiêu vào các hộp thư doanh nghiệp thông qua các email giả mạo đơn hàng và yêu cầu báo giá. Mặc dù các email này trông có vẻ như là những giao dịch kinh doanh thông thường, nhưng tệp đính kèm bên trong lại chứa một chuỗi các bước thực thi ẩn giấu nhằm chiếm quyền kiểm soát hệ thống.
XLoader, một biến thể của dòng mã độc đánh cắp thông tin FormBook, hoạt động bằng cách thu thập mật khẩu đã lưu, cookie trình duyệt và các dữ liệu đăng nhập khác, sau đó truyền tải về máy chủ điều khiển (C2) của kẻ tấn công. Do được cung cấp dưới dạng dịch vụ (Malware-as-a-Service), XLoader trở thành công cụ ưa thích của nhiều nhóm tội phạm mạng.
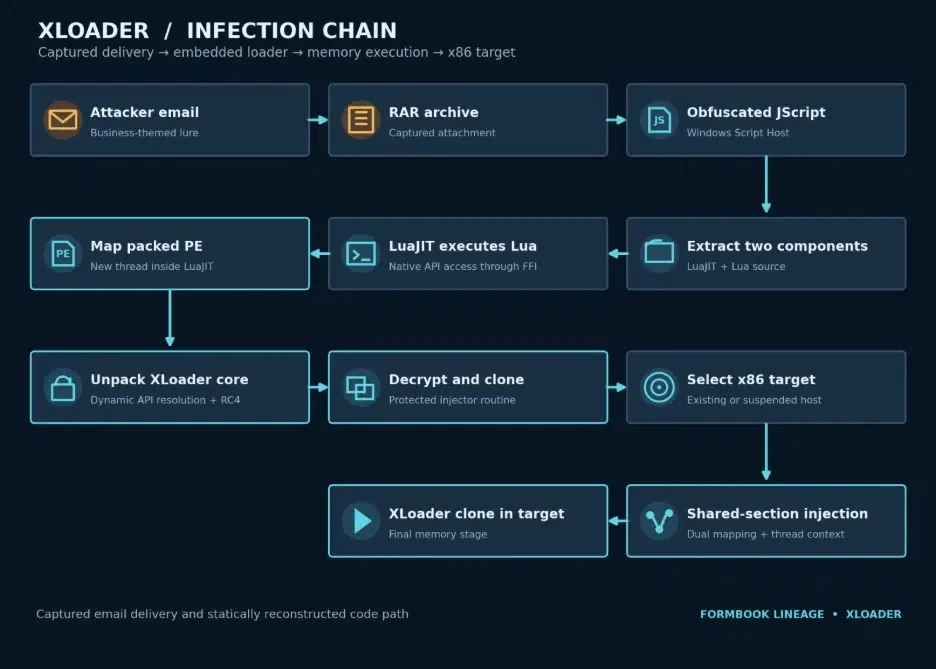
Phân tích kỹ thuật chuỗi tấn công
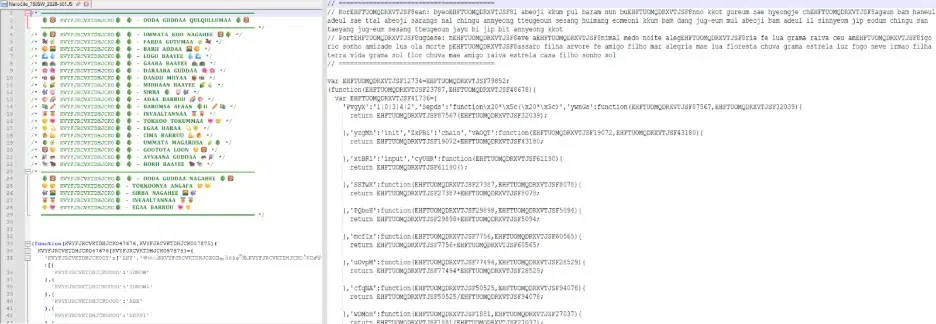
Các email trong chiến dịch này thường sử dụng tiêu đề bắt đầu bằng "RE:" để tạo cảm giác đây là một cuộc hội thoại đang diễn ra, đánh lừa người dùng mở tệp đính kèm. Tệp RAR đính kèm chứa một tệp JScript đã được làm rối (obfuscated). Khi nạn nhân mở tệp này, Windows Script Host sẽ thực thi mã độc.
Đầu tiên, script cố gắng xóa luồng Zone.Identifier để loại bỏ dấu vết tệp tin được tải xuống từ internet. Sau đó, nó giải nén hai tệp vào thư mục Documents: một trình thông dịch LuaJIT và một chương trình Lua không có phần mở rộng. Việc không tải xuống thêm dữ liệu từ mạng ở giai đoạn này giúp mã độc vượt qua các bộ lọc bảo mật dựa trên lưu lượng mạng.
Kỹ thuật né tránh và vô hiệu hóa bảo mật
Chương trình Lua sau khi được khởi chạy sẽ ẩn cửa sổ console và thực hiện các hành vi can thiệp vào hệ thống. Nó tìm kiếm các hàm quét của AMSI (Antimalware Scan Interface) trong bộ nhớ để xóa tên của chúng, đồng thời ghi đè lên 12 hàm trong ntdll, bao gồm các hàm phục vụ việc theo dõi sự kiện (event tracing), nhằm vô hiệu hóa khả năng ghi nhật ký của hệ thống.
Tiếp theo, trình tải Lua giải mã một khối dữ liệu ẩn và nạp trực tiếp vào bộ nhớ dưới dạng một chương trình đã được đóng gói. Chương trình này không có bảng nhập (import table), khiến các công cụ quét tĩnh khó phát hiện. XLoader sau đó chọn một tiến trình 32-bit hợp lệ của Windows như cleanmgr.exe, mshta.exe hoặc ftp.exe để tiêm mã độc vào thông qua vùng nhớ chia sẻ (shared memory), tránh sử dụng các hàm WriteProcessMemory phổ biến.
Chỉ số nhận diện mối đe dọa (IoCs)
Dưới đây là bảng tổng hợp các chỉ số nhận diện (IoCs) quan trọng từ chiến dịch này:
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| SHA-256 | e834ea9cd3025f8070778cf7ef8219976568cc28085feaf974912b64e5b77bc8 | Tệp RAR đính kèm |
| SHA-256 | d447a06cba8d3dbe80e09d73dd64576836b258961ee0d3ba56cf26cea7962b49 | Tệp thực thi LuaJIT |
| SHA-256 | 685c989f4d89b2402c167075d5d6d6e1f4573c0450adc1de3d8c08c65ed8ee9f | Tệp tải Lua |
| IP Address | 66.113.160.32 | Relay phân phối mã độc |
⚠️ Cảnh báo quan trọng: Nếu hệ thống bị nhiễm, toàn bộ mật khẩu trình duyệt và tài khoản email phải được reset ngay lập tức. Người dùng cần cảnh giác với các tệp tin đính kèm có đuôi .JS hoặc các tệp nén chứa script, ngay cả khi tiêu đề email trông có vẻ hợp lệ.
Để phòng thủ, các quản trị viên cần cấu hình chặn tệp tin .JS trong các tệp nén tại cổng email gateway. Đồng thời, cần giám sát các tác vụ định kỳ (Scheduled Tasks) có tên lạ như EHFTUOMQDRXVTJSF và các tệp tin LuaJIT xuất hiện bất thường trong thư mục Documents. Việc đào tạo nhận thức bảo mật cho nhân viên vẫn là hàng rào phòng thủ hiệu quả nhất trước các hình thức lừa đảo qua email (phishing) tinh vi này.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan