Báo cáo mối đe dọa: Ransomware gia tăng nạn nhân giả mạo và xu hướng tống tiền mới
Số lượng nạn nhân trên các trang rò rỉ ransomware tăng 30% trong Q3/2026, nhưng các chuyên gia cảnh báo nhiều vụ việc có dấu hiệu giả mạo hoặc tái sử dụng dữ liệu cũ.

- Gia tăng giả mạo: Số lượng nạn nhân được công bố trên các trang rò rỉ ransomware tăng 30% trong Q3/2026, chủ yếu do các nhóm mới thành lập với nhiều tuyên bố không xác thực.
- Chiến thuật mới: Các nhóm như ExfilSquad đang sử dụng dữ liệu rò rỉ từ GitHub để giả mạo các vụ tấn công mạng quy mô lớn nhằm gây áp lực tống tiền.
- Khuyến nghị phòng thủ: Các tổ chức cần xác minh kỹ lưỡng các tuyên bố rò rỉ, kiểm tra nhật ký truy cập và không vội vàng thanh toán cho các yêu cầu tống tiền chưa được kiểm chứng.
Trong quý 3 năm 2026, cộng đồng an ninh mạng ghi nhận sự gia tăng đáng kể 30% số lượng tổ chức bị nêu tên trên các trang web rò rỉ dữ liệu của các nhóm ransomware. Tuy nhiên, các nhà nghiên cứu bảo mật cảnh báo rằng con số này không phản ánh chính xác sự gia tăng tương ứng của các cuộc tấn công thực tế. Phần lớn sự tăng trưởng này đến từ các nhóm tội phạm mạng mới, chưa được kiểm chứng, và nhiều tuyên bố của chúng có khả năng là giả mạo hoặc dữ liệu tái chế từ các vụ rò rỉ cũ.
Phân tích xu hướng Ransomware và các tuyên bố giả mạo
Các trang web rò rỉ (leak sites) từ lâu đã là công cụ để các băng nhóm ransomware gây áp lực buộc nạn nhân phải trả tiền chuộc. Các chuyên gia phòng thủ thường sử dụng dữ liệu từ các trang này để thống kê số lượng tấn công. Tuy nhiên, tình trạng giả mạo hoặc tái sử dụng dữ liệu cũ đang trở nên phổ biến hơn trong quý này. Theo phân tích từ ReliaQuest, có tới 43 nhóm mới xuất hiện trong Q3 đã đóng góp 93% vào sự gia tăng số lượng nạn nhân, trong khi các nhóm hoạt động ổn định từ Q2 chỉ tăng thêm 1%.
Các nhóm mới này có mô hình hoạt động rất khác biệt. Một số nhóm đăng tải dữ liệu đều đặn hàng tuần, trong khi số khác lại tung ra hàng chục tên nạn nhân cùng một lúc. Ví dụ, nhóm 'Global Secret Group' đã liệt kê 48 nạn nhân, trong đó có 28 nạn nhân chỉ trong một ngày. Tương tự, nhóm 'crpx0' liệt kê 47 nạn nhân với 41 trường hợp trong một ngày duy nhất. Các nhà nghiên cứu cho rằng việc phát hành dữ liệu ồ ạt không chứng minh được tính xác thực của cuộc tấn công, mà thay vào đó, nó giống như việc tổng hợp dữ liệu thu thập được từ trước.
Chiến thuật của các nhóm mới: Trường hợp của ExfilSquad
Một ví dụ điển hình về các tuyên bố đáng ngờ là nhóm 'ExfilSquad', xuất hiện lần đầu vào tháng 7 năm 2026. Nhóm này phát hành các mẫu dữ liệu bao gồm tên nhân viên, email, số điện thoại và địa điểm làm việc, kèm theo các trường dữ liệu trống và thông tin quan hệ khách hàng cơ bản. Các chuyên gia nhận định đây là dữ liệu cá nhân rủi ro thấp và không chứng minh được một vụ xâm nhập mạng thực sự.
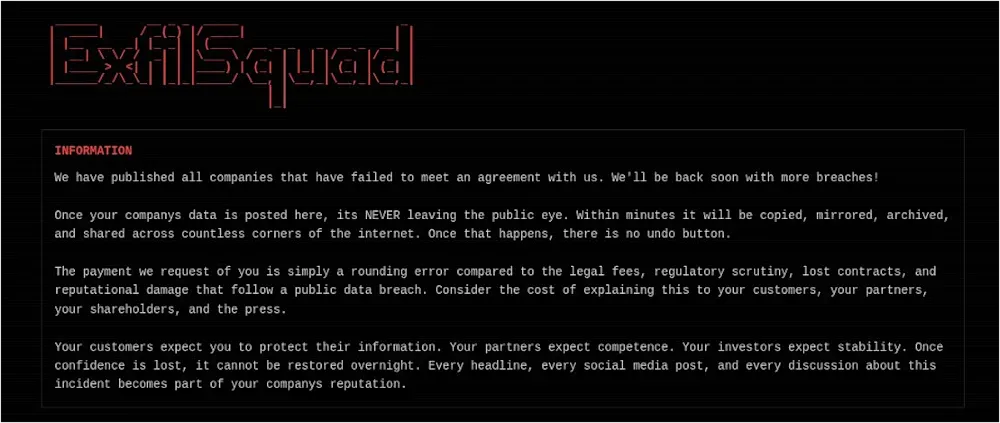
Nhiều khả năng nhóm này chỉ quét GitHub để tìm kiếm các thông tin xác thực bị lộ và lấy những gì các tài khoản đó có thể truy cập được. Sau đó, chúng sử dụng trang web rò rỉ theo phong cách ransomware để làm cho quyền truy cập hạn chế đó trông giống như một vụ vi phạm lớn. Điều này gây ra rủi ro thực tế là các nhân viên bị nêu tên sẽ trở thành mục tiêu của các cuộc tấn công lừa đảo (phishing) có chủ đích.
Hướng dẫn phòng thủ và ứng phó cho đội ngũ SOC
Khi tổ chức của bạn bị một nhóm mới nêu tên, điều quan trọng là không nên hoảng loạn. Hãy thực hiện quy trình xác minh ba bước: Kiểm tra xem tổ chức có thực sự bị xâm nhập không; đối chiếu bằng chứng với phương thức tấn công mà nhóm đó tuyên bố; và xác định xem đó là một nhóm mới, một thương hiệu mới (rebrand) hay chỉ là những kẻ cơ hội.
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Nhóm | ExfilSquad | Sử dụng dữ liệu GitHub bị lộ để giả mạo vi phạm. |
| Nhóm | Global Secret Group | Tung dữ liệu ồ ạt, nghi vấn thu thập dữ liệu cũ. |
| Nhóm | Qilin | Nhóm RaaS tập trung vào lĩnh vực sản xuất. |
| Nhóm | The Gentlemen | Nhóm dựa trên mạng lưới cộng tác viên, sử dụng driver độc hại. |
Đối với các nhóm đã được xác nhận như Qilin và The Gentlemen, các đội ngũ phòng thủ cần tập trung vào việc giám sát các hành vi chung như lạm dụng dịch vụ từ xa, đánh cắp danh tính, di chuyển ngang (lateral movement) và trộm cắp dữ liệu. Các nhóm này thường khai thác các hệ thống hướng ra internet, sử dụng các driver dễ bị tổn thương để vô hiệu hóa phần mềm bảo mật và thay đổi cài đặt Group Policy.
Các biện pháp hardening hệ thống cần được ưu tiên:
- Vá lỗi và giám sát: Thường xuyên cập nhật các thiết bị biên (edge devices) và giám sát lưu lượng truy cập bất thường.
- Chặn driver độc hại: Thực thi danh sách chặn driver dễ bị tổn thương của Microsoft để ngăn chặn công cụ như 'GentleKiller'.
- Kiểm tra kho mã nguồn: Kiểm tra GitHub và các kho lưu trữ mã nguồn để tìm kiếm các khóa API hoặc mật khẩu bị lộ, thực hiện xoay vòng (rotate) ngay lập tức nếu phát hiện.
- Giám sát Group Policy: Thiết lập cảnh báo cho các thay đổi bất thường trong cấu hình Group Policy của hệ thống.
Việc duy trì sự cảnh giác và thực hiện các quy trình xác minh nghiêm ngặt là chìa khóa để bảo vệ tổ chức trước các chiến dịch tống tiền giả mạo, đồng thời giúp tiết kiệm nguồn lực tài chính và tập trung vào các mối đe dọa thực sự.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan