Cảnh báo: Kẻ tấn công lạm dụng Microsoft Azure để phát tán cảnh báo bảo mật giả mạo
Các nhà nghiên cứu bảo mật phát hiện chiến dịch lừa đảo sử dụng hạ tầng Microsoft Azure để hiển thị cảnh báo Windows giả mạo, nhắm mục tiêu vào 80 tổ chức lớn.

- Chiến dịch lừa đảo: Kẻ tấn công sử dụng hạ tầng Microsoft Azure để lưu trữ các trang web cảnh báo bảo mật Windows giả mạo nhằm đánh lừa người dùng.
- Phạm vi ảnh hưởng: Từ tháng 3 đến tháng 10 năm 2026, chiến dịch đã tiếp cận người dùng tại 80 tổ chức khác nhau thông qua các quảng cáo trực tuyến.
- Cơ chế kỹ thuật: Sử dụng JavaScript và kỹ thuật JSONP để hiển thị số điện thoại hỗ trợ giả mạo, cho phép kẻ tấn công thay đổi số điện thoại linh hoạt mà không cần xây dựng lại trang web.
- Khuyến nghị: Người dùng cần cảnh giác với các cảnh báo bảo mật bất thường, không gọi vào các số điện thoại hỗ trợ không xác định và thực hiện đóng trình duyệt ngay lập tức.
Các nhà nghiên cứu bảo mật từ PIXM vừa công bố một báo cáo chi tiết về chiến dịch lừa đảo tinh vi, trong đó kẻ tấn công lạm dụng hạ tầng đám mây Microsoft Azure để lưu trữ các trang web cảnh báo bảo mật Windows giả mạo. Chiến dịch này không tập trung vào việc cài đặt mã độc trực tiếp mà thay vào đó, nó sử dụng các kỹ thuật tâm lý để ép buộc người dùng gọi vào các đường dây hỗ trợ kỹ thuật giả mạo.
Cơ chế hoạt động của chiến dịch lừa đảo trên Azure
Cuộc tấn công bắt đầu khi người dùng nhấp vào các quảng cáo độc hại hiển thị trên các trang web hợp pháp. Sau khi nhấp chuột, nạn nhân được điều hướng đến một trang web được lưu trữ trên Azure, nơi hiển thị các thông báo lỗi hệ thống giả mạo hoặc cảnh báo tường lửa Windows. Các trang này được thiết kế để tạo cảm giác cấp bách, buộc người dùng phải liên hệ với số điện thoại hỗ trợ được cung cấp.
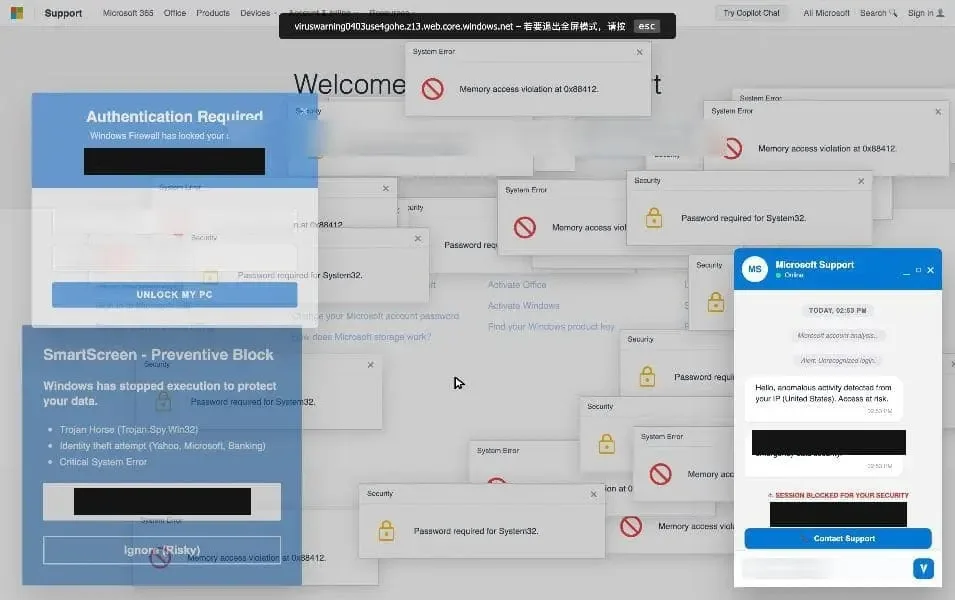
Về mặt kỹ thuật, các trang web này sử dụng JavaScript để thực hiện các yêu cầu JSONP nhằm truy xuất số điện thoại từ một dịch vụ trung tâm. Tham số advertising-manager cho phép kẻ tấn công chỉ định số điện thoại của nhà điều hành nào sẽ được hiển thị, giúp chúng dễ dàng thay đổi thông tin liên lạc mà không cần thay đổi cấu trúc trang web. Ngoài ra, một pixel theo dõi được tích hợp để ghi lại các thông tin như số điện thoại hiển thị, chiến dịch quảng cáo và trang web xuất bản, giúp kẻ tấn công tối ưu hóa hiệu quả của các chiến dịch lừa đảo.
Phân tích hạ tầng và dấu hiệu nhận biết (IoCs)
Dựa trên các phân tích kỹ thuật, các nhà nghiên cứu đã tìm thấy nhiều manh mối cho thấy sự liên quan đến các nhà phát triển sử dụng tiếng Trung giản thể. Các bình luận trong mã nguồn và thông báo lỗi đều sử dụng ngôn ngữ này. Hơn nữa, dịch vụ điện thoại được phát hiện có liên kết với bảng điều khiển máy chủ BaoTa, một công cụ quản trị phổ biến tại Trung Quốc.
Dưới đây là bảng tổng hợp các chỉ số thỏa hiệp (IoCs) quan trọng được ghi nhận trong chiến dịch này:
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Hostname | call.adhelper[.]cc | API cung cấp số điện thoại hỗ trợ |
| Domain | adhelper[.]cc | Hạ tầng back-end chính |
| Account ID | ce895b1f-f630-4bd5-acd1-e3b9b76addea | Tài khoản theo dõi quảng cáo |
| Chat property | 6808f1a5753e2219109a9cc4 | Tài sản chat trực tuyến tawk.to |
| Hostname pattern | message{MMDD}js{NNN}*.z13.web.core.windows[.]net | Mẫu URL trang đích hoạt động |
⚠️ Cảnh báo quan trọng: Việc sử dụng hạ tầng đám mây uy tín như Microsoft Azure không đồng nghĩa với việc nội dung hiển thị là đáng tin cậy. Kẻ tấn công thường tận dụng uy tín của các nền tảng này để vượt qua các bộ lọc bảo mật của trình duyệt và người dùng.
Khuyến nghị phòng thủ và giảm thiểu rủi ro
Để bảo vệ tổ chức trước các mối đe dọa này, các chuyên gia khuyến nghị thực hiện các biện pháp phòng thủ chủ động. Đầu tiên, cần chặn các hạ tầng độc hại đã được xác định thông qua các chính sách DNS hoặc cổng web bảo mật (Secure Web Gateways). Việc hạn chế sử dụng phần mềm truy cập từ xa (remote-access software) chỉ trong các quy trình hỗ trợ đã được phê duyệt là vô cùng cần thiết để ngăn chặn kẻ tấn công chiếm quyền điều khiển máy tính.
Người dùng cuối cần được đào tạo để nhận diện các dấu hiệu lừa đảo, chẳng hạn như các thông báo cảnh báo bảo mật yêu cầu gọi điện thoại. Thay vì tương tác với các trang web này, người dùng nên đóng tab hoặc buộc thoát trình duyệt ngay lập tức. Các tổ chức có thể tham khảo thêm thông tin chi tiết về các kỹ thuật tấn công tại MITRE ATT&CK để xây dựng các quy tắc phát hiện phù hợp trên hệ thống SIEM của mình.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan