Cảnh báo: Kẻ tấn công lạm dụng Microsoft Azure để phát tán cảnh báo bảo mật giả mạo
Các nhà nghiên cứu bảo mật phát hiện chiến dịch lừa đảo sử dụng hạ tầng Microsoft Azure để hiển thị cảnh báo Windows giả mạo, nhắm mục tiêu vào 80 tổ chức lớn.
Tập hợp các bài viết, chuyên đề và phân tích an toàn thông tin được gắn nhãn #Lừa đảo trực tuyến.
Các nhà nghiên cứu bảo mật phát hiện chiến dịch lừa đảo sử dụng hạ tầng Microsoft Azure để hiển thị cảnh báo Windows giả mạo, nhắm mục tiêu vào 80 tổ chức lớn.
Microsoft Edge phiên bản 156 đã tích hợp tính năng tự động vô hiệu hóa thông báo từ các trang web độc hại, ngăn chặn hiệu quả các chiến dịch lừa đảo giả mạo cảnh báo virus.
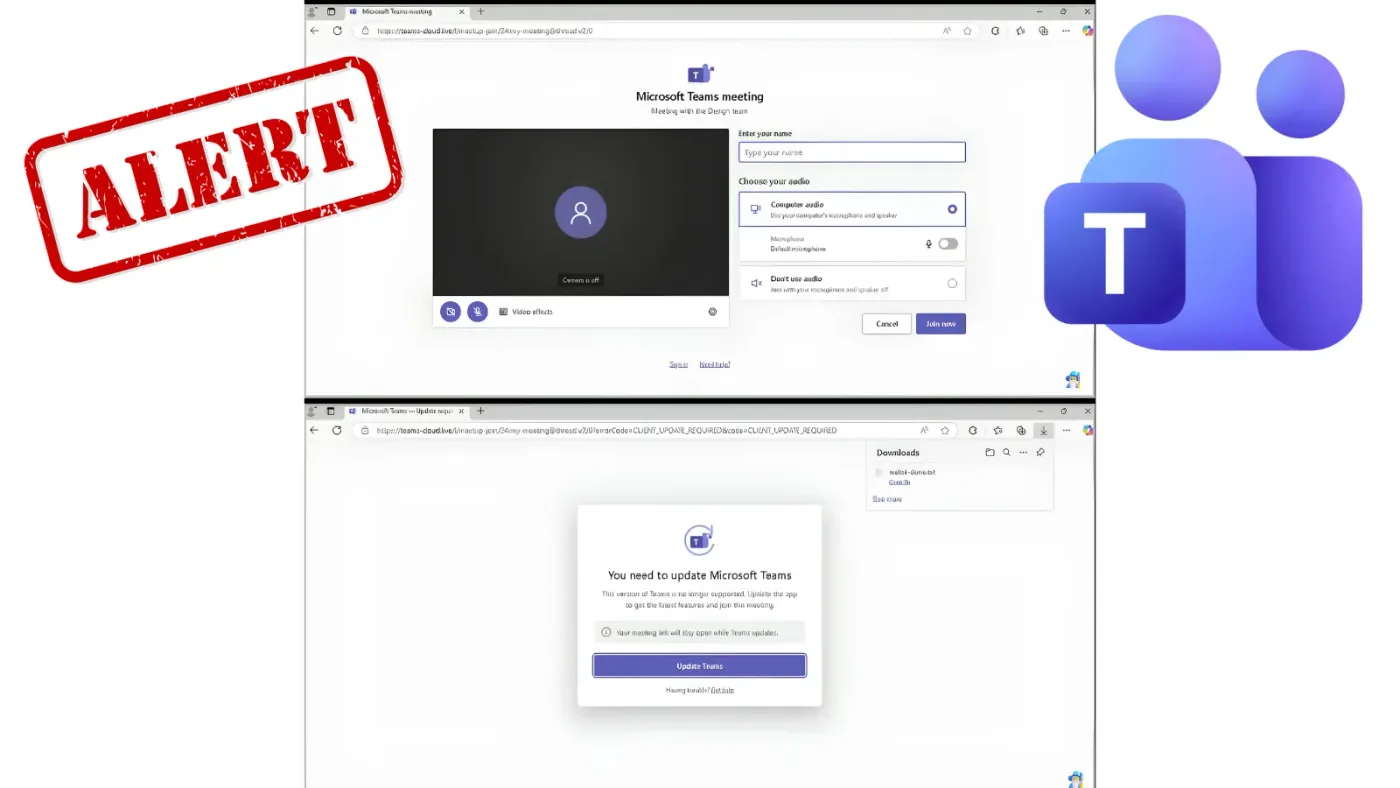
Các nhà nghiên cứu bảo mật vừa phát hiện một chiến dịch phishing tinh vi sử dụng tên miền giả mạo Microsoft Teams để đánh cắp thông tin xác thực của người dùng doanh nghiệp.
Meta, Google, Microsoft và OpenAI phối hợp cùng cơ quan thực thi pháp luật quốc tế triệt phá mạng lưới lừa đảo quy mô lớn tại Tây Phi, vô hiệu hóa hàng triệu tài khoản giả mạo.
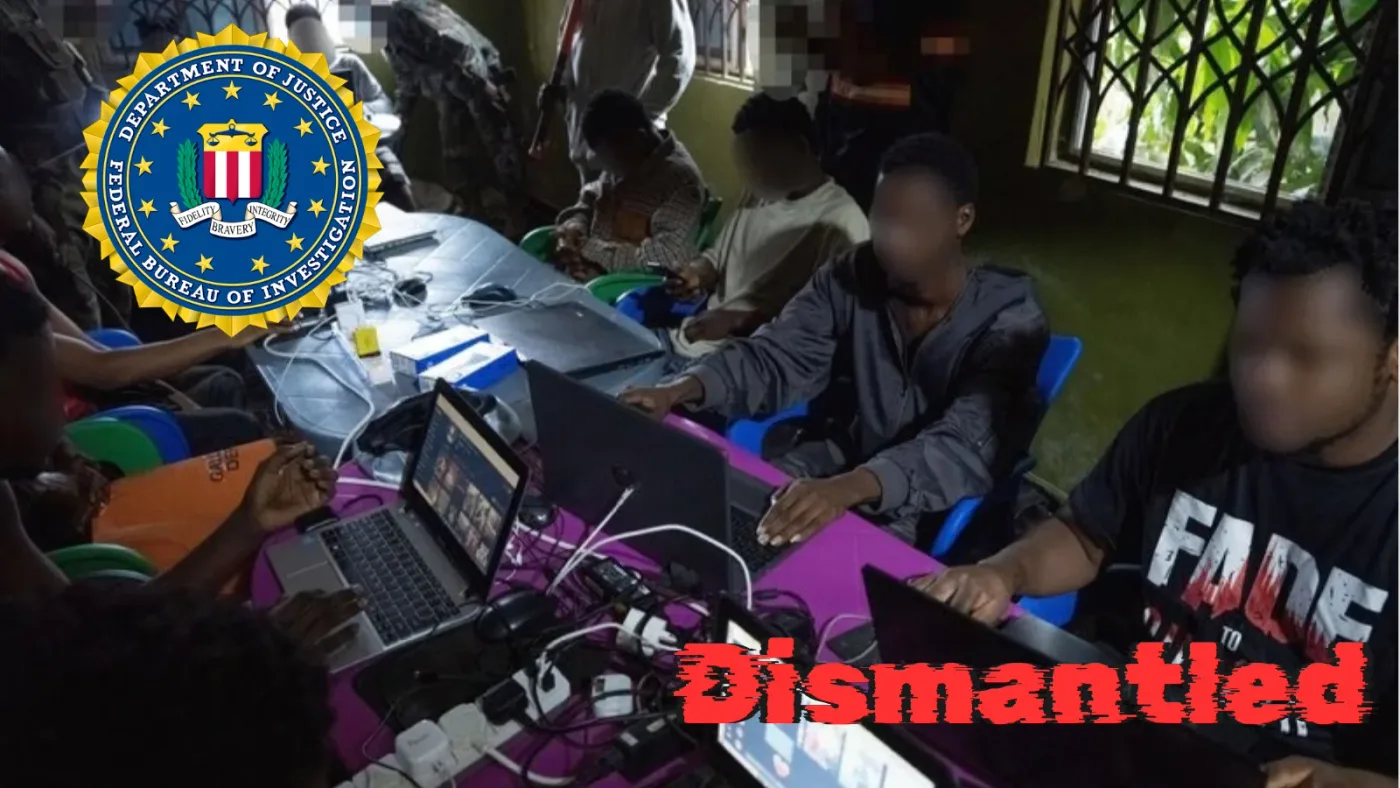
FBI vừa thực hiện chiến dịch Operation Blackout tại Ghana, triệt phá một trung tâm lừa đảo trực tuyến quy mô lớn, thu giữ hơn 300 thiết bị và bắt giữ 130 đối tượng.