Cảnh báo chiến dịch lừa đảo mạo danh Microsoft Teams đánh cắp thông tin đăng nhập
Các nhà nghiên cứu bảo mật vừa phát hiện một chiến dịch phishing tinh vi sử dụng tên miền giả mạo Microsoft Teams để đánh cắp thông tin xác thực của người dùng doanh nghiệp.

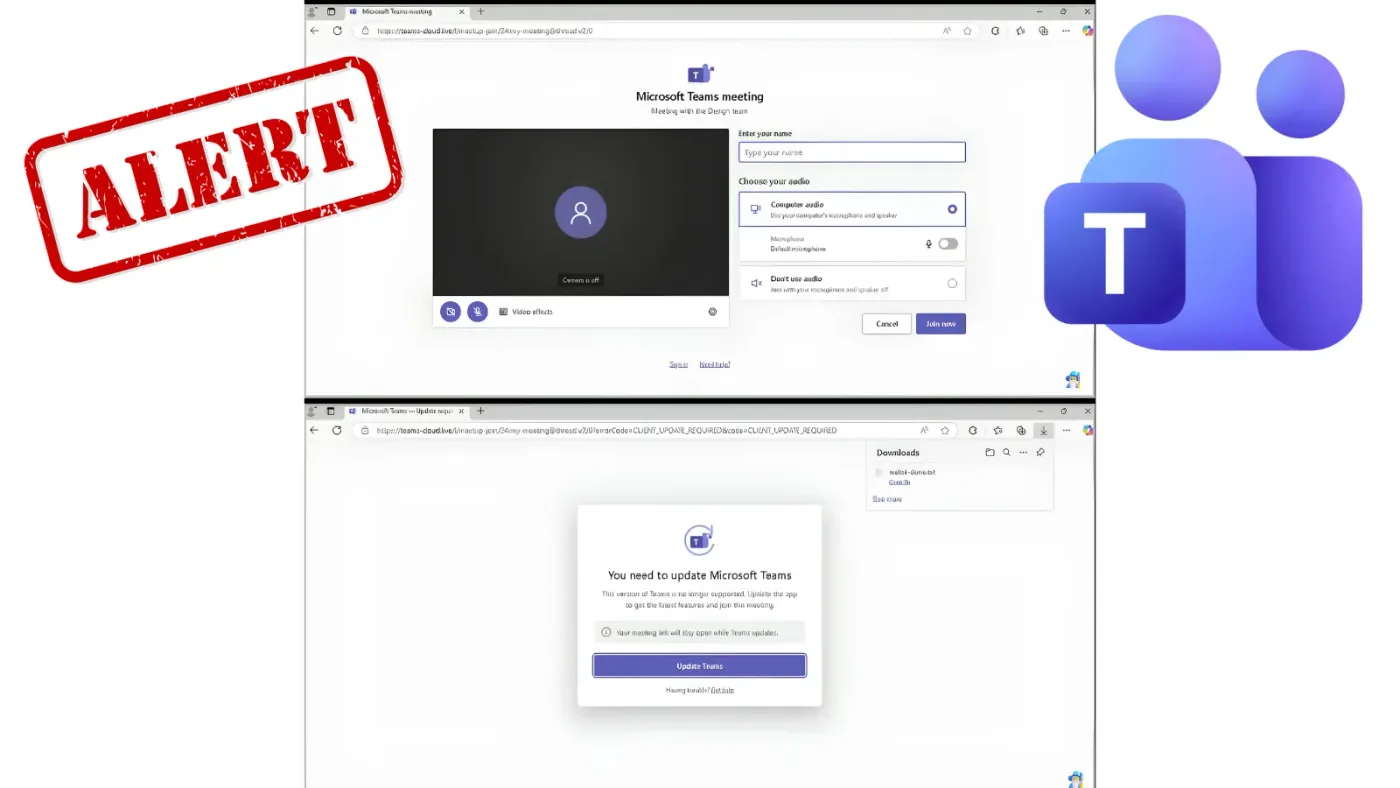
- Mối đe dọa: Chiến dịch phishing mạo danh giao diện đăng nhập Microsoft Teams thông qua các tên miền mới đăng ký.
- Cơ chế tấn công: Kẻ tấn công sử dụng các tên miền như
teams-cloud[.]liveđể lừa người dùng nhập thông tin đăng nhập và tải xuống các tệp tin đáng ngờ.- Khuyến nghị: Quản trị viên cần thực hiện chặn tên miền (Tenant blocking) và kiểm soát lưu lượng truy cập web để bảo vệ người dùng cuối.
Một chiến dịch tấn công mạng mới đang nhắm mục tiêu vào người dùng doanh nghiệp thông qua việc mạo danh nền tảng cộng tác Microsoft Teams. Theo báo cáo từ nhà nghiên cứu bảo mật Steven Lim vào ngày 18 tháng 10 năm 2026, một tên miền mới đăng ký có tên teams-cloud[.]live đã được sử dụng để sao chép giao diện đăng nhập của Microsoft, tạo ra một cái bẫy phishing tinh vi nhằm đánh cắp thông tin xác thực của nhân viên.
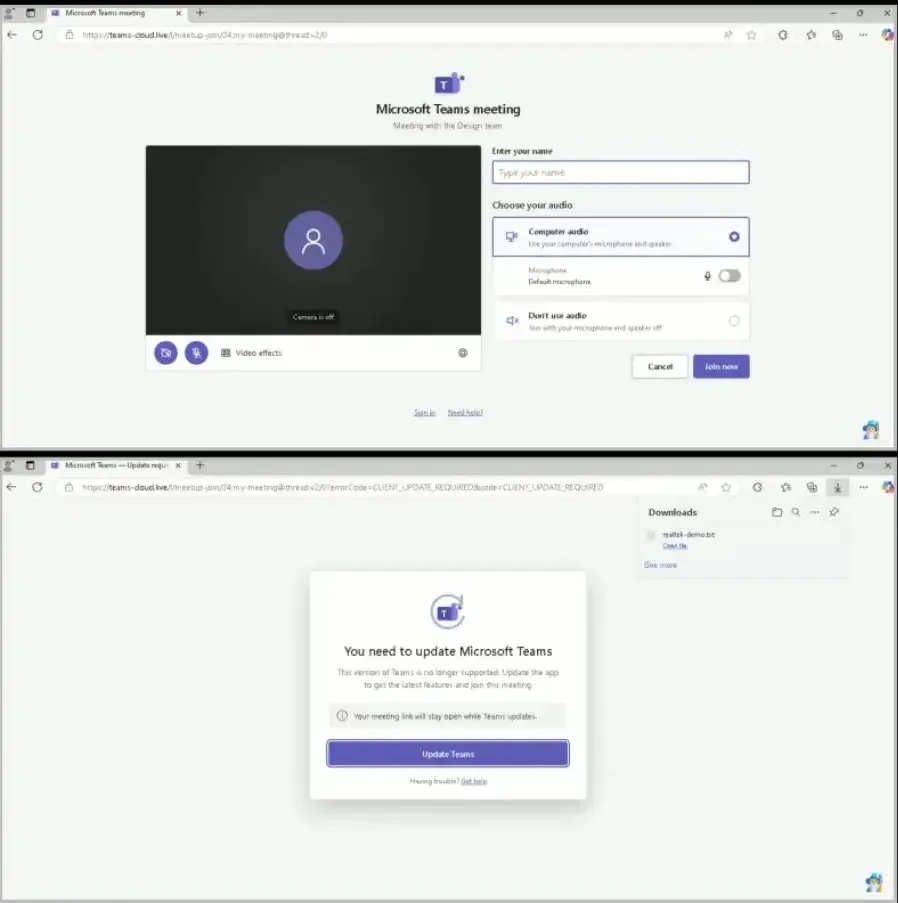
teams-cloud[.]live mô phỏng chính xác giao diện đăng nhập của Microsoft Teams nhằm đánh lừa người dùng.Các chuyên gia an ninh mạng nhấn mạnh rằng việc mạo danh các công cụ làm việc quen thuộc là một kỹ thuật phổ biến để gia tăng tỷ lệ thành công của các cuộc tấn công phishing. Khi người dùng nhìn thấy một giao diện quen thuộc, họ có xu hướng mất cảnh giác và dễ dàng cung cấp thông tin đăng nhập hoặc thực hiện các thao tác theo yêu cầu của kẻ tấn công.
Phân tích kỹ thuật về chiến dịch phishing
Mặc dù chưa có dữ liệu chính xác về số lượng nạn nhân bị ảnh hưởng, các nhà nghiên cứu đã xác định được một số đặc điểm kỹ thuật đáng chú ý của chiến dịch này. Kẻ tấn công không chỉ sao chép trang đăng nhập mà còn mô phỏng toàn bộ giao diện người dùng của Microsoft Teams để tăng tính thuyết phục.
Các chỉ số IOCs và hành vi đáng ngờ
Trong quá trình phân tích, các nhà nghiên cứu đã ghi nhận hành vi tải xuống tệp tin bất thường khi người dùng tương tác với các tùy chọn cập nhật giả mạo trên trang web. Dưới đây là bảng tổng hợp các thực thể liên quan đến chiến dịch này:
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Tên miền chính | teams-cloud[.]live | Trang đích phishing mạo danh Microsoft |
| Tên miền phụ | amgen[.]teams-cloud[.]live | Nhắm mục tiêu cụ thể vào tổ chức y tế |
| Hành vi | Tải xuống tệp .TXT | Có khả năng chứa payload hoặc script độc hại |
Việc xuất hiện các tên miền phụ như amgen[.]teams-cloud[.]live cho thấy kẻ tấn công có thể đang thực hiện các chiến dịch nhắm mục tiêu cụ thể (spear-phishing) vào các tổ chức hoặc ngành nghề nhất định. Tuy nhiên, sự hiện diện của tên miền này không đồng nghĩa với việc tổ chức đó đã bị xâm nhập thành công.
Chiến lược phòng thủ và giảm thiểu rủi ro
Để đối phó với các mối đe dọa phishing dựa trên tên miền giả mạo, các tổ chức cần áp dụng các biện pháp phòng thủ đa lớp. Việc chỉ dựa vào nhận thức của người dùng là không đủ, cần có sự can thiệp từ hệ thống bảo mật mạng.
- Chặn tên miền (Domain Blocking): Quản trị viên nên cấu hình chặn các tên miền độc hại đã biết thông qua danh sách
Tenant Allow/Block Listtrong Microsoft 365. - Bảo vệ mạng (Network Protection): Sử dụng tính năng bảo vệ mạng của Microsoft Defender để ngăn chặn truy cập vào các URL độc hại ở cấp độ trình duyệt.
- Xác thực yêu cầu: Nhân viên cần được đào tạo để luôn xác minh các yêu cầu cập nhật phần mềm hoặc đăng nhập bất thường thông qua kênh hỗ trợ IT chính thức của công ty.
⚠️ Cảnh báo quan trọng: Không bao giờ nhập thông tin đăng nhập vào các trang web không thuộc tên miền chính thức của Microsoft (như microsoft.com hoặc teams.microsoft.com). Mọi tệp tin tải xuống từ các nguồn không xác định cần được quét bằng các giải pháp EDR/Antivirus trước khi mở.
Các chuyên gia khuyến nghị các đội ngũ SOC cần tích hợp các nguồn Threat Intelligence (TI) để cập nhật kịp thời các chỉ số IOCs mới nhất. Việc chủ động săn tìm mối đe dọa (Threat Hunting) dựa trên nhật ký truy cập web và hoạt động tải xuống của người dùng sẽ giúp phát hiện sớm các dấu hiệu xâm nhập trước khi kẻ tấn công đạt được mục tiêu cuối cùng.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan