Microsoft Edge tự động chặn thông báo từ các trang web lừa đảo
Microsoft Edge phiên bản 156 đã tích hợp tính năng tự động vô hiệu hóa thông báo từ các trang web độc hại, ngăn chặn hiệu quả các chiến dịch lừa đảo giả mạo cảnh báo virus.

- Cơ chế bảo mật mới: Microsoft Edge tự động liên kết Microsoft Defender SmartScreen với quyền thông báo của trình duyệt để chặn các nguồn phát tán lừa đảo.
- Ngăn chặn tái diễn: Hệ thống không chỉ chặn trang đích mà còn vô hiệu hóa quyền gửi thông báo của trang web đó, cắt đứt đường dẫn quay lại của kẻ tấn công.
- Phản ứng thông minh: Người dùng có thể xem lại danh sách các trang bị chặn trong phần cài đặt và khôi phục quyền nếu cần thiết.
Microsoft Edge vừa chính thức triển khai một lớp bảo mật mới nhằm tự động vô hiệu hóa thông báo từ các trang web bị phát hiện có hành vi lừa đảo. Đây là một bước tiến quan trọng trong việc cắt đứt lộ trình mà kẻ tấn công thường sử dụng để gửi các cảnh báo virus giả mạo đến người dùng cuối. Tính năng này được tích hợp sâu giữa Microsoft Defender SmartScreen và bộ chặn Scareware, giúp ngăn chặn các trang web độc hại liên tục lôi kéo người dùng quay trở lại các kịch bản lừa đảo đã được xác định.
Theo thông báo từ các nhà nghiên cứu bảo mật tại Windows Blogs, Rob Franco và Lu Huang, thay vì chỉ đưa ra cảnh báo về một điểm đến nguy hiểm, Edge giờ đây có khả năng ngăn chặn các thông báo tiếp theo từ trang web chịu trách nhiệm điều hướng người dùng đến đó. Sự khác biệt này rất quan trọng vì việc đóng một trang web lừa đảo không đồng nghĩa với việc các thông báo mà người dùng đã cấp quyền trước đó sẽ ngừng hoạt động.
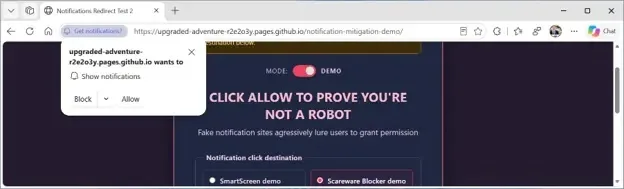
Cuộc tấn công thường bắt đầu bằng một yêu cầu cấp quyền thông báo. Một trang web lừa đảo sẽ thuyết phục người dùng chọn "Allow" (Cho phép), đôi khi ngụy biện rằng đây là bước cần thiết để xác minh người dùng không phải là robot. Sau khi nhấn nút, kẻ tấn công có quyền gửi các thông báo giả mạo bất cứ lúc nào, ngay cả khi trang web gốc đã bị đóng. Các cảnh báo này thường mượn ngôn ngữ của các phần mềm diệt virus để tạo cảm giác cấp bách, ép buộc người dùng thực hiện các quyết định không an toàn.
Cơ chế phát hiện và phản ứng của Microsoft Edge
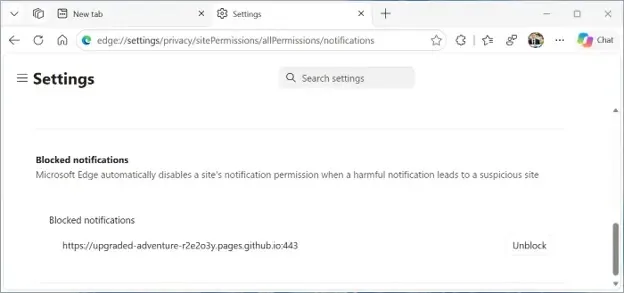
Phản ứng mới của Edge tuân theo một chuỗi phát hiện cụ thể. Khi Microsoft Defender SmartScreen hoặc bộ chặn Scareware xác định một trang web lừa đảo được truy cập thông qua thông báo, trình duyệt sẽ tự động vô hiệu hóa quyền gửi thông báo từ trang web đó. Phạm vi bảo vệ này rất quan trọng vì nó nhắm vào nguồn phát tán thay vì chỉ xử lý trang web đang mở.
Trong lần khởi chạy trình duyệt tiếp theo, một thanh thông tin sẽ giải thích hành động đã thực hiện. Người dùng có thể xem lại các trang web bị chặn trong phần cài đặt của Edge và khôi phục thông báo nếu họ tin rằng trình duyệt đã đưa ra quyết định không chính xác.
Hệ sinh thái lừa đảo hiện nay rất phức tạp. Các chiến dịch sử dụng bộ công cụ CypherLoc thường kết hợp cảnh báo toàn màn hình, điều khiển ẩn và âm thanh báo động để thúc đẩy các cuộc gọi hỗ trợ kỹ thuật giả mạo. Mặc dù các kỹ thuật này tách biệt với quyền thông báo, nhưng cả hai đều phụ thuộc vào việc làm cho thông báo của trình duyệt trông giống như một sự cố hệ thống nghiêm trọng.
Báo cáo và ngăn chặn lừa đảo chủ động
Edge cũng cung cấp tùy chọn "Block and report" (Chặn và báo cáo) ngay trong yêu cầu cấp quyền thông báo. Người dùng có thể mở menu bên cạnh nút "Block" để báo cáo trang web yêu cầu trước khi cấp quyền. Các báo cáo này có thể bao gồm URL và ảnh chụp màn hình của trang web, cung cấp bằng chứng quý giá cho SmartScreen để bảo vệ những người dùng khác trong tương lai.
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Mối đe dọa | Scareware / Fake Virus Alerts | Tạo áp lực tâm lý, lừa đảo tài chính |
| Công nghệ | Microsoft Defender SmartScreen | Phát hiện và chặn URL độc hại |
| Cơ chế | Notification Permissions | Kênh phân phối thông báo lừa đảo |
Đối với các đội ngũ an ninh mạng (SOC), giá trị thực tiễn của tính năng này là rút ngắn thời gian tiếp xúc lặp lại. Việc chặn một điểm đến đã được phát hiện giúp giải quyết một lần chạm trán, nhưng việc thu hồi quyền thông báo của kẻ gửi cũng cắt đứt các nỗ lực tấn công trong tương lai từ cùng một nguồn. Microsoft mô tả cách tiếp cận rộng hơn này là kết nối giữa phát hiện phía trình duyệt, báo cáo từ người dùng và danh tiếng đám mây để biến các quan sát cá nhân thành sự bảo vệ cho cộng đồng người dùng rộng lớn hơn. Bạn có thể tìm hiểu thêm về các tiêu chuẩn bảo mật tại CISA để hiểu rõ hơn về cách các tổ chức bảo vệ người dùng khỏi các mối đe dọa trực tuyến.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan