Phân tích bộ công cụ GhostFrame: Mối đe dọa mới nhắm vào VMware ESXi
GhostFrame là bộ công cụ tấn công mới cho phép kẻ tấn công kiểm soát VMware ESXi, chiếm quyền điều khiển máy ảo và đánh cắp thông tin xác thực Windows mà không cần cài mã độc vào máy khách.

- Cơ chế tấn công: GhostFrame cung cấp bảng điều khiển tập trung để kiểm soát hypervisor VMware ESXi, cho phép kẻ tấn công thao túng toàn bộ máy ảo (VM) bên dưới.
- Đánh cắp thông tin: Công cụ tích hợp khả năng trích xuất thông tin xác thực Windows (NTLM, Kerberos, SAM) từ bộ nhớ VM mà không cần chạy mã độc bên trong hệ điều hành khách.
- Dấu hiệu nhận biết: Kẻ tấn công thường xuyên sửa đổi tệp cấu hình
/etc/rc.local.d/local.shvà thực hiện các kết nối mạng đồng thời trên 6 cổng khác nhau.- Liên kết chiến dịch: Hoạt động của GhostFrame có liên quan đến nhóm TAG-218 và chiến dịch mã độc tống tiền Settra, lợi dụng các lỗ hổng VPN như CVE-2026-0257.
Các nhà nghiên cứu bảo mật từ Insikt Group thuộc Recorded Future vừa phát hiện một bộ công cụ tấn công tinh vi mang tên GhostFrame. Công cụ này cung cấp cho tội phạm mạng một bảng điều khiển tập trung để chiếm quyền kiểm soát các máy chủ VMware ESXi và các máy ảo chạy trên đó. Đáng chú ý, GhostFrame có khả năng trích xuất mật khẩu Windows từ các máy ảo mà không cần phải chạy bất kỳ chương trình nào bên trong hệ điều hành khách, giúp kẻ tấn công vượt qua các giải pháp bảo mật truyền thống.
Cơ chế hoạt động và kỹ thuật ẩn mình của GhostFrame
Điểm mấu chốt của GhostFrame nằm ở khả năng can thiệp vào tầng hypervisor. Khi kẻ tấn công giành được quyền root trên máy chủ ESXi, chúng có thể tiếp cận mọi hệ thống ảo hóa bên trên. Các công cụ bảo mật bên trong máy ảo thường không thể quan sát được các hoạt động diễn ra ở tầng hypervisor, tạo điều kiện cho GhostFrame hoạt động âm thầm.
Bộ công cụ bao gồm hai phần chính: "Sessions" và "Builder". Phần "Builder" tạo ra một implant cho ESXi có tên là vmhostd-core. Sau khi thực thi, nó tự sao chép vào /opt/vmhostd-core và sửa đổi tệp khởi động /etc/rc.local.d/local.sh để đảm bảo tính bền vững sau mỗi lần khởi động lại hệ thống.
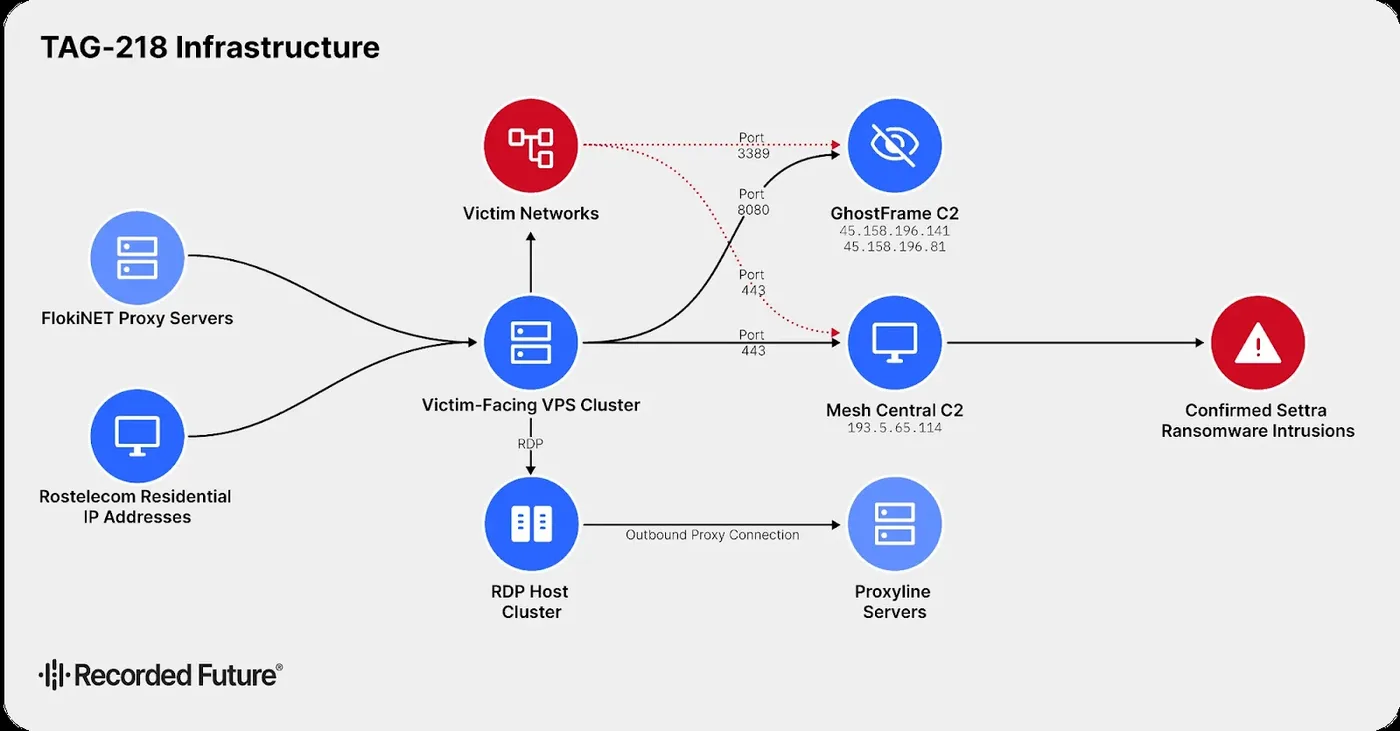
Để duy trì quyền kiểm soát, implant này liên tục vô hiệu hóa tường lửa ESXi và thiết lập execInstalledOnly (vốn chặn các chương trình không được ký số) mỗi 5 giây. Nó cũng đổi tên thành vmhostd để giả mạo dịch vụ vmware-hostd hợp lệ của VMware. Implant sử dụng cơ chế kết nối mạng thông minh, thử nghiệm đồng thời trên các cổng 53, 2222, 3389, 4444, 8443 và 9443 để liên lạc với máy chủ C2.
Khả năng đánh cắp thông tin xác thực và thao túng máy ảo
GhostFrame cung cấp cho kẻ tấn công quyền kiểm soát toàn diện đối với các máy ảo, bao gồm liệt kê danh sách, thay đổi trạng thái nguồn, quản lý snapshot và truy cập màn hình thông qua VNC. Đặc biệt, công cụ gfsox đóng vai trò như một proxy SOCKS5, cho phép kẻ tấn công định tuyến lưu lượng truy cập qua máy chủ ESXi để thâm nhập vào các mạng nội bộ bị cô lập.
Khả năng nguy hiểm nhất của GhostFrame là đánh cắp thông tin xác thực thông qua thành phần sdkmon và VMkatz. VMkatz là một công cụ mã nguồn mở được tích hợp để trích xuất các bí mật từ bộ nhớ máy ảo, tệp đĩa ảo hoặc dữ liệu datastore, bao gồm:
- NTLM hashes và WDigest credentials.
- Kerberos tickets.
- SAM và LSA secrets.
- Dữ liệu từ tệp
NTDS.dit.
Liên kết với chiến dịch Settra và lỗ hổng VPN
Các nhà nghiên cứu đã quan sát thấy nhóm TAG-218 sử dụng GhostFrame trong các cuộc tấn công nhắm vào thiết bị VPN của các hãng như SonicWall, Palo Alto Networks và Fortinet. Hoạt động này có sự tương đồng lớn với các chiến dịch của mã độc tống tiền Settra. Đặc biệt, kẻ tấn công đã lợi dụng lỗ hổng CVE-2026-0257 trong Palo Alto Networks GlobalProtect để thiết lập phiên VPN trái phép và di chuyển ngang sang tầng ảo hóa.
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Lỗ hổng | CVE-2026-0257 | Cho phép truy cập VPN không cần xác thực hoặc MFA. |
| Tên mã độc | GhostFrame | Bộ công cụ kiểm soát ESXi và đánh cắp thông tin. |
| Tệp tin | /etc/rc.local.d/local.sh | Tệp cấu hình bị sửa đổi để duy trì sự hiện diện. |
| Dịch vụ giả mạo | vmhostd | Giả mạo dịch vụ hệ thống VMware để ẩn mình. |
Khuyến nghị phòng thủ và săn tìm mối đe dọa
Để bảo vệ hệ thống trước GhostFrame, các quản trị viên cần thực hiện các biện pháp hardening nghiêm ngặt cho máy chủ ESXi. Việc hạn chế quyền truy cập quản trị, chỉ cho phép kết nối từ các hệ thống tin cậy là ưu tiên hàng đầu. Cần thường xuyên kiểm tra các tệp cấu hình hệ thống để phát hiện những thay đổi bất thường.
- Giám sát tệp tin: Kiểm tra định kỳ tệp
/etc/rc.local.d/local.shvà các tệp mới xuất hiện trong thư mục/opt/. - Phân tích mạng: Theo dõi các kết nối mạng bất thường, đặc biệt là các đợt thử nghiệm kết nối đồng thời trên nhiều cổng (53, 2222, 3389, 4444, 8443, 9443).
- Vá lỗi VPN: Đảm bảo các thiết bị VPN được cập nhật bản vá mới nhất để ngăn chặn khai thác lỗ hổng CVE-2026-0257.
- Hardening: Xem xét các tài liệu hướng dẫn từ CISA về việc bảo mật hạ tầng ảo hóa và các nhóm ransomware nhắm vào VMware ESXi.
Các tổ chức nên coi hypervisor là một tài sản có giá trị cao tương đương với Domain Controller và áp dụng các chính sách giám sát chặt chẽ. Việc phát hiện sớm các dấu hiệu thay đổi cấu hình tường lửa hoặc các tiến trình lạ trên ESXi là chìa khóa để ngăn chặn các cuộc tấn công quy mô lớn từ các nhóm tội phạm mạng như TAG-218.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan