Cảnh báo: Tin tặc sử dụng GSocket làm backdoor duy trì quyền truy cập Linux
Microsoft cảnh báo về việc tin tặc sử dụng công cụ GSocket để duy trì quyền truy cập trái phép trên máy chủ Linux ngay cả sau khi các lỗ hổng bảo mật đã được vá.


- Cơ chế backdoor: Tin tặc tận dụng GSocket để thiết lập kênh điều khiển từ xa thông qua mạng relay công cộng, vượt qua các quy tắc tường lửa truyền thống.
- Tồn tại dai dẳng: Việc vá lỗi ứng dụng web ban đầu không loại bỏ được backdoor GSocket, cho phép kẻ tấn công duy trì quyền truy cập lâu dài.
- Xu hướng gia tăng: Dữ liệu từ Microsoft cho thấy sự gia tăng 356,2% trong các phát hiện liên quan đến GSocket từ tháng 3 đến tháng 8 năm 2026.
- Khuyến nghị: Quản trị viên cần kiểm tra các tệp tin tạm, cron jobs, systemd services và thực hiện chính sách 'deny-by-default' cho lưu lượng ra (egress).
Các nhà nghiên cứu bảo mật từ Microsoft vừa công bố một báo cáo kỹ thuật chi tiết vào ngày 11 tháng 11 năm 2026, cảnh báo về một chiến dịch tấn công mạng tinh vi nhắm vào các máy chủ Linux. Thay vì chỉ dừng lại ở việc khai thác lỗ hổng ban đầu, các tác nhân đe dọa đang sử dụng công cụ mã nguồn mở GSocket để thiết lập các backdoor bền vững, cho phép chúng duy trì quyền kiểm soát hệ thống ngay cả sau khi quản trị viên đã thực hiện các bản vá bảo mật.
Cơ chế vận hành của backdoor GSocket
Cuộc tấn công thường bắt đầu bằng việc khai thác một lỗ hổng trong các ứng dụng web hướng ngoại. Sau khi giành được quyền thực thi lệnh (RCE), kẻ tấn công sử dụng lệnh curl để tải xuống và thực thi một script bash độc hại. Script này sẽ tự động nhận diện kiến trúc hệ thống và triển khai client GSocket vào các thư mục có quyền ghi hoặc lưu trữ trong bộ nhớ như /dev/shm.
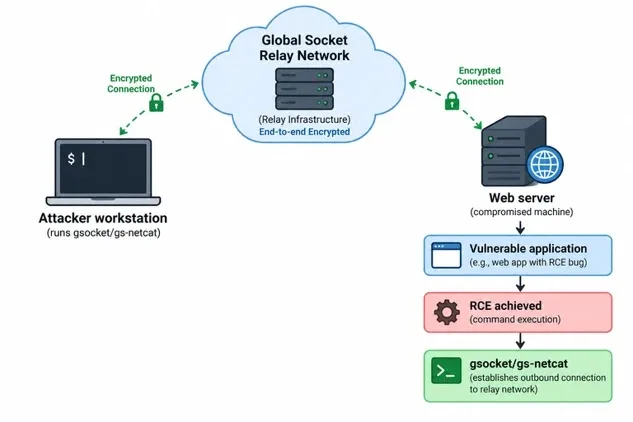
Điểm nguy hiểm của GSocket nằm ở khả năng kết nối ra ngoài (outbound) tới mạng Global Socket Relay Network. Vì kết nối được khởi tạo từ bên trong máy chủ, các quy tắc tường lửa chặn lưu lượng vào (inbound) hoàn toàn vô hiệu. Hai phiên làm việc được ghép nối thông qua một 'shared secret', loại bỏ nhu cầu về IP công cộng hoặc cổng mở trên máy chủ bị nhiễm.
Chuỗi tấn công và kỹ thuật né tránh
Các nhà nghiên cứu đã ghi nhận sự phối hợp chặt chẽ trong chuỗi tấn công. Kẻ tấn công không chỉ cài đặt backdoor mà còn thực hiện các kỹ thuật che giấu dấu vết (anti-forensics) để tránh bị phát hiện bởi các giải pháp giám sát thông thường.
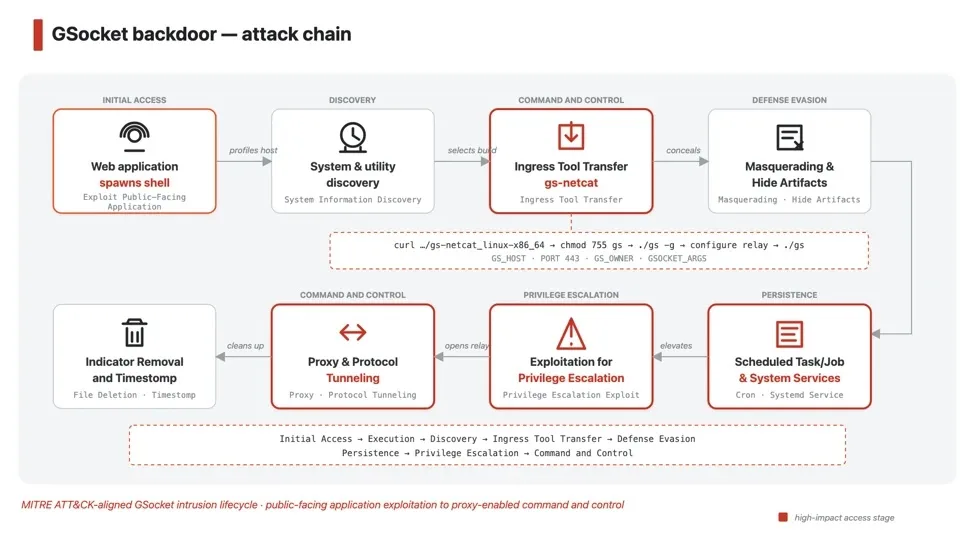
Kẻ tấn công thường đổi tên tiến trình thành các tên giống với tiến trình nhân (kernel thread), thiết lập tính bền vững thông qua cron jobs, systemd services, hoặc các tệp cấu hình shell. Trong một số trường hợp, chúng còn khai thác lỗ hổng CVE-2026-43284 (còn gọi là Dirty Frag) để leo thang đặc quyền lên root, củng cố quyền kiểm soát hệ thống.
Bảng tổng hợp các chỉ số IOCs
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Domain | gsocket[.]io | Máy chủ truy xuất script và cài đặt |
| Filepath | /dev/shm/.gs-0/gs-netcat_mini-linux-x86_64 | Payload x86-64 (HackTool:Linux/GsNetcat.A!MTB) |
| SHA256 | d94f75a70b5cabaf786ac57177ed841732e62bdcc9a29e06e5b41d9be567bcfa | Hash của file x86-64 |
| SHA256 | f95c4d029e6784e3849b4d1e2e2ae1a661187236ef7c5d487c71158a290a03b5 | Hash của file AArch64 |
| SHA256 | 55d141bb2f62c527c3fea3413b8429fed7d52633d0b123b5e611bfa42165229f | Hash của systemd-remount-d |
| SHA256 | 12450bafc7a4398040e1ad3a16dbf4dbc79b6a8f83ef306c4f0f73f59886f06c | Hash của /tmp/.gsn_ora |
Hướng dẫn phòng thủ và khắc phục
Để đối phó với mối đe dọa này, quản trị viên cần thực hiện quy trình xử lý sự cố toàn diện thay vì chỉ vá lỗi ứng dụng. Các bước thực hiện bao gồm:
- Loại bỏ backdoor: Xóa bỏ client GSocket, các tệp tin staging trong
/dev/shmvà/tmp. - Kiểm tra tính bền vững: Rà soát kỹ các tệp cấu hình
systemd,cron, và các tệp khởi động shell (.bashrc,.profile). - Cấu hình tường lửa: Thiết lập chính sách 'deny-by-default' cho lưu lượng ra (egress) để chặn các kết nối không xác định tới mạng relay.
- Hardening hệ thống: Mount các thư mục tạm như
/tmpvà/dev/shmvới tùy chọnnoexecđể ngăn chặn việc thực thi mã độc. - Giám sát: Sử dụng các giải pháp EDR như Microsoft Defender for Endpoint trên Linux với chế độ bảo vệ thời gian thực được kích hoạt.
Việc hiểu rõ cách thức hoạt động của các công cụ như GSocket là yếu tố then chốt để các đội ngũ SOC có thể phát hiện sớm các hành vi xâm nhập bất thường. Thông tin chi tiết về các lỗ hổng liên quan có thể tham khảo thêm tại National Vulnerability Database để cập nhật các bản vá mới nhất.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan