
Tin tặc ẩn giấu mã độc Vasilek trong VMware Tools để tấn công tổ chức y tế
Các nhà nghiên cứu bảo mật phát hiện chiến dịch gián điệp mạng kéo dài hai năm, nơi tin tặc ẩn giấu backdoor Vasilek bên trong thư mục cài đặt VMware Tools để duy trì quyền truy cập vào các tổ chức y tế.

- Chiến dịch gián điệp: Tin tặc duy trì quyền truy cập trái phép vào hệ thống y tế trong suốt hai năm mà không gây gián đoạn hoạt động.
- Kỹ thuật ẩn giấu: Sử dụng thư mục VMware Tools làm nơi trú ẩn, thay thế các thư viện hợp lệ bằng mã độc không có chữ ký số.
- Cơ chế điều khiển: Tận dụng Telegram Bot API làm kênh C2 (Command and Control) cùng với các đường hầm DNS và proxy để né tránh phát hiện.
- Khuyến nghị: Cần thực hiện kiểm tra tính toàn vẹn của tệp tin trong các thư mục phần mềm tin cậy và giám sát chặt chẽ các dịch vụ Windows bất thường.
Các nhà nghiên cứu bảo mật vừa công bố báo cáo về một chiến dịch tấn công mạng tinh vi nhắm vào các tổ chức y tế, trong đó tin tặc đã ẩn giấu backdoor Vasilek bên trong quá trình cài đặt VMware Tools. Cuộc xâm nhập này kéo dài khoảng hai năm, tập trung vào mục tiêu gián điệp và thu thập dữ liệu nhạy cảm thay vì thực hiện các hành vi phá hoại hệ thống.
Phân tích kỹ thuật về phương thức ẩn giấu mã độc
Dựa trên các bằng chứng thu thập được từ đầu năm 2024, tin tặc đã lợi dụng thư mục cài đặt VMware Tools vốn có sẵn trên hệ thống nhưng không được quản trị viên sử dụng thường xuyên. Đây là một vị trí lý tưởng vì nó được coi là vùng tin cậy (trusted location) và thường bị bỏ qua trong các quy trình giám sát bảo mật thông thường.
Tin tặc đã thực hiện thay thế các thư viện hợp lệ của VMware bằng các tệp tin độc hại có tên gọi tương tự. Đáng chú ý, các tệp tin này không có chữ ký số (digital signature) hợp lệ, khác biệt hoàn toàn so với các tệp tin gốc của nhà sản xuất. Để duy trì khả năng khôi phục, chúng đã đổi tên tệp tin gốc sang một định dạng khác thay vì xóa bỏ hoàn toàn.
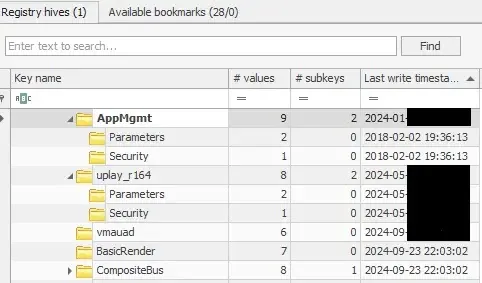
Các dịch vụ Windows được tạo ra với tên hiển thị rất dễ gây nhầm lẫn như 'Windows Insiders Service' hoặc 'Windows Channels Service', giúp mã độc hòa nhập vào danh sách dịch vụ hệ thống mà không gây nghi ngờ cho quản trị viên.
Cơ chế điều khiển và kênh C2 đa dạng
Backdoor Vasilek phiên bản 1.5.8 sở hữu bộ tính năng phong phú với 59 lệnh điều khiển, bao gồm khả năng thực thi lệnh từ xa, ghi lại phím bấm (keylogging), chụp ảnh màn hình và thao tác chuột. Tin tặc sử dụng Telegram Bot API để gửi lệnh và nhận kết quả, giúp ẩn danh tính cá nhân thông qua các tài khoản bot.
Ngoài Telegram, chiến dịch này còn sử dụng nhiều kênh dự phòng để đảm bảo kết nối liên tục:
- DNS Tunneling: Sử dụng DNSCat2 và PartisanDNS để truyền tải dữ liệu qua giao thức DNS.
- Proxy Chains: Thiết lập chuỗi kết nối thông qua GOST và 3proxy.
- Cấu hình linh hoạt: Sử dụng các tệp cấu hình YAML để điều chỉnh tham số kết nối theo từng máy chủ cụ thể.
Bảng tổng hợp chỉ số IOCs (Indicators of Compromise)
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| MD5 | a6af32b1381d8985049e2d5ec1889bd9 | Mẫu PartisanDNS liên quan đến thư viện hệ thống. |
| MD5 | ccf73d3b1e9c625d79ce2c76650ca3e7 | Custom loader-scheduler độc hại. |
| MD5 | 86f330eb072216ffc807aff4013950f9 | Thư viện VMware bị thay thế. |
| SHA-256 | 87e713f9b6ae14d97d3fa4d1a882c029e7e963d844d9c93ea383cab3d46a949c | Mẫu mã độc Vasilek. |
| Domain | c0ce[.]org | Tên miền C2 của DNSCat2. |
⚠️ Cảnh báo quan trọng: Việc phát hiện các tệp tin không có chữ ký số trong thư mục C:\Program Files\VMware\VMware Tools\ là dấu hiệu cảnh báo đỏ. Quản trị viên cần ngay lập tức kiểm tra tính toàn vẹn của các tệp thư viện và rà soát các dịch vụ Windows có tên hiển thị đáng ngờ.Để phòng chống các cuộc tấn công tương tự, các chuyên gia khuyến nghị thực hiện săn tìm mối đe dọa (Threat Hunting) dựa trên các dấu vết để lại trong nhật ký hệ thống (Security Logs), đặc biệt là các sự kiện tạo dịch vụ mới và các lệnh thực thi từ xa. Việc triển khai các giải pháp EDR (Endpoint Detection and Response) để giám sát hành vi của các tiến trình trong thư mục hệ thống là vô cùng cần thiết. Bạn có thể tham khảo thêm thông tin chi tiết tại CISA về các hướng dẫn bảo mật hạ tầng trọng yếu.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan



