
Mỹ treo thưởng 10 triệu USD truy tìm hacker Trung Quốc tấn công nghiên cứu COVID-19
Bộ Ngoại giao Mỹ công bố mức thưởng 10 triệu USD cho thông tin về Zhang Yu, đối tượng bị cáo buộc thực hiện các chiến dịch gián điệp mạng nhắm vào nghiên cứu y tế.

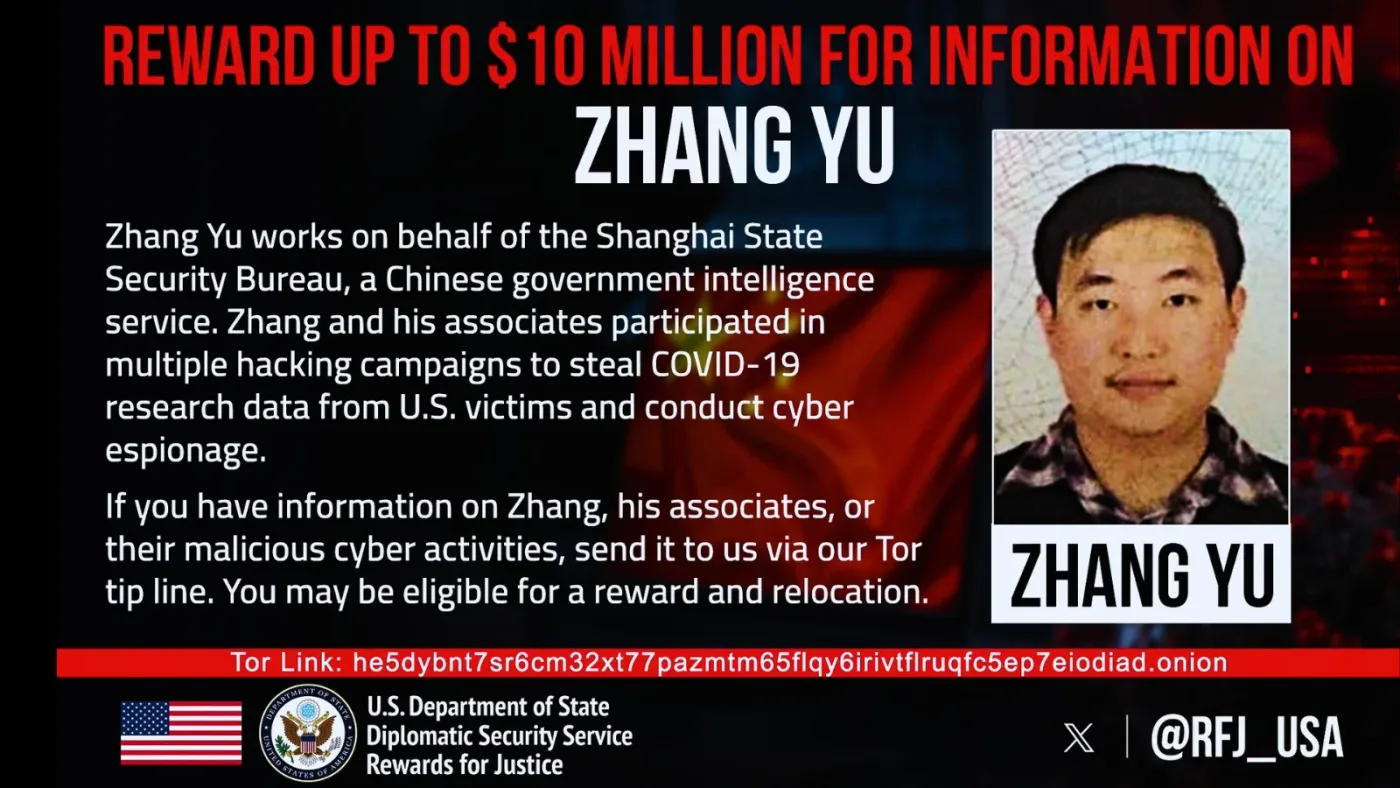
- Mục tiêu truy nã: Zhang Yu, đối tượng bị cáo buộc hỗ trợ các chiến dịch gián điệp mạng nhắm vào nghiên cứu vaccine và điều trị COVID-19 tại Mỹ.
- Cơ chế tấn công: Sử dụng các kỹ thuật khai thác lỗ hổng trên Microsoft Exchange Server (chiến dịch HAFNIUM) để cài đặt web shell và đánh cắp dữ liệu nhạy cảm.
- Phạm vi ảnh hưởng: Hơn 12.700 tổ chức tại Mỹ đã bị ảnh hưởng bởi chiến dịch HAFNIUM, bao gồm các trường đại học và viện nghiên cứu y tế.
- Hợp tác quốc tế: Đối tượng đồng phạm Xu Zewei đã bị bắt giữ tại Milan và dẫn độ về Mỹ để đối mặt với cáo buộc pháp lý.
Tổng quan về chiến dịch gián điệp mạng nhắm vào nghiên cứu y tế
Bộ Ngoại giao Mỹ vừa chính thức thông báo mức thưởng lên tới 10 triệu USD cho bất kỳ thông tin nào dẫn đến việc xác định hoặc bắt giữ Zhang Yu, một công dân Trung Quốc bị cáo buộc tham gia vào các hoạt động gián điệp mạng có tổ chức. Theo các nhà nghiên cứu bảo mật, Zhang Yu được cho là đã hoạt động dưới sự chỉ đạo của Cục An ninh Nhà nước Thượng Hải, một đơn vị thuộc Bộ An ninh Nhà nước Trung Quốc.
Các tài liệu từ Bộ Tư pháp Mỹ chỉ ra rằng chiến dịch này diễn ra từ tháng 2 năm 2020 đến tháng 6 năm 2021. Mục tiêu chính của nhóm tấn công là các trường đại học, nhà miễn dịch học và các chuyên gia virus học đang thực hiện các nghiên cứu quan trọng về vaccine, phương pháp điều trị và quy trình xét nghiệm COVID-19. Đây là một ví dụ điển hình về việc sử dụng không gian mạng để thực hiện các mục tiêu gián điệp quốc gia trong bối cảnh khủng hoảng y tế toàn cầu.
Phân tích kỹ thuật: Từ khai thác Exchange đến đánh cắp dữ liệu
Nhóm tấn công, bao gồm Zhang Yu và đồng phạm Xu Zewei, đã sử dụng các kỹ thuật tinh vi để xâm nhập vào hệ thống email của các tổ chức mục tiêu. Một trong những điểm nhấn kỹ thuật quan trọng là việc khai thác lỗ hổng trong Microsoft Exchange Server, được biết đến rộng rãi qua chiến dịch HAFNIUM. Sau khi chiếm quyền truy cập, các đối tượng đã triển khai các web shell để duy trì sự hiện diện lâu dài (persistence) và thực hiện các lệnh điều khiển từ xa.
Ma trận kỹ thuật tấn công
Dựa trên các báo cáo điều tra, quy trình tấn công của nhóm này tuân thủ chặt chẽ các giai đoạn trong khung MITRE ATT&CK:
- Initial Access (T1190): Khai thác các lỗ hổng bảo mật chưa được vá trên Microsoft Exchange Server để xâm nhập vào mạng nội bộ.
- Persistence (T1505.003): Cài đặt các web shell (script độc hại) trên máy chủ web để duy trì quyền truy cập từ xa.
- Collection (T1114): Tìm kiếm và đánh cắp dữ liệu từ các hộp thư (mailboxes) của các nhà nghiên cứu, tập trung vào các từ khóa nhạy cảm như "Chinese sources", "MSS", và "HongKong".
Dưới đây là bảng tổng hợp các thực thể liên quan đến chiến dịch này:
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Đối tượng chính | Zhang Yu | Đang bị truy nã, cáo buộc gián điệp mạng. |
| Đối tượng đồng phạm | Xu Zewei | Đã bị dẫn độ về Mỹ, đối mặt với 9 tội danh. |
| Chiến dịch tấn công | HAFNIUM | Chiến dịch khai thác Exchange quy mô lớn. |
| Tổ chức bị ảnh hưởng | > 12.700 tổ chức | Các thực thể tại Mỹ bị xâm nhập hệ thống email. |
Khuyến nghị phòng thủ và ứng phó
⚠️ Cảnh báo quan trọng: Các chiến dịch sử dụng web shell trên máy chủ email thường để lại dấu vết trong nhật ký hệ thống (log files). Các quản trị viên hệ thống cần rà soát định kỳ các tệp tin lạ trong thư mục web root của Exchange Server.
Để tăng cường khả năng phòng thủ trước các mối đe dọa tương tự, các tổ chức cần thực hiện các bước hardening hệ thống sau:
- Cập nhật bản vá: Luôn ưu tiên áp dụng các bản cập nhật bảo mật mới nhất cho Microsoft Exchange Server để ngăn chặn các lỗ hổng 1-day và zero-day.
- Giám sát hành vi: Sử dụng các công cụ EDR (Endpoint Detection and Response) để phát hiện các tiến trình bất thường khởi tạo từ các tệp tin web shell (ví dụ:
w3wp.exethực thicmd.exehoặcpowershell.exe). - Phân đoạn mạng: Hạn chế quyền truy cập từ internet vào các dịch vụ quản trị máy chủ, sử dụng VPN hoặc Zero Trust Network Access (ZTNA) để kiểm soát truy cập.
Các chuyên gia an ninh mạng khuyến cáo các tổ chức nên tham khảo thêm thông tin từ CISA về các hướng dẫn giảm thiểu rủi ro đối với các chiến dịch tấn công nhắm vào máy chủ email. Việc duy trì một quy trình Threat Hunting chủ động là yếu tố then chốt để phát hiện sớm các dấu hiệu xâm nhập trước khi dữ liệu bị đánh cắp.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan



