PoeLLM: Chiến dịch mã độc khai thác hạ tầng AI thông qua GitHub
Các nhà nghiên cứu bảo mật phát hiện chiến dịch mã độc PoeLLM sử dụng các bài thơ trên GitHub để điều khiển botnet đào tiền ảo, nhắm vào hạ tầng AI và các dịch vụ công khai.


- Cơ chế điều khiển: Mã độc PoeLLM sử dụng các từ khóa ẩn trong bài thơ trên GitHub để tính toán địa chỉ máy chủ C2, cho phép kẻ tấn công thay đổi mục tiêu mà không cần cập nhật mã nguồn.
- Mục tiêu tấn công: Chiến dịch nhắm vào các dịch vụ AI như LiteLLM, Ollama, cùng các công cụ Gotenberg và Gitea, biến chúng thành các node trong mạng lưới botnet đào tiền ảo.
- Lỗ hổng khai thác: Kẻ tấn công lợi dụng các cấu hình sai và lỗ hổng như CVE-2026-42271 để thực thi mã từ xa và triển khai payload độc hại.
Các nhà nghiên cứu từ Black Lotus Labs thuộc Lumen đã công bố một báo cáo kỹ thuật chi tiết về chiến dịch mã độc PoeLLM, một mối đe dọa mạng tinh vi đang nhắm mục tiêu vào hạ tầng AI và các dịch vụ internet công khai. Kể từ tháng 4 năm 2026, chiến dịch này đã lây nhiễm hơn 3.400 máy chủ, biến chúng thành các công cụ quét lỗ hổng và khai thác, đồng thời huy động tài nguyên hệ thống cho các hoạt động đào tiền ảo trái phép.
Cơ chế vận hành của PoeLLM thông qua GitHub
Điểm độc đáo của PoeLLM nằm ở phương thức giao tiếp với máy chủ điều khiển (C2). Thay vì sử dụng các địa chỉ IP cứng, mã độc này trích xuất các từ khóa từ một bài thơ có tiêu đề “On the Nature of Connection” được lưu trữ trong một repository trên GitHub. Các từ khóa này sau đó được ánh xạ thông qua một từ điển tích hợp sẵn để tạo thành địa chỉ IPv4 của máy chủ C2 hiện tại.
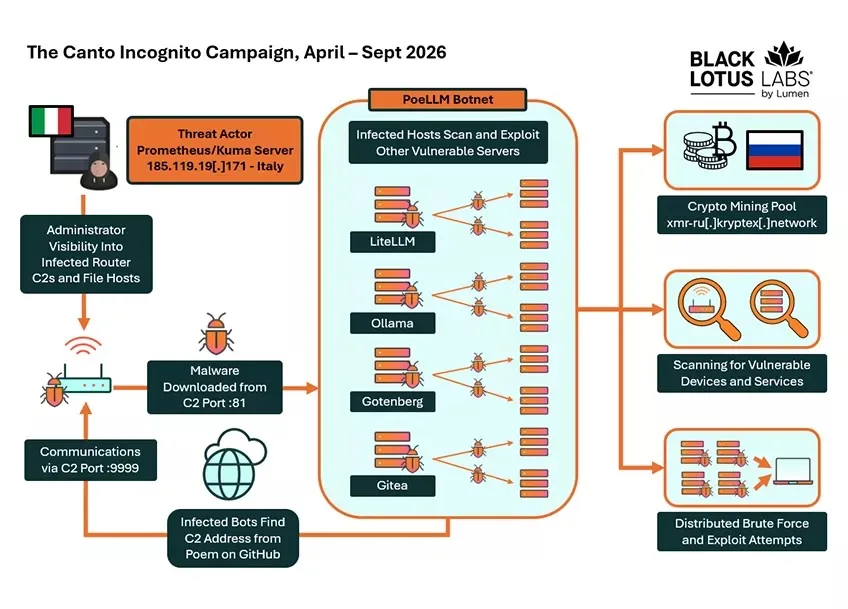
Phương pháp này cho phép kẻ tấn công thay đổi địa chỉ C2 một cách linh hoạt bằng cách cập nhật nội dung bài thơ trên GitHub mà không cần phải thay đổi mã độc trên các máy bị nhiễm. Các nhà nghiên cứu đã quan sát thấy ít nhất 11 lần cập nhật nội dung bài thơ kể từ lần commit đầu tiên vào ngày 13 tháng 4, chứng tỏ sự chủ động và khả năng duy trì quyền kiểm soát của tác nhân đe dọa.
Khai thác hạ tầng AI và các dịch vụ công khai
Chiến dịch tập trung vào việc quét các cổng dịch vụ liên quan đến Gotenberg và LiteLLM. Bằng cách gửi các yêu cầu POST được chế tạo đặc biệt, mã độc có thể ép buộc các hệ thống dễ bị tổn thương tải xuống payload từ hạ tầng của kẻ tấn công. Một trong những con đường tấn công chính được xác định là thông qua lỗ hổng CVE-2026-42271, một lỗi tiêm lệnh (command injection) trong LiteLLM.
Sau khi xâm nhập thành công, mã độc Linux ELF sẽ thực hiện các hành vi sau:
- Thiết lập quyền truy cập: Mở cửa hậu (remote-shell) để duy trì quyền điều khiển.
- Mở rộng mạng lưới: Tự động quét và khai thác các máy chủ khác trên internet.
- Đào tiền ảo: Triển khai các trình đào tiền ảo như XMRig và Iron, kết nối với các dịch vụ như Kryptex.
⚠️ Cảnh báo quan trọng: Việc để lộ các dịch vụ AI như Ollama hoặc LiteLLM trực tiếp ra internet mà không có cơ chế xác thực mạnh là rủi ro bảo mật nghiêm trọng. Các quản trị viên cần ngay lập tức kiểm tra cấu hình mạng và cập nhật các bản vá bảo mật mới nhất.
Bảng tổng hợp các chỉ số IOCs
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Mã độc (Hash) | 6fab94577364beec314afae3b082dd680933f08a8349b9f35b92667e8231b501 | Mẫu mã độc PoeLLM |
| Lỗ hổng | CVE-2026-42271 | Lỗi command injection trong LiteLLM |
| C2 Active | 92.119.164.50 | Máy chủ điều khiển hiện tại |
| Mining Pool | edge-ru-07.kryptex.network | Dịch vụ đào tiền ảo |
Khuyến nghị phòng thủ và giảm thiểu rủi ro
Để bảo vệ hạ tầng trước các cuộc tấn công tương tự, các tổ chức cần thực hiện các biện pháp hardening hệ thống nghiêm ngặt. Việc tuân thủ hướng dẫn từ CISA về bảo mật thiết bị biên là vô cùng cần thiết. Các bước thực hiện bao gồm:
- Hạn chế truy cập: Đóng tất cả các cổng quản trị và dịch vụ AI không cần thiết đối với internet công cộng.
- Giám sát mạng: Theo dõi các kết nối bất thường đến các cổng như 3778, 5001, 5002, 9999.
- Cập nhật định kỳ: Đưa các công cụ AI vào quy trình quản lý bản vá (patch management) thường xuyên.
- Kiểm tra cấu hình: Đảm bảo các thiết bị router và firewall được cập nhật firmware mới nhất để tránh bị lợi dụng làm bàn đạp tấn công.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan