Phân tích kỹ thuật: Chiến dịch mã độc Linux nhắm vào thiết bị mạng tại Hàn Quốc và Đài Loan
Các tác nhân đe dọa đang triển khai các biến thể mã độc Linux tinh vi, giả mạo các công cụ bảo mật email như SpamSniper và ShareTech để né tránh phát hiện tại Hàn Quốc và Đài Loan.

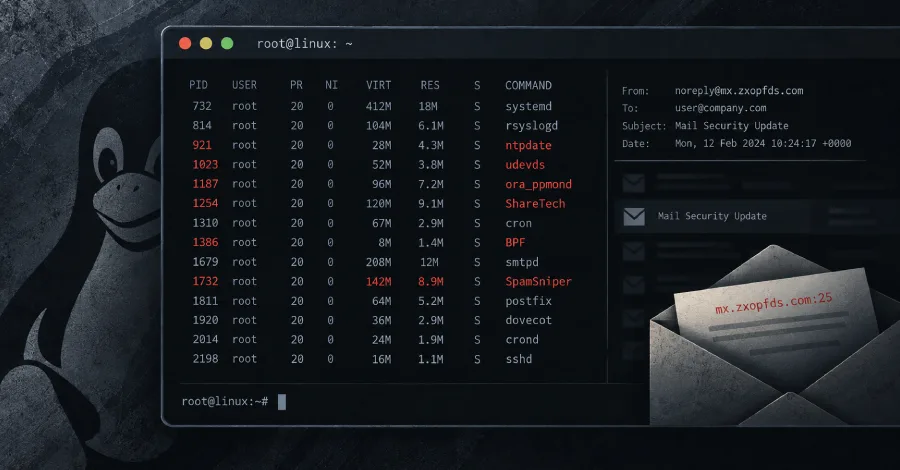
- Mối đe dọa: Các biến thể BPFDoor, Rekoobe và implant mới AVERAT đang nhắm mục tiêu vào các thiết bị mạng và viễn thông.
- Kỹ thuật né tránh: Mã độc giả mạo tên tiến trình của các giải pháp bảo mật email phổ biến (SpamSniper, ShareTech) để hòa trộn vào môi trường hệ thống.
- Cơ chế hoạt động: Sử dụng Berkeley Packet Filter (BPF) để chặn bắt lưu lượng mạng và giao thức SMTP cho C2, gây khó khăn cho các giải pháp kiểm tra gói tin sâu (DPI) truyền thống.
- Khuyến nghị: Kiểm tra các socket gói tin thô (raw packet sockets), giám sát lưu lượng outbound trên cổng 25 và thắt chặt quyền truy cập quản trị trên các thiết bị biên.
1. Bối cảnh & Tổng quan về chiến dịch
Các cuộc tấn công mạng nhắm vào hạ tầng viễn thông và thiết bị mạng tại khu vực Đông Á, cụ thể là Hàn Quốc và Đài Loan, đang cho thấy sự gia tăng về độ tinh vi trong kỹ thuật né tránh phòng thủ. Các tác nhân đe dọa không chỉ sử dụng mã độc tùy chỉnh mà còn thực hiện các chiến thuật giả mạo (impersonation) nhằm đánh lừa các quản trị viên hệ thống và các giải pháp bảo mật.
Nghiên cứu từ Rapid7 chỉ ra rằng các mã độc này thường mượn tên của các tiến trình hệ điều hành hợp lệ hoặc các sản phẩm bảo mật email phổ biến như SpamSniper (Hàn Quốc) và ShareTech (Đài Loan). Việc giả mạo này giúp mã độc duy trì sự hiện diện bền bỉ (persistence) mà không gây nghi ngờ trong quá trình kiểm tra thủ công hoặc quét hệ thống thông thường.
2. Phân tích Kỹ thuật & Chuỗi Khai thác
Chiến dịch này sử dụng một hệ sinh thái mã độc đa dạng, bao gồm các biến thể mới của BPFDoor, Rekoobe và một implant Linux hoàn toàn mới có tên là AVERAT. Dưới đây là phân tích chi tiết về cơ chế hoạt động của chúng:
2.1. BPFDoor và kỹ thuật né tránh Layer 4
BPFDoor lợi dụng tính năng Berkeley Packet Filter (BPF) của Linux để kiểm tra lưu lượng mạng đến. Mã độc chỉ kích hoạt hành vi độc hại khi nhận được một "magic packet" cụ thể. Để đối phó với các quy tắc phát hiện dựa trên chữ ký mạng (Suricata/Snort), kẻ tấn công đã chuyển hướng sang nhắm vào các proxy biên bằng cách bọc gói tin kích hoạt trong các yêu cầu HTTPS POST tiêu chuẩn, tận dụng cơ chế SSL offloading.
2.2. AVERAT và cơ chế C2 qua SMTP
AVERAT là một implant modular được triển khai thông qua một ELF dropper. Dropper này được tìm thấy trong thư mục /addpkg/sbin/ của thiết bị ShareTech. Nó sử dụng khóa mã hóa dựa trên chuỗi "ShareTech" để giải mã script thực thi, sau đó cài đặt ntpdate (dropper) và udevds (payload chính). AVERAT sử dụng giao thức SMTP để giao tiếp với máy chủ C2 tại mx.zxopfds[.]com trên cổng TCP 25, giúp ẩn giấu lưu lượng độc hại dưới dạng email thông thường.
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Mã độc | BPFDoor, Rekoobe, AVERAT | Các backdoor Linux thực thi lệnh từ xa |
| C2 Server | mx.zxopfds[.]com | Máy chủ điều khiển và nhận dữ liệu |
| CVE liên quan | CVE-2023-2868, CVE-2023-7102 | Lỗ hổng Barracuda ESG bị khai thác trong các chiến dịch tương tự |
3. Dấu hiệu Nhận biết & Săn tìm mối đe dọa (Threat Hunting)
Để phát hiện sự hiện diện của các mã độc này, các đội ngũ SOC cần tập trung vào các hành vi bất thường ở tầng mạng và tiến trình hệ thống:
- Giám sát BPF: Kiểm tra các bộ lọc BPF không xác định hoặc các socket gói tin thô (raw packet sockets) trên các hệ thống không yêu cầu chức năng bắt gói tin.
- Kiểm soát cổng 25: Audit các kết nối outbound trên cổng TCP 25 từ các tiến trình không phải là dịch vụ mail (MTA).
- Kiểm tra tiến trình: Rà soát các tiến trình có tên trùng lặp với các daemon hệ thống hoặc các thành phần của phần mềm bảo mật email (ví dụ:
ora_ppmond).
4. Hướng dẫn Phòng thủ & Hardening
Việc bảo vệ các thiết bị biên (edge appliances) là ưu tiên hàng đầu để ngăn chặn sự xâm nhập của các nhóm APT như Red Menshen. Các quản trị viên cần thực hiện các bước sau:
- Hạn chế truy cập quản trị: Chỉ cho phép truy cập vào giao diện quản trị của router, DVR và thiết bị biên từ các dải IP nội bộ tin cậy thông qua VPN hoặc Zero Trust Network Access (ZTNA).
- Cập nhật bản vá: Đảm bảo các thiết bị bảo mật email được cập nhật bản vá mới nhất để ngăn chặn các lỗ hổng như CVE-2023-2868 và CVE-2023-7102.
- Cấu hình Firewall: Thiết lập chính sách egress filtering nghiêm ngặt, chặn tất cả các kết nối SMTP outbound không xuất phát từ máy chủ mail được ủy quyền.
⚠️ Cảnh báo quan trọng: Các tác nhân đe dọa đang liên tục tinh chỉnh mã độc để né tránh các giải pháp DPI truyền thống. Việc chỉ dựa vào chữ ký tĩnh là không đủ; cần kết hợp giám sát hành vi (behavioral analysis) và phân tích lưu lượng mạng bất thường để phát hiện các backdoor ẩn mình.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan