Phân tích sự cố ASOS: Khi nền tảng thông báo trở thành công cụ phát tán đe dọa
ASOS đối mặt với sự cố an ninh mạng khi kẻ tấn công chiếm quyền điều khiển nền tảng thông báo ứng dụng để phát tán thông điệp tống tiền, gây lo ngại về rò rỉ dữ liệu Snowflake.

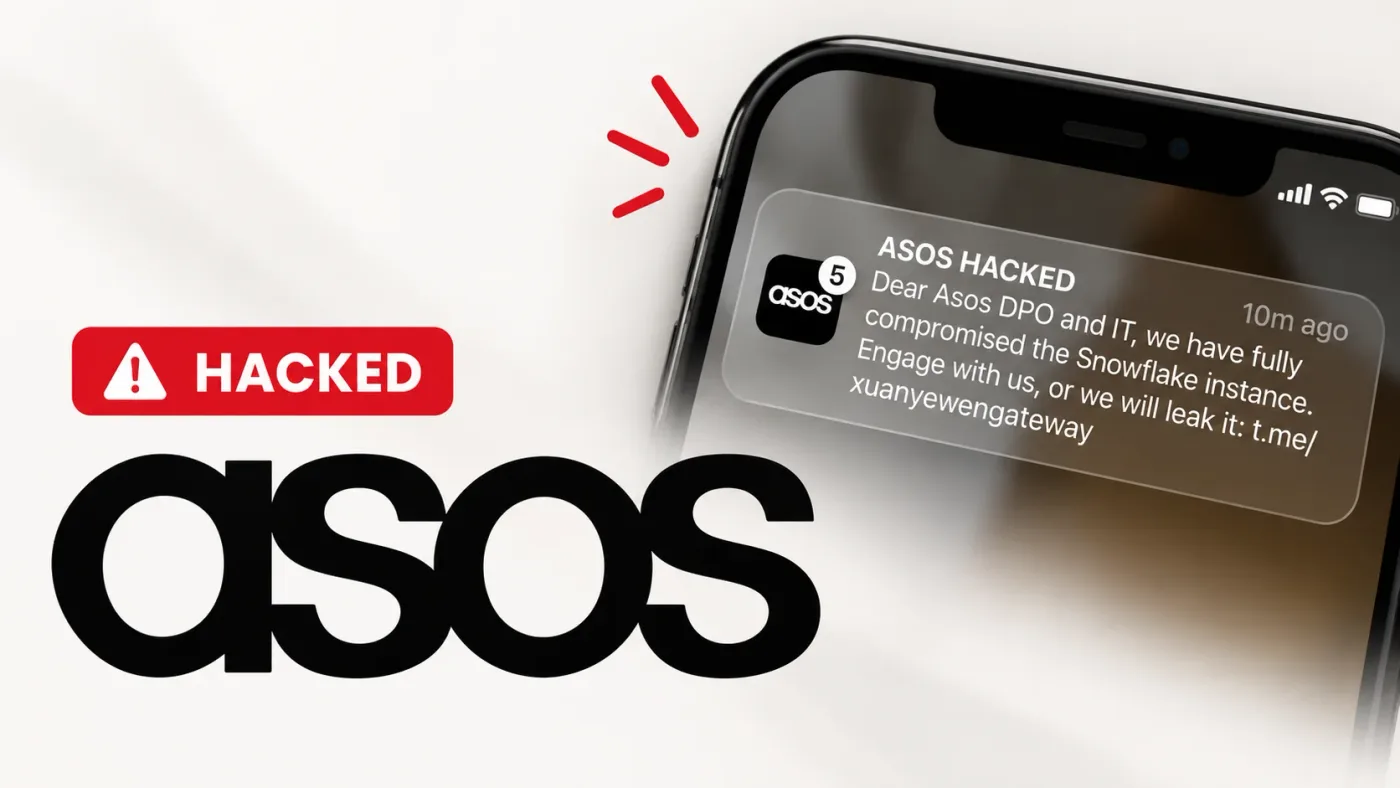
- Sự cố an ninh: Kẻ tấn công đã xâm nhập vào nền tảng thông báo của bên thứ ba mà ASOS sử dụng để gửi tin nhắn trực tiếp đến người dùng ứng dụng.
- Thông điệp đe dọa: Thông báo với tiêu đề 'ASOS HACKED' đã được gửi đi, tuyên bố chiếm quyền kiểm soát môi trường dữ liệu Snowflake của công ty.
- Phạm vi ảnh hưởng: ASOS xác nhận thông tin cá nhân cơ bản có thể bị truy cập, nhưng chưa có bằng chứng về việc rò rỉ dữ liệu từ Snowflake hoặc thông tin thanh toán.
- Khuyến nghị: Người dùng cần cảnh giác với các tin nhắn lừa đảo, không truy cập các liên kết lạ và thực hiện thay đổi mật khẩu nếu có dấu hiệu nghi ngờ.
1. Bối cảnh và diễn biến sự cố
Vào lúc 10 giờ sáng ngày 06/10/2026, hàng loạt người dùng ứng dụng ASOS đã nhận được thông báo đẩy (push notification) với tiêu đề gây sốc 'ASOS HACKED'. Thông điệp này không chỉ nhắm vào khách hàng mà còn trực tiếp gửi lời đe dọa đến bộ phận bảo mật (DPO) và đội ngũ IT của ASOS, yêu cầu liên lạc thông qua một liên kết Telegram để tránh việc dữ liệu bị phát tán.
Sự cố này đánh dấu một bước leo thang trong các chiến thuật tấn công mạng hiện đại, nơi kẻ tấn công không chỉ nhắm vào hạ tầng nội bộ mà còn lợi dụng các kênh giao tiếp chính thống với khách hàng để gây áp lực tâm lý và làm tổn hại uy tín thương hiệu. ASOS đã ngay lập tức phản ứng bằng cách hạn chế quyền truy cập vào các nền tảng thông báo của bên thứ ba và bắt đầu quá trình điều tra kỹ thuật chuyên sâu.
2. Phân tích kỹ thuật và chuỗi tấn công (Kill Chain)
Dựa trên các dữ liệu hiện có, chúng ta có thể ánh xạ sự cố này theo khung MITRE ATT&CK để hiểu rõ hơn về phương thức vận hành của kẻ tấn công:
- T1190 - Exploit Public-Facing Application: Kẻ tấn công có khả năng đã khai thác lỗ hổng hoặc chiếm đoạt tài khoản quản trị của nền tảng thông báo bên thứ ba mà ASOS tích hợp.
- T1059 - Command and Scripting Interpreter: Việc gửi thông báo hàng loạt cho thấy kẻ tấn công đã sử dụng API hoặc giao diện quản trị của nền tảng để thực thi lệnh gửi tin nhắn.
- T1486 - Data Encrypted for Impact (Dự đoán): Mặc dù chưa xác nhận, tuyên bố về việc chiếm quyền kiểm soát Snowflake (T1530 - Data from Cloud Storage) cho thấy mục tiêu cuối cùng có thể là tống tiền thông qua việc đe dọa rò rỉ dữ liệu.
Cần lưu ý rằng việc chiếm quyền điều khiển nền tảng thông báo không đồng nghĩa với việc kẻ tấn công đã truy cập được vào cơ sở dữ liệu Snowflake. Đây có thể là một chiến thuật 'Social Engineering' kết hợp với 'Public Shaming' nhằm ép buộc nạn nhân phải phản hồi hoặc trả tiền chuộc mà không cần thực sự sở hữu dữ liệu nhạy cảm.
3. Bảng tổng hợp các chỉ số và thực thể liên quan
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Nền tảng mục tiêu | ASOS App Notification System | Kênh phát tán thông điệp đe dọa |
| Hạ tầng bị đe dọa | Snowflake Data Environment | Mục tiêu tuyên bố của kẻ tấn công |
| Kênh liên lạc | Telegram Link | Điểm tiếp xúc cho yêu cầu tống tiền |
| Dữ liệu có nguy cơ | Thông tin cá nhân (PII) | Tên, địa chỉ, số điện thoại |
4. Hướng dẫn phát hiện và săn tìm mối đe dọa (Threat Hunting)
Đối với các đội ngũ SOC, việc giám sát các thay đổi bất thường trong cấu hình API của các nền tảng bên thứ ba là cực kỳ quan trọng. Dưới đây là các bước kiểm tra cơ bản:
- Giám sát nhật ký truy cập (Access Logs): Kiểm tra tất cả các yêu cầu API gửi đến nền tảng thông báo từ các địa chỉ IP không xác định hoặc ngoài dải IP của công ty.
- Kiểm tra quyền hạn (IAM Audit): Rà soát lại các tài khoản có quyền gửi thông báo (Push Notification) và đảm bảo áp dụng xác thực đa yếu tố (MFA).
- Phân tích hành vi (Behavioral Analysis): Thiết lập cảnh báo cho các nội dung thông báo chứa từ khóa nhạy cảm như 'Hacked', 'Leak', 'Ransom', hoặc các liên kết đến nền tảng nhắn tin mã hóa như Telegram.
# Ví dụ truy vấn KQL để tìm kiếm các yêu cầu API bất thường đến nền tảng thông báo: Việc săn tìm mối đe dọa cần tập trung vào việc xác định điểm xâm nhập (Entry Point) của kẻ tấn công vào hệ thống quản trị của bên thứ ba. Nếu kẻ tấn công sử dụng thông tin đăng nhập bị đánh cắp (Credential Stuffing), việc triển khai MFA là rào cản hiệu quả nhất.
5. Biện pháp khắc phục và khuyến nghị phòng thủ
Để giảm thiểu rủi ro từ các cuộc tấn công tương tự, các tổ chức cần thực hiện các biện pháp hardening hệ thống như sau:
- Thắt chặt quản lý bên thứ ba (Third-party Risk Management): Đánh giá định kỳ bảo mật của các nhà cung cấp dịch vụ tích hợp và giới hạn quyền truy cập theo nguyên tắc đặc quyền tối thiểu (Least Privilege).
- Triển khai Zero Trust: Không tin tưởng bất kỳ yêu cầu nào từ các nền tảng bên thứ ba nếu không có xác thực và kiểm tra tính hợp lệ của dữ liệu đầu vào.
- Kế hoạch ứng phó sự cố (Incident Response): Xây dựng kịch bản ứng phó cụ thể cho các tình huống bị chiếm quyền kiểm soát kênh truyền thông, bao gồm quy trình thông báo cho khách hàng và cơ quan chức năng.
⚠️ Cảnh báo quan trọng: Người dùng tuyệt đối không nhấp vào các liên kết lạ trong thông báo hoặc email. Nếu bạn là khách hàng của ASOS, hãy chỉ cập nhật thông tin từ các kênh chính thức của công ty và thực hiện thay đổi mật khẩu nếu bạn sử dụng chung mật khẩu cho nhiều dịch vụ khác nhau.
Sự cố tại ASOS là lời nhắc nhở đanh thép về tầm quan trọng của việc bảo mật chuỗi cung ứng phần mềm và các dịch vụ tích hợp. Việc duy trì sự minh bạch và phản ứng nhanh chóng là chìa khóa để giữ vững niềm tin của khách hàng trong kỷ nguyên số đầy rẫy các mối đe dọa mạng phức tạp.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan