Xây dựng hệ thống giám sát an ninh dựa trên Threat Intelligence cho SOC và MSSP
Khám phá khung làm việc thực chiến để chuyển đổi từ giám sát log thụ động sang hệ thống giám sát chủ động, dựa trên Threat Intelligence để tối ưu hóa hiệu suất SOC.

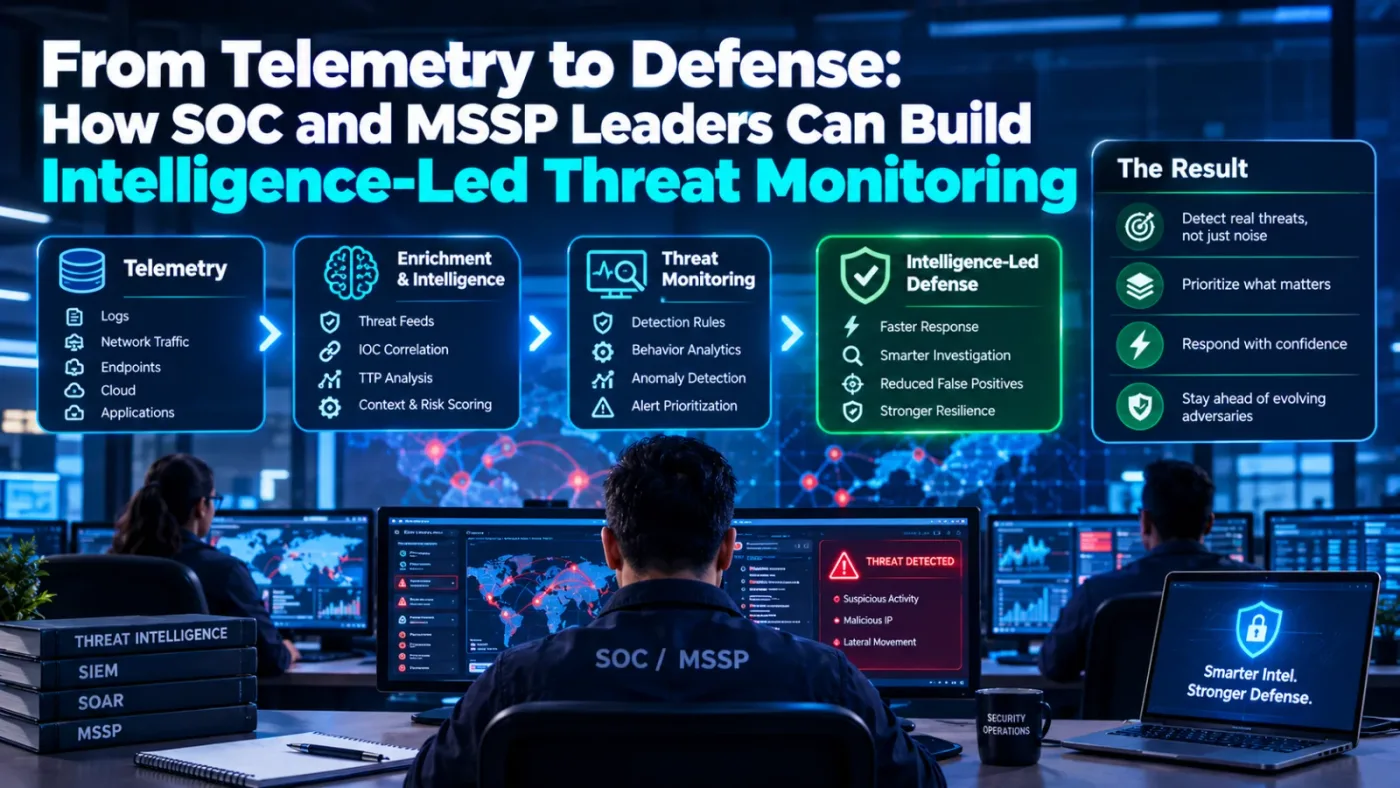
- Chuyển đổi tư duy: Chuyển dịch từ việc thu thập log thụ động sang mô hình giám sát chủ động dựa trên Threat Intelligence (TI) để rút ngắn thời gian phản ứng (MTTR).
- Kết nối quy trình: Xây dựng vòng lặp phản hồi giữa Detection Engineering và Threat Monitoring để tinh chỉnh các quy tắc phát hiện dựa trên hành vi thực tế.
- Tối ưu hóa nguồn lực: Sử dụng các nền tảng như ANY.RUN để tự động hóa việc làm giàu dữ liệu (enrichment), giảm thiểu cảnh báo giả (false positives) và tập trung vào các mối đe dọa thực sự.
1. Bối cảnh & Tổng quan về Giám sát An ninh Hiện đại
Trong môi trường an ninh mạng hiện nay, các Trung tâm Điều hành An ninh (SOC) và các nhà cung cấp dịch vụ bảo mật quản lý (MSSP) đang đối mặt với áp lực ngày càng lớn từ các chiến dịch tấn công tinh vi. Nhiều đơn vị vẫn duy trì mô hình giám sát truyền thống: thu thập mọi log, đối chiếu với danh sách chỉ số tĩnh (static indicators) và chờ đợi cảnh báo. Mô hình này hoàn toàn thất bại trước các chiến dịch phishing và malware biến đổi nhanh chóng.
Để giảm thiểu rủi ro kinh doanh và rút ngắn thời gian phản ứng (MTTR), các đội ngũ bảo mật cần một hệ thống giám sát được dẫn dắt bởi dữ liệu tình báo thực tế (intelligence-led monitoring). Việc kết hợp chặt chẽ giữa giám sát (monitoring) và kỹ thuật phát hiện (detection engineering) không chỉ giúp phát hiện sớm các mối đe dọa mà còn giúp tối ưu hóa thời gian của các chuyên gia phân tích.
2. Phân biệt Giám sát và Kỹ thuật Phát hiện
Mặc dù thường được sử dụng thay thế cho nhau, hai khái niệm này đóng vai trò khác biệt trong hệ sinh thái an ninh:
- Threat Monitoring (Giám sát mối đe dọa): Là quá trình vận hành liên tục nhằm thu thập và phân tích telemetry để phát hiện hoạt động độc hại ngay khi nó xảy ra. Mục tiêu là giảm thời gian tồn tại của kẻ tấn công (dwell time) bằng cách cung cấp các tín hiệu có ngữ cảnh cho đội ngũ phản ứng.
- Detection Engineering (Kỹ thuật phát hiện): Là công việc xây dựng logic (như quy tắc YARA hoặc Sigma) để định nghĩa thế nào là hành vi độc hại. Mục tiêu là chuyển đổi dữ liệu tình báo về hành vi của đối thủ thành các quy tắc mà hệ thống giám sát có thể thực thi.
Giá trị thực sự nằm ở việc kết nối hai quy trình này: các kỹ sư phát hiện xây dựng quy tắc từ dữ liệu tình báo, trong khi hệ thống giám sát cung cấp phản hồi về hiệu quả của các quy tắc đó, từ đó tạo ra một vòng lặp cải tiến liên tục.
3. Khung làm việc 5 lớp cho SOC hiện đại
Để xây dựng một hệ thống giám sát dựa trên tình báo, các tổ chức cần triển khai theo 5 lớp chiến lược:
Lớp 1: Tích hợp dữ liệu tình báo trực tiếp
Nền tảng của hệ thống là việc cung cấp dữ liệu tình báo có độ tin cậy cao trực tiếp vào các công cụ bảo mật hiện có. Việc sử dụng các nguồn dữ liệu như ANY.RUN Threat Intelligence Feeds cho phép tự động hóa việc cập nhật các IP, domain và URL độc hại vào SIEM, EDR hoặc SOAR thông qua định dạng STIX/TAXII.
Lớp 2: Tăng tốc điều tra với Behavioral Search
Khi các chỉ số (IOCs) không đủ để xác định bản chất cuộc tấn công, các chuyên gia cần tìm kiếm dựa trên hành vi (Indicators of Behavior - IOBs). Việc truy vấn các thay đổi registry, chuỗi lệnh CLI, hoặc dấu vân tay TLS (JA3/JA3S) giúp tái dựng lại chuỗi tấn công theo khung MITRE ATT&CK.
Lớp 3: Xây dựng và kiểm thử quy tắc phát hiện
Sử dụng YARA Search để phân tích nội dung thực tế của các tệp tin. Các kỹ sư có thể viết, kiểm thử và gỡ lỗi các quy tắc phát hiện ngay trong môi trường sandbox, đảm bảo quy tắc bắt được malware thực tế mà không gây ra quá nhiều cảnh báo giả.
Lớp 4: Bổ sung ngữ cảnh chuyên gia
Automation cung cấp tốc độ, nhưng các quyết định chiến lược cần sự phân tích của con người. Các báo cáo tình báo chuyên sâu về các nhóm APT, chiến dịch ransomware giúp đội ngũ đánh giá mức độ liên quan của mối đe dọa đối với ngành nghề và khu vực địa lý của tổ chức.
Lớp 5: Kết nối hệ sinh thái
Tất cả các thành phần trên cần được kết nối vào một hệ sinh thái thống nhất. Sandbox tương tác đóng vai trò trung tâm, tạo ra các IOC, IOB và TTPs cung cấp năng lượng cho toàn bộ các lớp còn lại.
4. Hướng dẫn Phát hiện (Detection Rules)
Dưới đây là ví dụ về cách chuyển đổi một hành vi độc hại thành quy tắc YARA để phát hiện malware trong hệ thống:
rule Detect_Suspicious_Registry_Persistence { meta: description = "Phát hiện malware thiết lập persistence qua registry" author = "SOC_Team" date = "2023-10-27" strings: $reg_key = "Software\\Microsoft\\Windows\\CurrentVersion\\Run" $cmd_exe = ".exe" condition: uint16(0) == 0x5A4D and $reg_key and $cmd_exe }⚠️ Cảnh báo quan trọng: Việc triển khai các quy tắc phát hiện cần được kiểm thử kỹ lưỡng trong môi trường staging trước khi áp dụng vào môi trường production để tránh gây gián đoạn hệ thống hoặc tạo ra bão cảnh báo (alert fatigue).
5. Biện pháp Khắc phục & Khuyến nghị Phòng thủ
Để tối ưu hóa khả năng phòng thủ, các tổ chức cần thực hiện các bước sau:
- Tự động hóa làm giàu dữ liệu: Tích hợp các nguồn threat intelligence vào SIEM để tự động gắn nhãn ngữ cảnh cho các cảnh báo.
- Thực hiện Threat Hunting chủ động: Định kỳ tìm kiếm các dấu hiệu hành vi (IOBs) thay vì chỉ dựa vào các danh sách đen (blacklist) tĩnh.
- Đào tạo đội ngũ: Nâng cao kỹ năng phân tích sandbox và viết quy tắc phát hiện cho các nhân viên SOC Tier 2 và Tier 3.
- Đánh giá định kỳ: Kiểm tra hiệu quả của các quy tắc phát hiện dựa trên các báo cáo về các mối đe dọa mới nổi.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan