AppViewX nâng cấp bảo mật định danh AI: Chống Shadow AI và Kill Switch thời gian thực
AppViewX giới thiệu giải pháp Agent Identity Security mới, cho phép doanh nghiệp phát hiện Shadow AI, kiểm soát định danh AI và triển khai cơ chế Kill Switch thời gian thực.

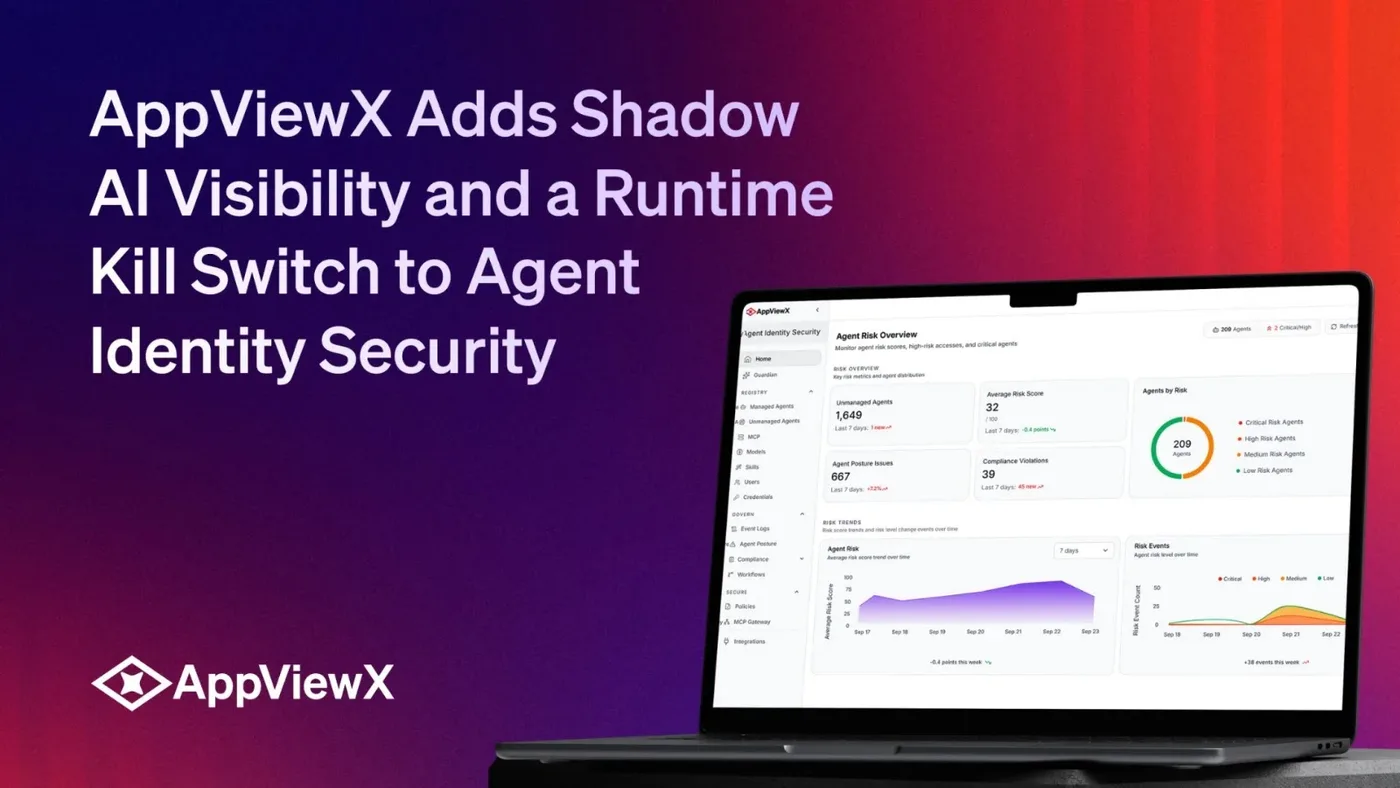
- Phát hiện Shadow AI: Sử dụng AI Bill of Materials (AIBOM) để giám sát toàn diện các tác nhân AI, bao gồm cả các agent chạy trên trình duyệt hoặc script ngắn hạn.
- Cơ chế Kill Switch: Cho phép ngắt kết nối các agent ngay lập tức khi phát hiện hành vi bất thường hoặc vi phạm chính sách runtime.
- Định danh kháng lượng tử: Tích hợp PKI và CLM để cấp phát định danh cho agent có khả năng chống lại các mối đe dọa từ máy tính lượng tử trong tương lai.
- Tuân thủ quy định: Hỗ trợ đánh giá mức độ tuân thủ theo các khung tiêu chuẩn như OWASP Top 10 for LLM, MITRE ATLAS, NIST AI RMF và EU AI Act.
1. Bối cảnh & Thách thức trong quản trị định danh AI
Sự bùng nổ của các tác nhân AI (AI agents) trong môi trường doanh nghiệp đang tạo ra những lỗ hổng bảo mật nghiêm trọng. Mỗi agent không chỉ mang theo các mô hình ngôn ngữ lớn (LLM) mà còn chứa đựng các thông tin xác thực (credentials), quyền truy cập (privileges) và khả năng kết nối sâu vào hệ thống hạ tầng. Các phương pháp kiểm soát truy cập truyền thống vốn được thiết kế cho con người không còn đủ khả năng để theo kịp tốc độ tự động hóa và tính chất tự trị của các agent này.
Việc thiếu khả năng hiển thị đối với các "Shadow AI" (các agent được triển khai mà không có sự phê duyệt của bộ phận IT/Security) đang trở thành bài toán đau đầu cho các CISO. Khi các agent này kết nối vào hệ thống, chúng có thể vô tình hoặc cố ý thực hiện các hành động vượt quá phạm vi cho phép, dẫn đến rủi ro rò rỉ dữ liệu hoặc chiếm quyền điều khiển hệ thống.
2. Phân tích kỹ thuật giải pháp Agent Identity Security
Giải pháp mới từ AppViewX tiếp cận vấn đề theo hướng Identity-First, tập trung vào việc xây dựng một lớp bảo mật chuyên biệt cho các thực thể phi nhân loại (Non-Human Identities). Hệ thống này không chỉ dừng lại ở việc quản lý danh tính mà còn đi sâu vào kiểm soát hành vi tại thời điểm thực thi (runtime).
2.1. AI Bill of Materials (AIBOM) và khả năng hiển thị
AppViewX mở rộng khái niệm AIBOM để cung cấp cái nhìn tập trung về mọi agent trong doanh nghiệp. Hệ thống kết hợp dữ liệu từ nhiều nguồn:
- Endpoint Guardian Agent: Một agent nhẹ được triển khai để giám sát các hoạt động trên thiết bị đầu cuối.
- API Integrations: Tích hợp sâu với các nền tảng EDR, SaaS và Cloud để thu thập dữ liệu về các agent đang hoạt động.
- MCP Gateway: Quản lý các Model Context Protocol (MCP) server, cho phép kiểm soát quyền truy cập theo cơ chế Just-in-Time (JIT), loại bỏ các đặc quyền vĩnh viễn (standing privileges).
2.2. Cơ chế Kill Switch thời gian thực
Đây là tính năng đột phá cho phép đội ngũ bảo mật ngắt kết nối các agent ngay lập tức. Cơ chế này hoạt động dựa trên các chính sách runtime và tích hợp với Shared Signals Framework (SSF). Khi một agent có dấu hiệu bất thường (ví dụ: thay đổi cấu hình trái phép hoặc truy cập vào tài nguyên nhạy cảm ngoài phạm vi), hệ thống sẽ tự động kích hoạt workflow để vô hiệu hóa session của agent đó.
3. Bảng tổng hợp các tính năng bảo mật chính
| Tính năng | Cơ chế hoạt động | Tác động bảo mật |
|---|---|---|
| AIBOM | Thu thập metadata về model, tool, credential | Loại bỏ Shadow AI, tăng cường khả năng hiển thị |
| MCP Gateway | Kiểm soát truy cập JIT vào các server MCP | Giảm thiểu bề mặt tấn công, hạn chế đặc quyền |
| Agent Kill Switch | Ngắt session dựa trên sự kiện hoặc chính sách | Phản ứng tức thời với các mối đe dọa đang diễn ra |
| Quantum-Resilient ID | Cấp phát định danh qua PKI/CLM | Bảo mật dài hạn trước các cuộc tấn công lượng tử |
4. Hướng dẫn triển khai và tuân thủ
Để đảm bảo an toàn cho hệ thống AI, các tổ chức cần tuân thủ các khung tiêu chuẩn bảo mật quốc tế. AppViewX hỗ trợ tự động hóa việc đánh giá sự tuân thủ dựa trên các tiêu chuẩn sau:
- OWASP Top 10 for Agentic Applications: Tập trung vào các lỗ hổng logic và kiểm soát quyền truy cập của agent.
- MITRE ATLAS: Khung ma trận tấn công dành riêng cho các hệ thống AI.
- NIST AI RMF & EU AI Act: Các quy định pháp lý về quản trị rủi ro AI.
Việc tích hợp các chính sách này vào quy trình CI/CD và vận hành giúp doanh nghiệp duy trì các "guardrails" (hàng rào bảo vệ) ngay từ giai đoạn phát triển agent, thay vì cố gắng vá lỗi sau khi chúng đã lan rộng trong hệ thống.
5. Khuyến nghị phòng thủ cho đội ngũ SOC
Đối với các kỹ sư an ninh mạng, việc quản lý định danh AI cần được ưu tiên hàng đầu. Dưới đây là các bước thực hiện hardening:
- Bước 1: Thực hiện kiểm kê toàn bộ các agent đang hoạt động trong môi trường bằng cách quét các API kết nối và log hệ thống.
- Bước 2: Áp dụng nguyên tắc đặc quyền tối thiểu (Least Privilege) thông qua các giải pháp như MCP Gateway để giới hạn phạm vi truy cập của agent.
- Bước 3: Thiết lập các quy tắc giám sát (monitoring rules) dựa trên hành vi của agent, tích hợp với SIEM/SOAR để tự động hóa phản ứng qua Kill Switch.
- Bước 4: Định kỳ đánh giá lại các định danh của agent và chuyển đổi sang các chứng chỉ có khả năng kháng lượng tử để đảm bảo tính bảo mật lâu dài.
Việc áp dụng các giải pháp như của AppViewX không chỉ giúp giảm thiểu rủi ro từ Shadow AI mà còn tạo nền tảng vững chắc cho việc mở rộng quy mô ứng dụng AI trong doanh nghiệp một cách an toàn và tuân thủ. Tham khảo thêm thông tin chi tiết tại AppViewX Official Website để cập nhật các giải pháp bảo mật định danh mới nhất.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan