Cảnh báo chiến dịch Phishing tinh vi giả mạo cổng thông tin AI hàng đầu
Phát hiện nền tảng phishing 'human-operated' giả mạo ChatGPT, Gemini, Claude nhằm đánh cắp thông tin xác thực và mã MFA thông qua kỹ thuật Browser-in-the-Browser (BitB).

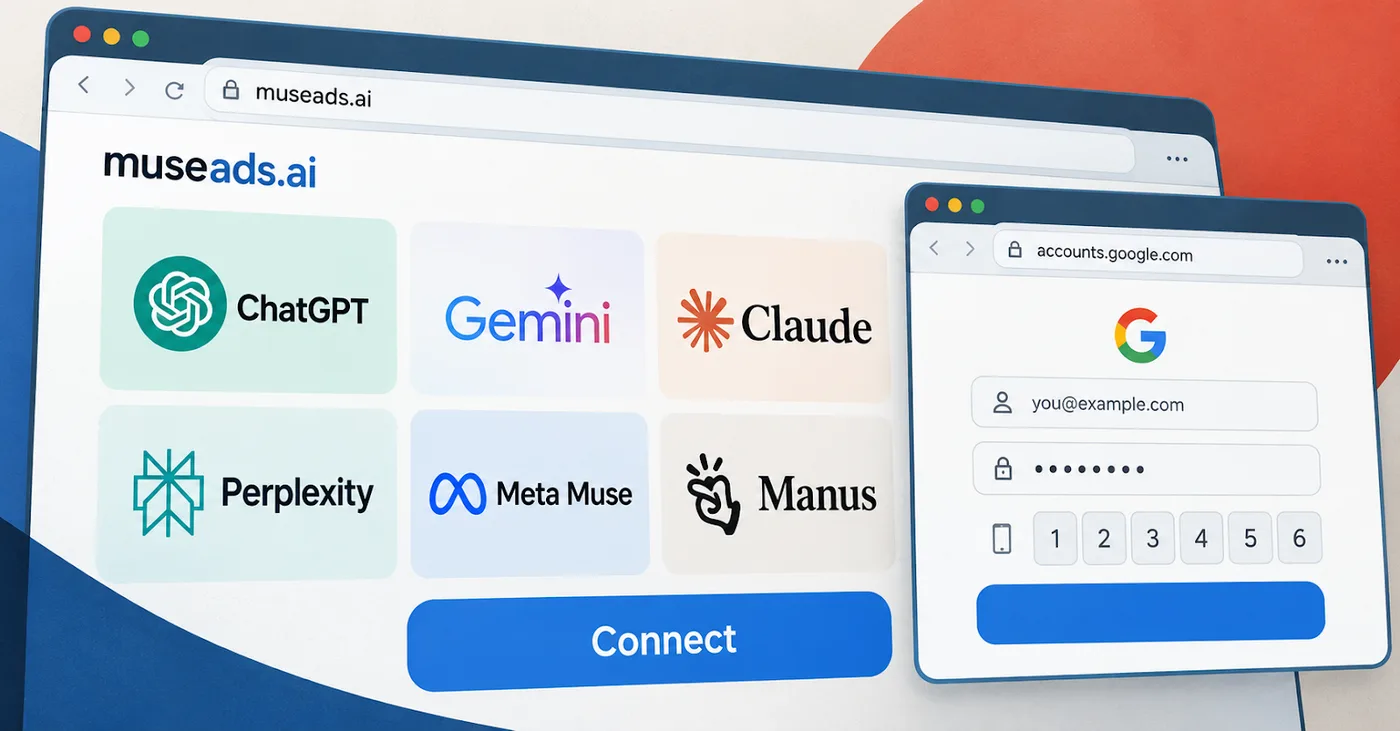
- Mối đe dọa: Chiến dịch phishing quy mô lớn giả mạo các nền tảng AI như ChatGPT, Gemini, Claude để đánh cắp tài khoản quảng cáo doanh nghiệp.
- Kỹ thuật tấn công: Sử dụng kỹ thuật Browser-in-the-Browser (BitB) để tạo cửa sổ đăng nhập giả mạo, đánh lừa người dùng cung cấp thông tin xác thực và mã MFA.
- Mục tiêu: Nhân viên agency, quản trị viên tài khoản quảng cáo nhằm chiếm đoạt ngân sách và tài khoản có uy tín cao.
- Khuyến nghị: Triển khai xác thực chống phishing (phishing-resistant MFA) và kiểm soát chặt chẽ các tích hợp AI bên thứ ba.
1. Bối cảnh & Tổng quan về chiến dịch
Các chuyên gia an ninh mạng tại Island vừa công bố báo cáo chi tiết về một nền tảng phishing tinh vi, được vận hành bởi con người (human-operated), chuyên nhắm vào các chuyên gia tiếp thị và quản trị viên tài khoản quảng cáo. Chiến dịch này giả mạo các sản phẩm quảng cáo của những gã khổng lồ AI như OpenAI ChatGPT, Google Gemini, Anthropic Claude, Perplexity, Meta Muse và Manus.
Thay vì sử dụng mã độc truyền thống, kẻ tấn công tập trung vào việc đánh cắp thông tin xác thực (credentials) và mã xác thực đa yếu tố (MFA) thông qua các trang web được thiết kế chuyên nghiệp, hứa hẹn các tính năng tối ưu hóa chiến dịch và kiểm toán chi tiêu quảng cáo. Đây là một hình thức tấn công mạng có chủ đích, lợi dụng sự phổ biến của các công cụ AI trong quy trình làm việc chuyên nghiệp.
2. Phân tích Kỹ thuật & Chuỗi Khai thác (Kill Chain)
Chiến dịch này vận hành dựa trên kỹ thuật Browser-in-the-Browser (BitB), một phương thức tấn công cho phép kẻ tấn công vẽ một cửa sổ trình duyệt giả mạo bên trong trình duyệt thực tế. Điều này giúp thanh địa chỉ hiển thị các tên miền tin cậy như accounts.google.com hoặc các tenant của Okta, trong khi thực tế người dùng vẫn đang ở trên tên miền phishing.
Quy trình thực thi tấn công:
- Tiếp cận: Nạn nhân nhận được email mời gọi giả mạo, dẫn đến các landing page được thiết kế giống hệt sản phẩm của các hãng công nghệ lớn.
- Kích hoạt BitB: Khi người dùng nhấn nút 'Connect' trên trang web, một cửa sổ giả mạo được tạo ra. Kẻ tấn công sử dụng kỹ thuật này để vượt qua sự nghi ngờ của người dùng về địa chỉ URL.
- Thu thập dữ liệu: Mọi thông tin nhập vào (username, password, MFA code) đều được gửi về máy chủ của kẻ tấn công thông qua giao thức Socket.IO tại endpoint
/api/send/ip. - Can thiệp thời gian thực: Kẻ tấn công thực hiện đăng nhập vào tài khoản nạn nhân ngay lập tức, đồng thời yêu cầu nạn nhân cung cấp mã MFA phù hợp với thách thức (challenge) mà hệ thống thực tế đang yêu cầu.
Dưới đây là cấu trúc công nghệ mà các trang web phishing này sử dụng:
| Thành phần | Công nghệ/Giao thức | Vai trò |
|---|---|---|
| Frontend | Next.js | Xây dựng giao diện giả mạo chuyên nghiệp |
| Giao tiếp | Socket.IO | Truyền dữ liệu thời gian thực giữa nạn nhân và kẻ tấn công |
| Kỹ thuật | BitB (Browser-in-the-Browser) | Đánh lừa người dùng về tính xác thực của URL |
| Mục tiêu | Google/Meta/TikTok/Okta | Đánh cắp tài khoản quảng cáo và doanh nghiệp |
3. Dấu hiệu Nhận biết & Chỉ số IOCs
Các trang web này thường xuất hiện với các tên miền có vẻ hợp lệ nhưng không thuộc sở hữu của các hãng công nghệ lớn. Một ví dụ điển hình là museads.ai, xuất hiện chỉ một tuần sau khi Meta ra mắt công cụ Muse. Kẻ tấn công thường xuyên thay đổi nội dung để bám sát các tin tức công nghệ mới nhất nhằm tăng độ tin cậy.
⚠️ Cảnh báo quan trọng: Việc chiếm đoạt tài khoản quảng cáo không chỉ gây thiệt hại về ngân sách mà còn ảnh hưởng đến uy tín của agency đối với khách hàng. Kẻ tấn công thường hạ cấp quyền của chủ sở hữu hợp pháp và thêm quản trị viên của chúng vào để duy trì quyền kiểm soát lâu dài.
4. Hướng dẫn Phát hiện & Săn tìm mối đe dọa
Để phát hiện các hoạt động liên quan đến chiến dịch này trong môi trường doanh nghiệp, các đội ngũ SOC có thể áp dụng các truy vấn dựa trên hành vi kết nối mạng và truy cập web:
# Ví dụ truy vấn phát hiện kết nối bất thường tới Socket.IO từ các domain lạ: 1. Giám sát các yêu cầu HTTP POST tới các endpoint /api/send/ip. 2. Kiểm tra log trình duyệt cho các hành vi vẽ cửa sổ iframe hoặc popup có thanh địa chỉ giả mạo. 3. Sử dụng EDR để phát hiện các tiến trình trình duyệt thực hiện các lệnh gọi API bất thường tới các domain không nằm trong danh sách trắng (whitelist).5. Biện pháp Khắc phục & Khuyến nghị Phòng thủ
Để bảo vệ tổ chức trước các cuộc tấn công phishing hiện đại, cần thực hiện các biện pháp hardening sau:
- Triển khai MFA chống phishing: Sử dụng các khóa bảo mật phần cứng (như FIDO2/WebAuthn) thay vì mã OTP qua SMS hoặc ứng dụng xác thực truyền thống.
- Kiểm soát tích hợp AI: Thiết lập chính sách nghiêm ngặt đối với việc kết nối tài khoản doanh nghiệp vào các công cụ AI bên thứ ba.
- Giám sát tài khoản quảng cáo: Thường xuyên kiểm tra lịch sử thay đổi quyền truy cập (access control changes) trên các nền tảng quảng cáo như Google Ads, Meta Business Suite.
- Đào tạo nhận thức: Nâng cao nhận thức cho nhân viên về kỹ thuật BitB và cách kiểm tra tính xác thực của cửa sổ đăng nhập.
Tham khảo thêm thông tin về các kỹ thuật tấn công tại MITRE ATT&CK để cập nhật các chiến thuật phòng thủ mới nhất.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan