Chiến dịch gián điệp mạng nhắm vào Microsoft Exchange tại Đông Nam Á
Các nhóm tin tặc đang khai thác lỗ hổng trên máy chủ Microsoft Exchange để triển khai mã độc RAT tùy chỉnh nhằm mục đích gián điệp dài hạn tại Đông Nam Á.
4p đọcChi tiết
Tập hợp các bài viết, chuyên đề và phân tích an toàn thông tin được gắn nhãn #APT.
Các nhóm tin tặc đang khai thác lỗ hổng trên máy chủ Microsoft Exchange để triển khai mã độc RAT tùy chỉnh nhằm mục đích gián điệp dài hạn tại Đông Nam Á.
Các nhà nghiên cứu bảo mật phát hiện chiến dịch gián điệp sử dụng framework Falcon C2 để chiếm quyền điều khiển trình duyệt, đánh cắp dữ liệu nhạy cảm tại các cơ quan chính phủ.
Phát hiện lỗ hổng nghiêm trọng trong trình quản lý gói APT trên Debian và Ubuntu, cho phép kẻ tấn công thực thi mã từ xa với quyền root thông qua kỹ thuật can thiệp vào quá trình cập nhật phần mềm.
Nhóm tấn công BITTER đang triển khai chiến dịch gián điệp mạng tinh vi nhắm vào Nam Á bằng cách sử dụng tệp VHDX, WebDAV và mã độc PapRAT tùy chỉnh.
NetamLoader là một framework mã độc tinh vi nhắm vào các phiên bản Windows 10 tùy chỉnh của chính phủ châu Á, sử dụng kỹ thuật supply-chain và né tránh EDR.
Các chuyên gia an ninh mạng đã phát hiện nhóm APT UAT-11473 khai thác lỗ hổng nghiêm trọng CVE-2026-20127 trên Cisco SD-WAN để triển khai mã độc KeyDrift.
Các nhà nghiên cứu bảo mật vừa phát hiện bootkit BlackX lợi dụng lỗ hổng CVE-2022-21894 để vô hiệu hóa Secure Boot, ngay cả trên các hệ thống đã cập nhật bản vá Windows.
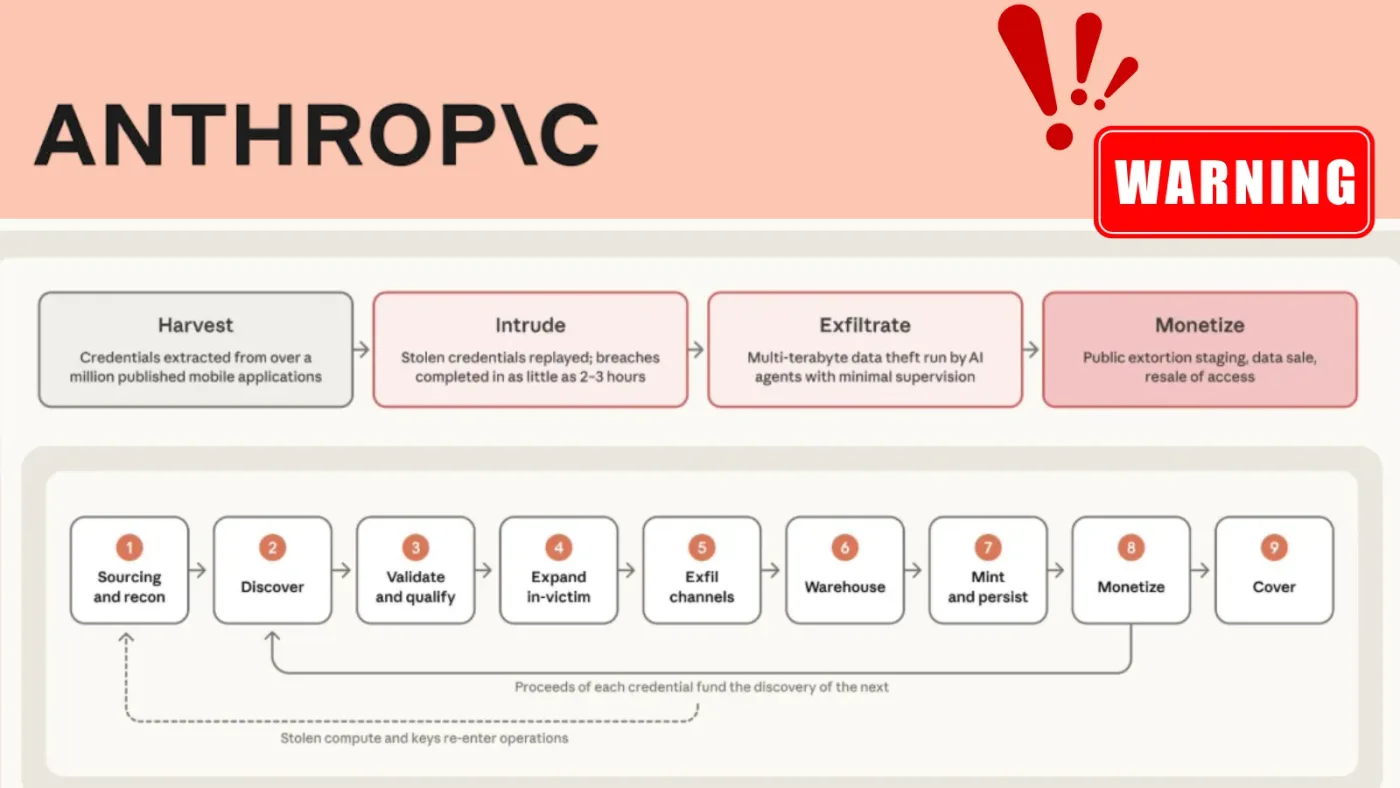
Các nhà nghiên cứu bảo mật cảnh báo về việc tội phạm mạng sử dụng AI Agents để tự động hóa mọi giai đoạn của chuỗi tấn công, từ thu thập thông tin đến khai thác dữ liệu.
Khám phá ASHVEIN, mã độc RAT mới của nhóm UAC-0099 với khả năng ẩn giấu lệnh trong HTML và kỹ thuật né tránh phân tích AI tinh vi nhắm vào các cơ quan Ukraine.
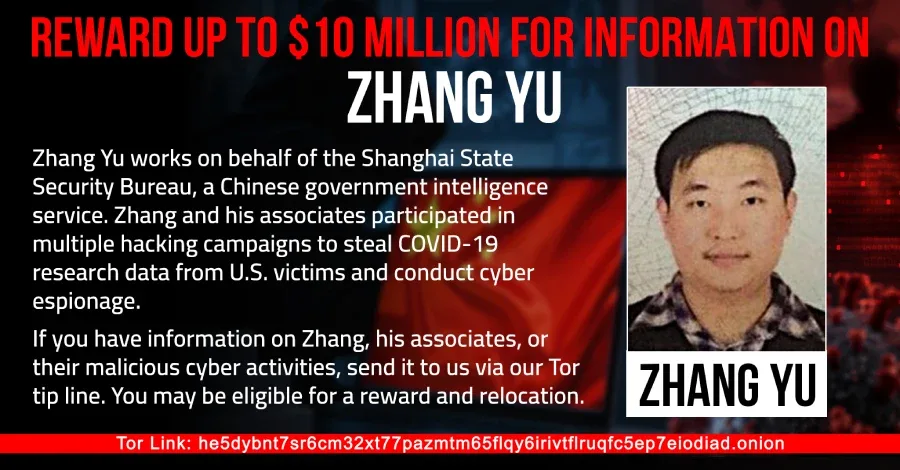
Bộ Ngoại giao Mỹ treo thưởng 10 triệu USD cho thông tin về Zhang Yu, đối tượng bị cáo buộc liên quan đến chiến dịch tấn công mạng HAFNIUM vào Microsoft Exchange Server.