
Chiến dịch gián điệp mạng nhắm vào Microsoft Exchange tại Đông Nam Á
Các nhóm tin tặc đang khai thác lỗ hổng trên máy chủ Microsoft Exchange để triển khai mã độc RAT tùy chỉnh nhằm mục đích gián điệp dài hạn tại Đông Nam Á.

- Chiến dịch gián điệp: Các tác nhân đe dọa đang nhắm mục tiêu vào các cơ quan chính phủ tại Đông Nam Á từ tháng 7/2025.
- Công cụ tấn công: Sử dụng các biến thể mã độc RAT tùy chỉnh như PerfectPioneer và KUKURAT với khả năng né tránh tinh vi.
- Kỹ thuật khai thác: Kết hợp khai thác lỗ hổng máy chủ web, web shells và kỹ thuật đánh cắp thông tin xác thực (credential theft).
- Khuyến nghị: Cần thực hiện vá lỗi máy chủ, kiểm tra kịch bản đăng nhập miền và hạn chế lưu lượng QUIC/HTTP/3.
Các nhà nghiên cứu bảo mật vừa công bố báo cáo về một chiến dịch gián điệp mạng tinh vi đang nhắm vào các máy chủ Microsoft Exchange và máy chủ web chưa được vá lỗi tại khu vực Đông Nam Á. Chiến dịch này, được theo dõi dưới các định danh như TGR-STA-0049, REF7707, Earth Alux và Ink Dragon, tập trung vào việc duy trì quyền truy cập lâu dài để thu thập thông tin tình báo nhạy cảm từ các thực thể chính phủ.
Khai thác máy chủ Microsoft Exchange làm bàn đạp tấn công
Phương thức xâm nhập chính của nhóm tin tặc là khai thác các lỗ hổng trên máy chủ Exchange và máy chủ web. Sau khi chiếm quyền điều khiển, kẻ tấn công triển khai các web shells như ASPXSpy, Godzilla hoặc các biến thể Suo5 để thực thi lệnh từ xa và cài đặt mã độc. Mặc dù báo cáo không chỉ định mã CVE cụ thể, nhưng hành vi này cho thấy sự tương đồng với các chiến dịch backdoor máy chủ Exchange trước đây.
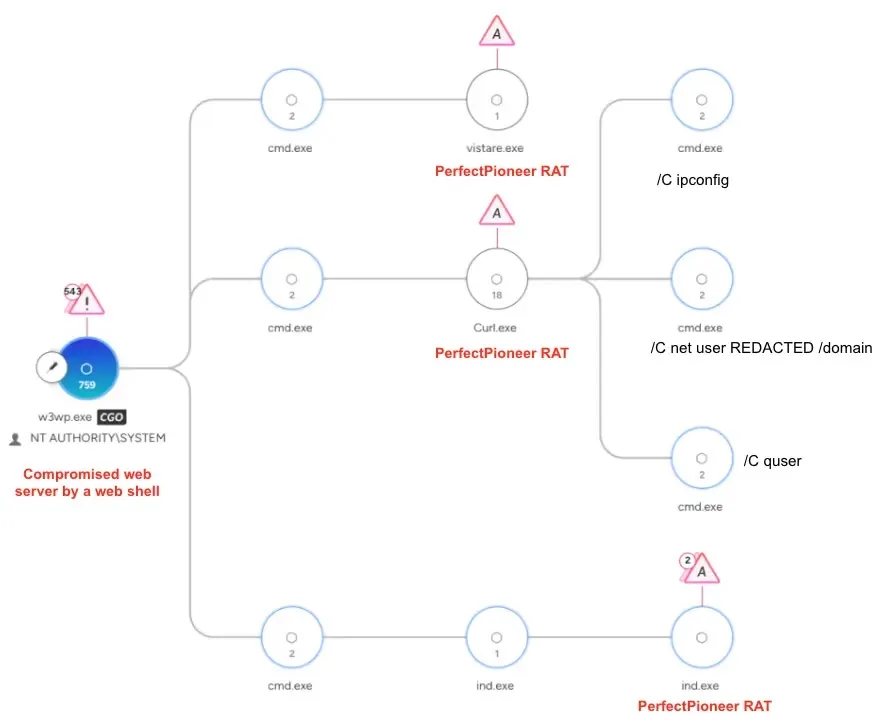
Bên cạnh đó, chiến dịch còn sử dụng kỹ thuật lừa đảo (phishing) với các tên miền giả mạo cơ quan chính phủ. Các tệp thực thi được ngụy trang bằng biểu tượng PDF để đánh lừa người dùng. Một số tệp tin độc hại còn chạy song song với trình cài đặt GlobalProtect hợp lệ để che giấu hành vi thực thi trong nền.
Phân tích mã độc PerfectPioneer
PerfectPioneer được viết bằng ngôn ngữ Go, hỗ trợ nhiều tính năng như truyền tệp, thực thi lệnh shell, quản lý tiến trình, chụp ảnh màn hình, ghi lại thao tác bàn phím (keylogging), tiêm mã (code injection) và proxy SOCKS5. Đặc biệt, mã độc này sử dụng giao thức HTTP/3 qua QUIC (UDP) để né tránh sự kiểm soát của các thiết bị tường lửa truyền thống vốn tập trung vào lưu lượng TCP.
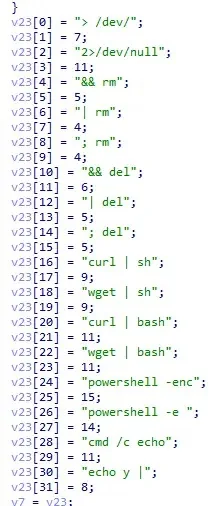
KUKURAT: Công cụ gián điệp mô-đun hóa
KUKURAT là phiên bản kế nhiệm của PerfectPioneer, được viết bằng C++ và sử dụng kiến trúc mô-đun hóa. Các tính năng chính được tách biệt thành các tệp DLL riêng biệt, chỉ được tải về khi cần thiết từ máy chủ C2. Điều này giúp giảm thiểu dấu vết của mã độc trên hệ thống mục tiêu.
- Khả năng ngụy trang: KUKURAT có khả năng tạo ra các yêu cầu web giả mạo, mô phỏng hoạt động registry của trình duyệt và tạo/xóa tệp tạm thời để gây nhiễu cho các hệ thống giám sát.
- Cơ chế Watchdog: Một thành phần giám sát được triển khai để tự động khởi động lại KUKURAT nếu tiến trình bị dừng đột ngột.
- Đánh cắp thông tin: Kẻ tấn công sử dụng các công cụ như Mimikatz, ProcDump và SharpDPAPI để thu thập thông tin xác thực từ bộ nhớ LSASS và thực hiện DCSync.
Bảng chỉ số IOCs (Indicators of Compromise)
| Loại | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| PerfectPioneer | 92fb9545ea49e2fb4635fce1859ff3f609738be75f85d146614243fc8bc80b67 | Mã độc RAT (biến thể http3_ls) |
| PerfectPioneer | ab06f540ecdd1d45491aa71bfc04c80852371c8f5cd43b9a6ebb53f1e1b69588 | Trình cài đặt giả mạo |
| KUKURAT | b062b4d8c19baf5c1568e28b3e0a5e2318e9501ea61ddfe804d9755c1bdbf887 | Mô-đun Watchdog |
| Công cụ | 34cc9bc4a533b91e7cdb30fecc57ba609dc890780fd13ecfbc253047b3b37b78 | Mô-đun PsExecService.exe |
Để phòng thủ trước chiến dịch này, các tổ chức cần thực hiện rà soát toàn diện hệ thống, đặc biệt là các máy chủ Exchange. Việc kiểm tra các kịch bản đăng nhập miền (domain log-on scripts) và quyền truy cập hộp thư là cực kỳ quan trọng. Ngoài ra, quản trị viên nên cân nhắc hạn chế lưu lượng QUIC trên tường lửa và tăng cường giám sát các hành vi dump thông tin xác thực bất thường.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.