Phân tích chiến dịch tấn công sử dụng PapRAT và kỹ thuật lạm dụng VHDX/WebDAV
Nhóm tấn công BITTER đang triển khai chiến dịch gián điệp mạng tinh vi nhắm vào Nam Á bằng cách sử dụng tệp VHDX, WebDAV và mã độc PapRAT tùy chỉnh.

- Chiến dịch gián điệp: Nhóm APT BITTER đang nhắm mục tiêu vào các tổ chức chính phủ, năng lượng và kỹ thuật tại Nam Á.
- Kỹ thuật tấn công: Sử dụng tệp ảnh đĩa VHDX, liên kết WebDAV và tệp LNK để né tránh các giải pháp bảo mật truyền thống.
- Mã độc PapRAT: Một Remote Access Trojan (RAT) tùy chỉnh được phát triển bằng C++ và Rust, có khả năng thực thi lệnh từ xa và đánh cắp dữ liệu.
- Khuyến nghị: Cần giám sát chặt chẽ các tiến trình cài đặt MSI, tác vụ định kỳ (Scheduled Tasks) và các tệp tin thực thi từ nguồn không xác định.
Các nhà nghiên cứu bảo mật từ FortiGuard Labs vừa công bố báo cáo chi tiết về một chiến dịch tấn công mạng tinh vi, trong đó nhóm APT BITTER (hoạt động từ năm 2013) đang sử dụng các kỹ thuật lạm dụng tính năng hệ điều hành Windows để phát tán mã độc PapRAT. Chiến dịch này nhắm vào các tổ chức tại Nam Á thông qua các email giả mạo thư mời họp hoặc sự kiện, nhằm mục đích gián điệp và thu thập thông tin nhạy cảm.
Phân tích chuỗi tấn công qua VHDX và WebDAV
Điểm đáng chú ý trong chiến dịch này là việc kẻ tấn công không sử dụng các tệp thực thi (.exe) trực tiếp mà lợi dụng các định dạng tệp tin hợp lệ để vượt qua sự kiểm soát của các giải pháp bảo mật dựa trên chữ ký (signature-based detection). Chuỗi tấn công thứ hai sử dụng tệp VHDX, một định dạng ảnh đĩa ảo của Windows, cho phép kẻ tấn công ẩn giấu mã độc bên trong một cấu trúc tệp tin trông có vẻ vô hại.
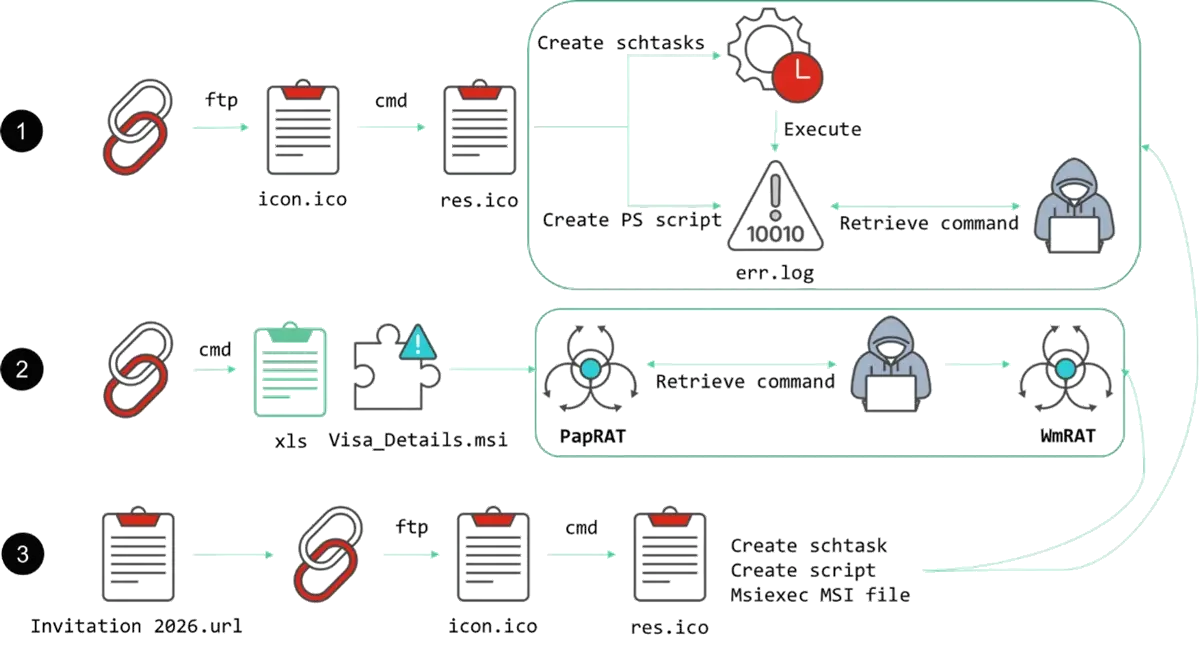
Khi nạn nhân mở tệp VHDX, hệ thống sẽ mount nó như một ổ đĩa USB. Bên trong chứa một tệp LNK (shortcut) được ngụy trang, cùng với các tệp ẩn như Attachment-2.xls (tệp mồi) và Visa_Details.msi (trình cài đặt mã độc). Khi người dùng nhấp vào shortcut, lệnh được thực thi để khởi chạy trình cài đặt trong nền, đồng thời mở tệp Excel để đánh lạc hướng nạn nhân.
Lạm dụng WebDAV để phát tán mã độc
Chuỗi tấn công thứ ba tận dụng giao thức WebDAV, cho phép máy tính truy cập các tệp tin trên máy chủ từ xa như thể chúng nằm trên ổ đĩa cục bộ. Kẻ tấn công gửi một tệp nén chứa URL shortcut. Khi được kích hoạt, nó sẽ kết nối tới máy chủ của kẻ tấn công để tải xuống các script độc hại và tệp Imp_Details.msi. Kỹ thuật này đặc biệt nguy hiểm vì nó bỏ qua các cảnh báo bảo mật của trình duyệt, lợi dụng sự tin tưởng của Windows File Explorer đối với các kết nối WebDAV.
Phân tích mã độc PapRAT và biến thể Rust
Mã độc PapRAT được thiết kế với khả năng điều khiển từ xa mạnh mẽ. Phiên bản C++ ban đầu hỗ trợ 8 lệnh cơ bản, bao gồm thực thi shell, liệt kê thư mục, xóa tệp, chụp ảnh màn hình và truyền tải dữ liệu. Mã độc sử dụng mã hóa XOR với khóa 0x50 để ẩn địa chỉ máy chủ C2 (Command and Control).
Gần đây, các nhà nghiên cứu đã phát hiện một biến thể mới của PapRAT được viết bằng ngôn ngữ Rust. Phiên bản này có độ phức tạp cao hơn, sử dụng giao thức HTTPS để liên lạc, áp dụng kỹ thuật làm rối mã nguồn (obfuscation) bằng cách đảo ngược chuỗi và dịch chuyển ROT-3. Biến thể này bổ sung thêm các lệnh PowerShell, cho phép kẻ tấn công thực thi các kịch bản tấn công phức tạp hơn trên hệ thống mục tiêu.
Bảng chỉ số IOCs (Indicators of Compromise)
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Hostname | netmansrvdns[.]com | Máy chủ C2 của WmRAT |
| Hostname | rappellingaart[.]com | Máy chủ lưu trữ shortcut và MSI |
| SHA256 (LNK) | a3081df333ca7f18bd90d10a45125ab5011dcf9d2806feae2935f09cab07da4c | Tệp shortcut độc hại |
| SHA256 (PapRAT) | 569a21b519aaac8c92f653d708ab6ef34e3f38ea967f47e041d1e2425f6a4b33 | Mẫu mã độc PapRAT |
| SHA256 (WmRAT) | 411c0b9a2f98b927d806a685faf0c1ab1005647b4816157008892347fb88546b | Mẫu mã độc WmRAT |
⚠️ Cảnh báo quan trọng: Các tổ chức cần thiết lập chính sách giám sát chặt chẽ đối với việc mount tệp VHDX và các kết nối WebDAV từ nguồn không xác định. Việc sử dụng các công cụ như EDR để theo dõi các tiến trình con củaexplorer.exehoặcmsiexec.exelà cần thiết để phát hiện sớm các hành vi bất thường.
Để phòng thủ hiệu quả, các đội ngũ SOC nên tập trung vào việc săn tìm các dấu hiệu như: các tác vụ định kỳ (Scheduled Tasks) có tên đáng ngờ (ví dụ: "MicrosoftUpdates"), việc sử dụng các công cụ như curl hoặc ftp.exe để tải xuống tệp tin từ internet, và sự xuất hiện của các tệp MSI không rõ nguồn gốc. Việc áp dụng mô hình Zero Trust và hạn chế quyền thực thi của người dùng cuối đối với các tệp tin từ internet là biện pháp giảm thiểu rủi ro tối ưu nhất hiện nay.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan