Phân tích kỹ thuật chuỗi khai thác 0-Click trên Microsoft Edge
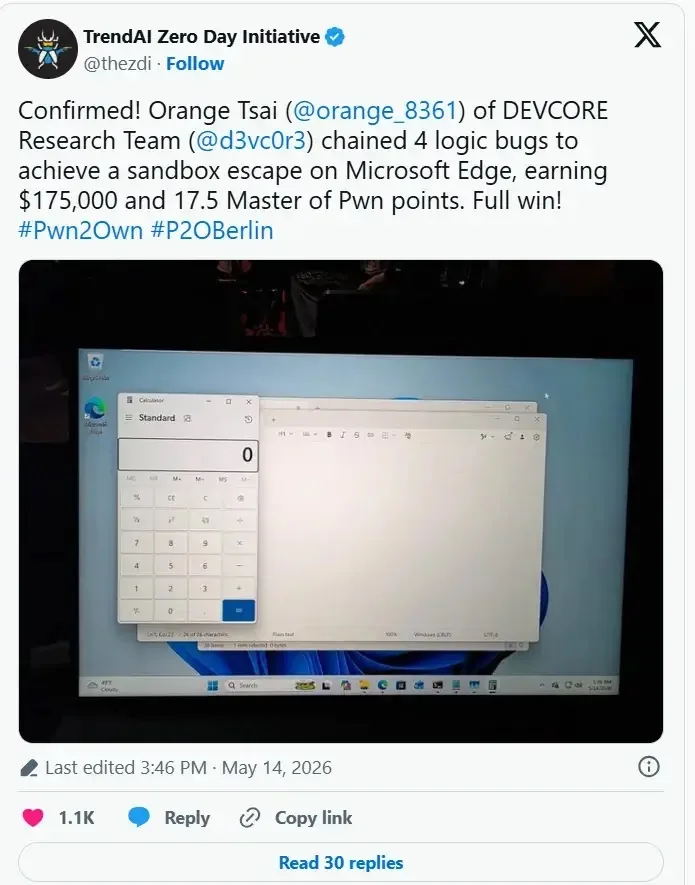
Nhà nghiên cứu bảo mật Orange Tsai đã công bố chuỗi khai thác 0-click trên Microsoft Edge, kết hợp 5 lỗ hổng logic để thực thi mã từ xa và thoát khỏi sandbox.

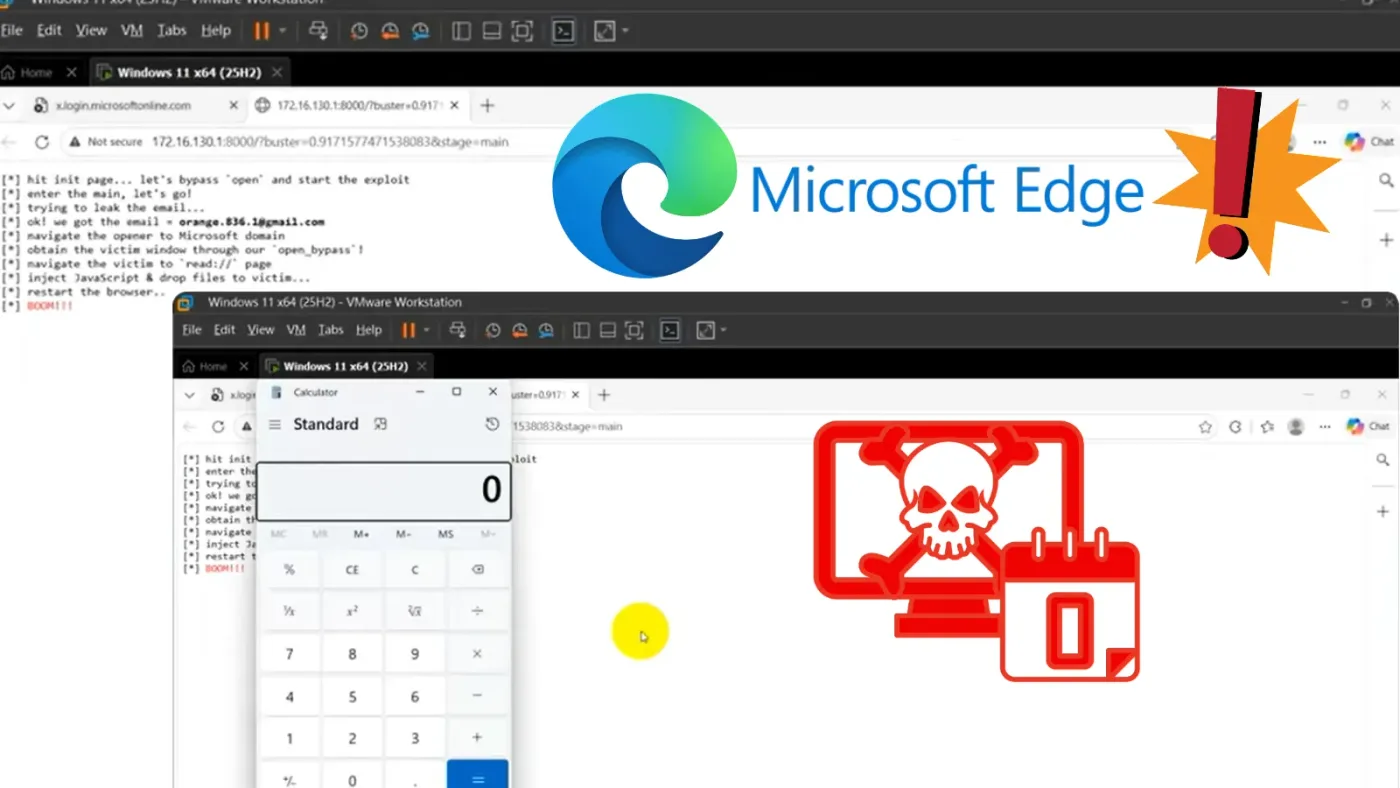
- Cơ chế tấn công: Chuỗi khai thác kết hợp 5 lỗ hổng logic và 2 tính năng Windows để thực thi mã từ xa mà không cần tương tác người dùng.
- Điểm yếu cốt lõi: Lỗi trong trình xử lý điều hướng Conditional Access của Edge cho phép thực hiện Universal Cross-Site Scripting (UXSS).
- Kỹ thuật thoát Sandbox: Kẻ tấn công lợi dụng Immersive Reader và cấu hình protocol handler để ghi file trái phép và thực thi mã ngoài vùng cách ly.
- Khuyến nghị: Người dùng cần cập nhật Edge thường xuyên và không nên coi sandbox trình duyệt là lớp bảo vệ tuyệt đối.
Một chuỗi khai thác mới trên Microsoft Edge vừa được công bố, cho thấy khả năng kết hợp năm lỗ hổng bảo mật và hai tính năng của hệ điều hành Windows để thực thi mã ngoài phạm vi sandbox của trình duyệt. Nghiên cứu này được thực hiện bởi chuyên gia bảo mật Orange Tsai từ DEVCORE và trình bày tại sự kiện Pwn2Own Berlin 2026.
Thay vì dựa vào các lỗi hỏng hóc bộ nhớ (memory corruption) truyền thống, nghiên cứu tập trung vào việc khai thác các lỗi logic trong trình duyệt. Với chưa đầy 100 dòng mã, chuỗi khai thác này cho phép biến một trang web độc hại thành công cụ thực thi mã trên Windows một cách tự động.
Phân tích chuỗi khai thác 0-Click
Chuỗi tấn công bắt đầu từ trình xử lý điều hướng Conditional Access của Edge, vốn được thiết kế để hỗ trợ người dùng chuyển đổi cấu hình trình duyệt khi truy cập các dịch vụ của Microsoft. Khi email cung cấp khớp với cấu hình hiện tại, trình xử lý sẽ bắt đầu một quá trình điều hướng mới đến đích đã chỉ định.
Lỗ hổng nghiêm trọng nằm ở việc thiếu cơ chế ràng buộc điều hướng vào tab gốc. Thay vào đó, Chromium sử dụng tab đang hoạt động, cho phép JavaScript dự định chạy trong một ngữ cảnh này lại thực thi trên một trang web khác. Điều này tạo ra lỗ hổng Universal Cross-Site Scripting (UXSS), phá vỡ ranh giới bảo mật giữa các trang web.
Vượt qua các rào cản bảo mật
Vì quá trình điều hướng xuất phát từ tiến trình trình duyệt, nó có khả năng vượt qua các chính sách bảo mật Content Security Policy (CSP). Tuy nhiên, để thực hiện một cuộc tấn công tự động, kẻ tấn công cần vượt qua nhiều lớp kiểm tra khác nhau.
- Kiểm tra nguồn gốc: Edge kiểm tra xem điều hướng có đến từ trang web tin cậy của Microsoft hay không, nhưng lại bỏ qua việc một cửa sổ khác kiểm soát điều hướng đó.
- Popup Exception: Một ngoại lệ hardcoded cho phép mở cửa sổ popup mà không cần người dùng nhấp chuột.
- Tự động đăng nhập: Tính năng OneAuth của Microsoft có thể tự động tạo và đăng nhập cấu hình khi truy cập trang web Microsoft, cung cấp thông tin email cần thiết cho chuỗi khai thác.
- Rò rỉ thông tin: Cấu hình sai Cross-Origin Resource Sharing (CORS) trên assets.msn.com đã làm lộ email đã đăng nhập cho các trang web khác.
Sự kết hợp này loại bỏ hoàn toàn nhu cầu tương tác của người dùng sau khi nội dung độc hại được tải, do đó được gọi là khai thác 0-click.
Thực thi mã ngoài Sandbox
Việc thực thi JavaScript trên các trang web là chưa đủ để chạy mã trên hệ điều hành. Tsai đã nhắm mục tiêu vào tính năng Immersive Reader của Edge. Giao thức read:// bị thiếu trong danh sách chặn các URL JavaScript trên các trang đặc quyền của trình duyệt.
Điều này làm lộ một hàm phản hồi gốc (native feedback function) có chức năng đóng gói các bản ghi chẩn đoán. Bằng cách sử dụng kỹ thuật Path Traversal và xử lý null-byte, nhà nghiên cứu có thể ghi file ra ngoài thư mục tạm thời được chỉ định và loại bỏ phần mở rộng JSON bắt buộc.
Thay đổi cấu hình Protocol Handler
Bước cuối cùng là thay đổi file protocols.json, một file cấu hình của Edge kiểm soát các trang web nào được phép khởi chạy trình xử lý giao thức bên ngoài. Điều này cho phép một trang web kích hoạt trình xử lý telnet của Windows.
# Ví dụ về việc ghi đè cấu hình protocol handler để thực thi mã ngoài sandbox: Bằng cách đặt một file thực thi nhỏ vào một thư mục có quyền ghi mà Windows tìm kiếm, kẻ tấn công đạt được khả năng thực thi mã ngoài sandbox của Edge. Khác với các lỗ hổng hỏng hóc bộ nhớ, chuỗi khai thác này dựa trên sự tương tác giữa các lỗi logic và các tính năng tin cậy.
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Lỗ hổng | Logic Error | Thực thi mã từ xa (RCE) |
| Tính năng | Conditional Access | UXSS |
| Tính năng | Immersive Reader | Path Traversal |
| Cấu hình | protocols.json | Thực thi giao thức bên ngoài |
Nghiên cứu này nhấn mạnh tầm quan trọng của việc kiểm tra cách các thành phần như điều hướng, danh tính, trang đặc quyền và tích hợp Windows tương tác với nhau trong các đánh giá bảo mật trình duyệt, thay vì chỉ kiểm tra từng tính năng riêng lẻ.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan