
Mỹ treo thưởng 10 triệu USD truy tìm Zhang Yu trong vụ tấn công HAFNIUM
Bộ Ngoại giao Mỹ treo thưởng 10 triệu USD cho thông tin về Zhang Yu, đối tượng bị cáo buộc liên quan đến chiến dịch tấn công mạng HAFNIUM vào Microsoft Exchange Server.

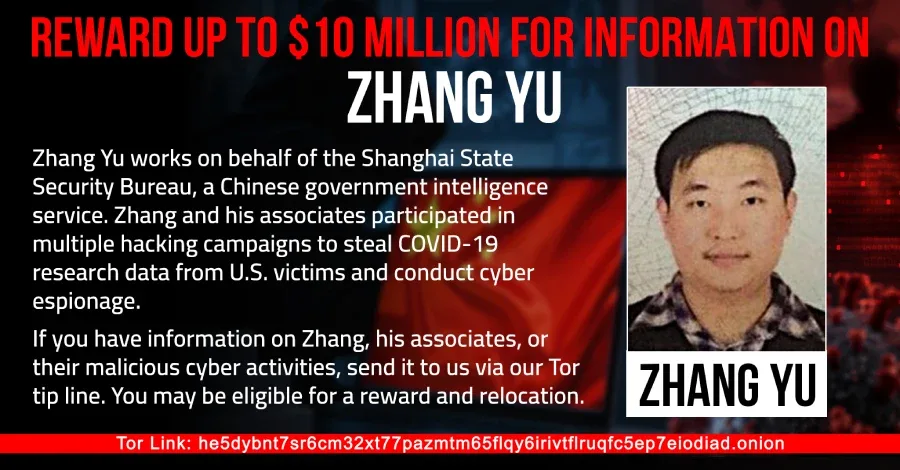
- Phần thưởng giá trị cao: Chính phủ Mỹ treo thưởng lên tới 10 triệu USD cho thông tin dẫn đến việc xác định vị trí hoặc bắt giữ Zhang Yu.
- Cáo buộc nghiêm trọng: Zhang Yu bị cáo buộc tham gia vào các hoạt động gián điệp mạng nhắm vào cơ sở hạ tầng trọng yếu của Mỹ, bao gồm chiến dịch HAFNIUM.
- Hợp tác quốc tế: Vụ án liên quan đến sự phối hợp của nhiều cơ quan thực thi pháp luật, dẫn đến việc dẫn độ đồng phạm Xu Zewei từ Ý về Mỹ.
Bộ Ngoại giao Hoa Kỳ vừa chính thức thông báo mức treo thưởng lên tới 10 triệu USD cho bất kỳ thông tin nào dẫn đến việc xác định danh tính hoặc vị trí của Zhang Yu, một công dân Trung Quốc đang bị truy nã vì liên quan đến các cuộc tấn công vào Microsoft Exchange Server năm 2021, được biết đến với tên gọi chiến dịch HAFNIUM.
Theo thông tin từ các cơ quan truyền thông, mức thưởng này được đưa ra thông qua chương trình "Rewards for Justice" (Phần thưởng vì Công lý), một sáng kiến an ninh quốc gia của Bộ Ngoại giao Mỹ. Kể từ khi thành lập vào năm 1984, chương trình này đã chi trả hơn 250 triệu USD cho hơn 125 cá nhân cung cấp thông tin giá trị. Hiện tại, Zhang Yu vẫn đang lẩn trốn và các cáo buộc chống lại đối tượng này vẫn chưa được đưa ra xét xử tại tòa án.
Chi tiết về cáo buộc và quá trình điều tra
Zhang Yu bị truy nã vì vai trò được cho là đã thực hiện các hoạt động mạng độc hại nhắm vào cơ sở hạ tầng trọng yếu của Hoa Kỳ. Mức thưởng và nội dung thông báo này tương đồng với các cam kết mà chương trình đã đưa ra từ tháng 1 năm 2025, tập trung vào việc truy tìm bất kỳ cá nhân nào thực hiện tấn công mạng theo chỉ đạo của chính phủ nước ngoài.
Zhang Yu và một đồng phạm khác là Xu Zewei đã bị truy tố cùng nhau tại tòa án liên bang ở Houston. Bản cáo trạng bao gồm chín tội danh, được lập từ tháng 11 năm 2023 và công khai vào tháng 7 năm 2025. Các cuộc tấn công được cho là diễn ra trong khoảng thời gian từ tháng 2 năm 2020 đến tháng 6 năm 2021. Xu Zewei đã bị bắt tại Milan vào tháng 7 năm 2025 theo yêu cầu của Mỹ và bị dẫn độ về nước vào tháng 4 năm 2026.
Vai trò của các công ty trung gian
Theo các nhà điều tra, Zhang Yu được xác định là giám đốc tại Shanghai Firetech Information Science and Technology. Bản cáo trạng chỉ ra rằng đối tượng này thực hiện các nhiệm vụ được giao bởi Cục An ninh Nhà nước Thượng Hải, giám sát các hoạt động tấn công mạng của nhân viên Firetech và phối hợp với Xu Zewei. Cục này là một nhánh của Bộ An ninh Nhà nước Trung Quốc (MSS).
Xu Zewei được cho là làm việc cho một công ty khác là Shanghai Powerock Network. Bộ Tư pháp Mỹ mô tả Powerock là một trong nhiều công ty "hỗ trợ" thực hiện các cuộc tấn công mạng cho chính phủ Trung Quốc, nhằm che giấu vai trò thực sự của các cơ quan nhà nước thông qua các đơn vị tư nhân và nhà thầu.
Các mục tiêu tấn công chính
Bản cáo trạng liệt kê hai đợt xâm nhập chính. Đợt đầu tiên vào đầu năm 2020 nhắm vào các trường đại học và nhà khoa học Mỹ đang nghiên cứu về vắc-xin, phương pháp điều trị và xét nghiệm COVID-19. Đợt thứ hai từ cuối năm 2020 khai thác các lỗ hổng trong Microsoft Exchange Server, tạo tiền đề cho chiến dịch HAFNIUM.
Vào khoảng ngày 30 tháng 1 năm 2021, Xu được cho là đã thông báo cho Zhang về việc xâm nhập thành công mạng lưới của một trường đại học tại Texas. Các nạn nhân bao gồm hai trường đại học tại Texas và một công ty luật quốc tế có văn phòng tại Washington, D.C.
Tổng quan về chiến dịch HAFNIUM
Microsoft đã công bố các cuộc tấn công Exchange vào ngày 2 tháng 3 năm 2021 và phát hành bản vá cho bốn lỗ hổng zero-day, bao gồm lỗ hổng nổi tiếng ProxyLogon. Microsoft xác định HAFNIUM là một nhóm được nhà nước bảo trợ hoạt động từ Trung Quốc, hiện nay nhóm này được theo dõi dưới tên gọi Silk Typhoon.
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Chiến dịch | HAFNIUM (Silk Typhoon) | Tấn công mạng nhắm vào Microsoft Exchange Server |
| Lỗ hổng | ProxyLogon (Zero-day) | Cho phép thực thi mã từ xa (RCE) |
| Đối tượng | Zhang Yu, Xu Zewei | Các cá nhân bị truy tố trong vụ án |
| Phạm vi | 12.700+ tổ chức | Số lượng tổ chức bị ảnh hưởng tại Mỹ |
Chỉ trong vài ngày sau khi công bố, Microsoft ghi nhận nhiều nhóm tin tặc khác cũng bắt đầu sử dụng cùng các lỗ hổng này. FBI cho biết chiến dịch HAFNIUM đã gây ảnh hưởng đến hơn 12.700 tổ chức tại Mỹ. Vào tháng 7 năm 2021, Mỹ và các chính phủ đối tác đã chính thức cáo buộc các tin tặc liên quan đến MSS đứng sau chiến dịch này, đánh dấu một cột mốc quan trọng trong việc quy trách nhiệm cho các hoạt động gián điệp mạng cấp quốc gia.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan



