Phân tích kỹ thuật Wazza: Chiến dịch Phishing đa tầng nhắm vào khối tài chính và chính phủ
Wazza là một bộ công cụ phishing tinh vi sử dụng kỹ thuật định tuyến đa tầng để né tránh các hệ thống bảo mật, nhắm mục tiêu vào các tổ chức tài chính, sản xuất và chính phủ trên toàn cầu.


- Cơ chế né tránh: Wazza sử dụng chuỗi định tuyến đa tầng (multi-stage routing) để lọc lưu lượng truy cập, chỉ hiển thị trang phishing cuối cùng cho các nạn nhân tiềm năng được xác thực.
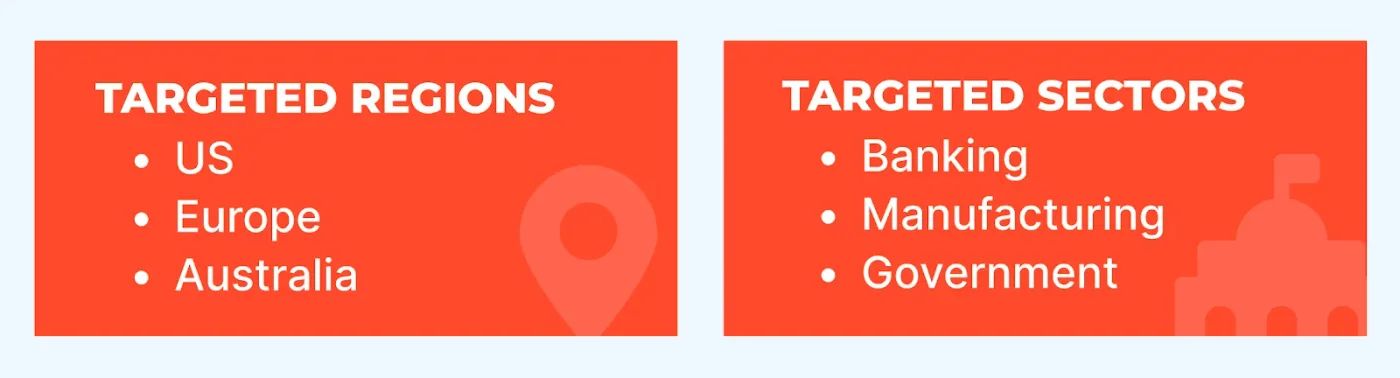
- Mục tiêu chiến dịch: Tập trung vào các lĩnh vực trọng yếu bao gồm ngân hàng, sản xuất và cơ quan chính phủ tại Mỹ, Châu Âu và Úc.
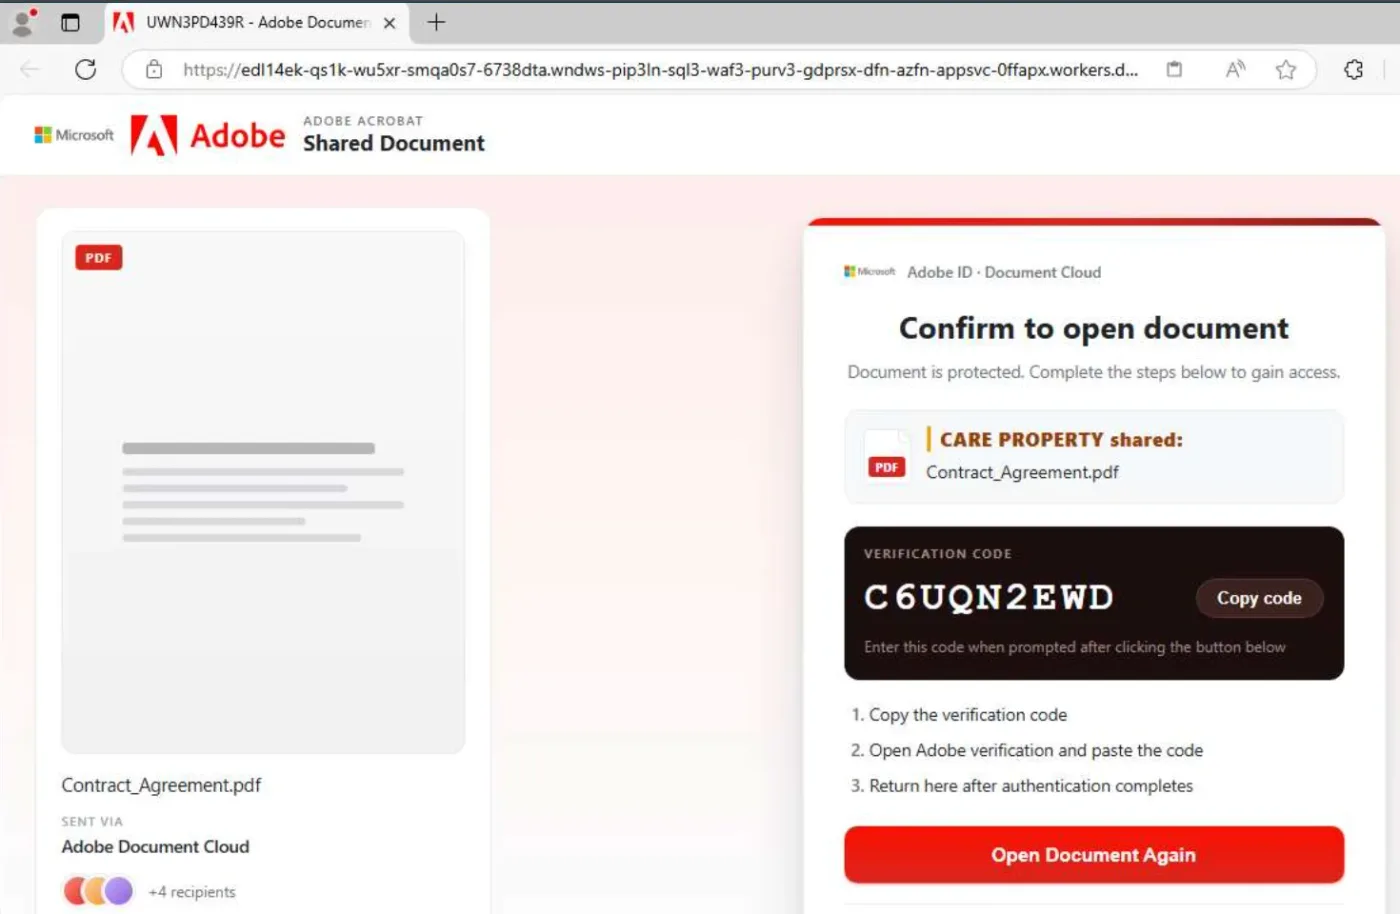
- Kỹ thuật lừa đảo: Sử dụng giao diện Adobe Device Code để đánh lừa người dùng thực hiện xác thực, thay vì chỉ thu thập mật khẩu thông thường.
- Giải pháp phòng thủ: Cần sử dụng các môi trường sandbox tương tác để tái lập chuỗi tấn công và trích xuất các chỉ số IOCs nhằm xây dựng quy tắc phát hiện chủ động.
Các bộ công cụ phishing (phishkit) hiện nay đã vượt xa việc chỉ sao chép các trang đăng nhập giả mạo. Các tác nhân đe dọa đang tích hợp các cơ chế lọc lưu lượng, quản lý phiên và kiểm soát truy cập trực tiếp vào hạ tầng phân phối trang phishing. Các nhà nghiên cứu bảo mật đã xác định Wazza, một bộ công cụ mới nhắm vào các tổ chức tài chính, sản xuất và chính phủ trên toàn cầu.
Wazza sử dụng định tuyến đa tầng để ẩn giấu trang Phishing
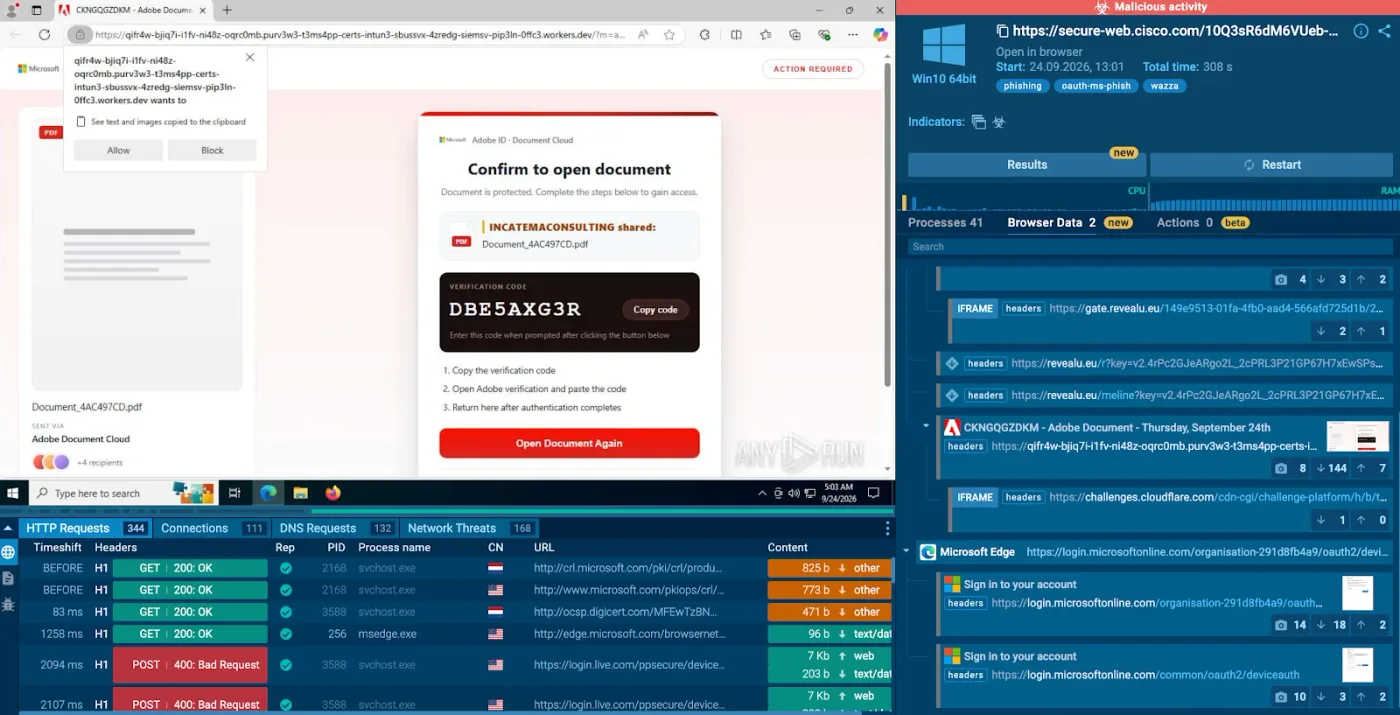
Wazza không gửi trực tiếp mọi khách truy cập đến trang phishing cuối cùng. Thay vào đó, nó sử dụng một chuỗi định tuyến phức tạp để xác định xem yêu cầu nào đủ điều kiện để nhận payload cuối cùng. Dưới đây là phân tích chi tiết về luồng tấn công trong môi trường sandbox tương tác.
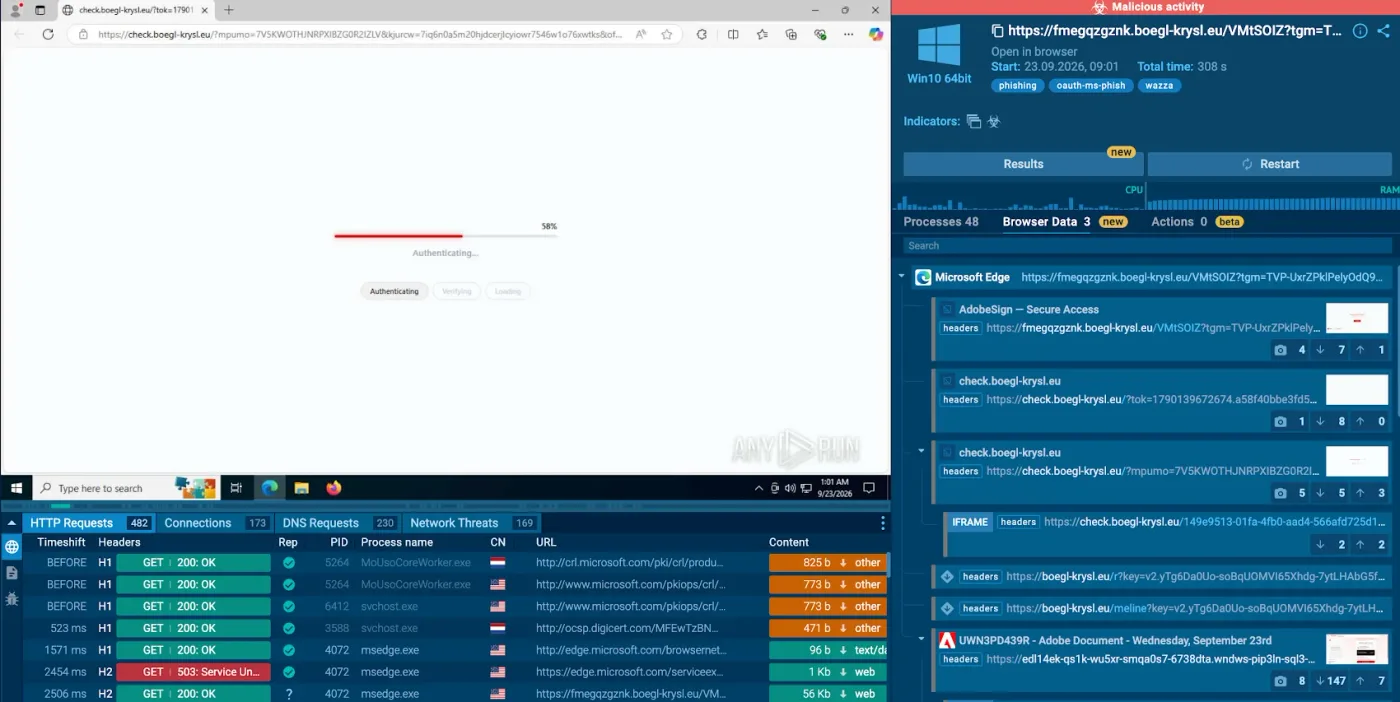
Luồng tấn công bắt đầu tại một tên miền landing wildcard, boegl-krysl[.]eu, nơi khách truy cập được chuyển hướng đến endpoint /api/wazza-config. Endpoint này thực hiện kiểm tra xem hostname có thuộc về một chiến dịch đang hoạt động hay không.
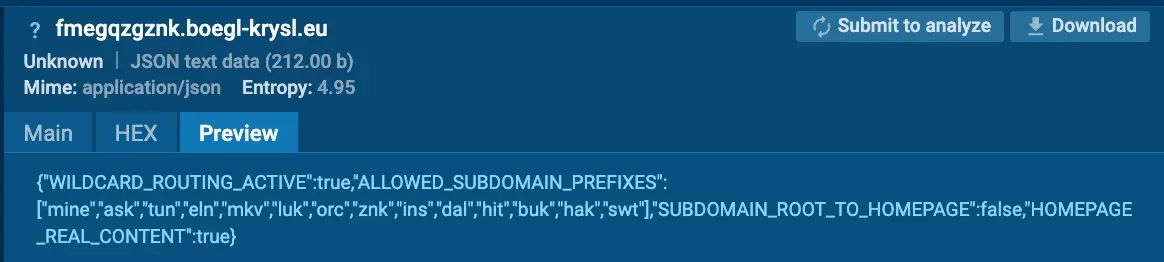
Hạ tầng sau đó liên lạc với beacon-surge-sync[...]workers[.]dev, nơi cấp một định danh khách hàng (client marker) để theo dõi phiên làm việc. Tiếp theo, endpoint /api/mint-token tạo ra một token phiên đã ký có thời hạn ngắn.
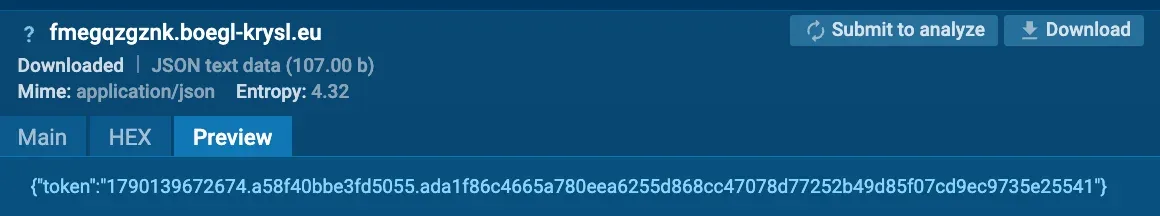
Token này được chuyển đến check[.]boegl-krysl[.]eu, nơi Wazza xác thực token và dữ liệu đo lường từ trình duyệt (browser telemetry) để lọc các lưu lượng truy cập không mong muốn hoặc các bot quét bảo mật.
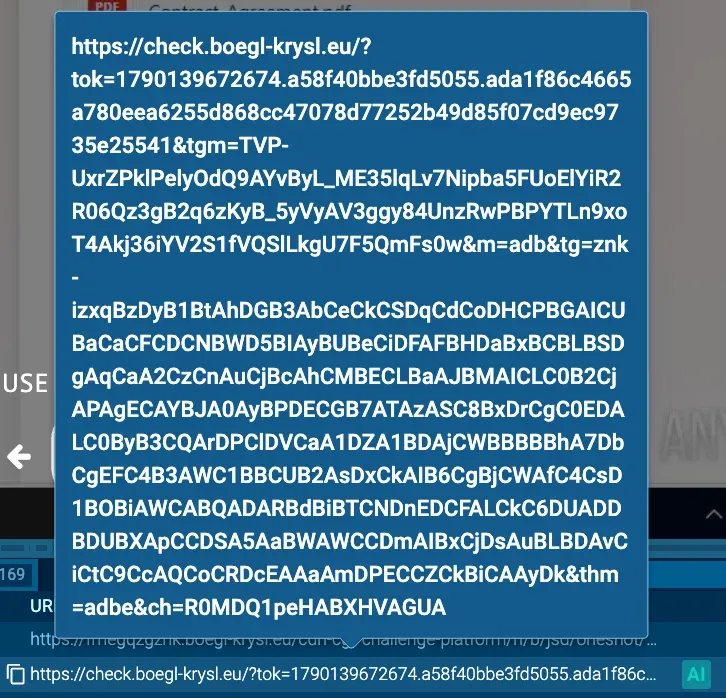
Chỉ sau khi vượt qua các bước kiểm tra này, khách truy cập mới tiếp tục thông qua boegl-krysl[.]eu/r và /meline, cuối cùng dẫn đến trang phishing Adobe Device Code.
Phạm vi ảnh hưởng: Chính phủ, Ngân hàng và Sản xuất
Các nhà nghiên cứu đã xác định hoạt động của Wazza tại Mỹ, Châu Âu và Úc. Các tổ chức này vận hành các quy trình kinh doanh giá trị cao và quản lý thông tin nhạy cảm, khiến chúng trở thành mục tiêu hấp dẫn. Việc sử dụng thương hiệu Adobe phản ánh cách các kẻ tấn công tận dụng các dịch vụ quen thuộc để làm cho các yêu cầu xác thực trở nên đáng tin cậy hơn.
Thách thức đối với các nhà cung cấp dịch vụ bảo mật (MSSP)
Đối với các MSSP, một bộ công cụ phishing có khả năng né tránh tạo ra thách thức lớn hơn nhiều so với các URL độc hại thông thường. Các hệ thống bảo mật tự động có thể nhận được nội dung khác với người dùng thực, dẫn đến việc bỏ lỡ các cảnh báo quan trọng. Việc không thể tái lập chuỗi định tuyến đầy đủ khiến các nhà phân tích mất nhiều thời gian hơn để đưa ra phán quyết.
Điều tra và Săn tìm mối đe dọa
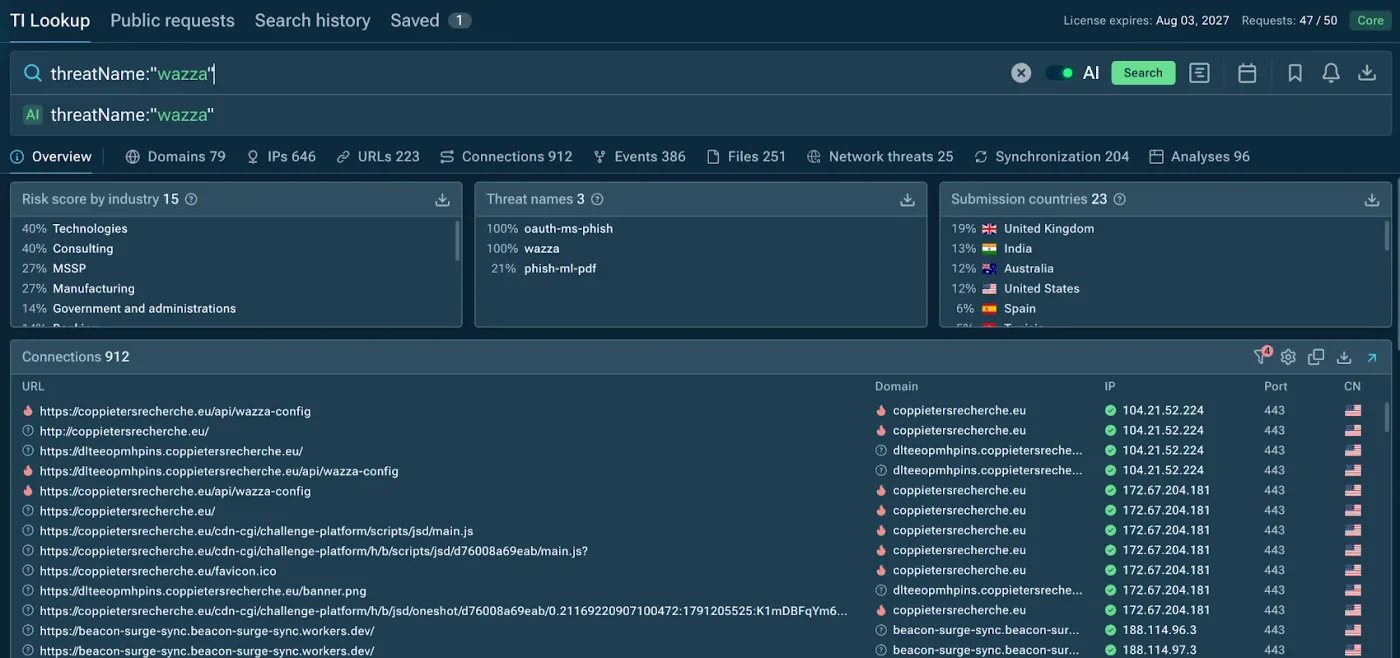
Hạ tầng phía sau Wazza không chỉ là danh sách các tên miền cần chặn. Việc định tuyến đa tầng tạo ra nhiều điểm xoay (pivot points) cho tình báo đe dọa. Các nhà phân tích có thể bắt đầu từ một URL nghi vấn để khám phá thêm các tên miền, endpoint và đường dẫn chuyển hướng liên quan.
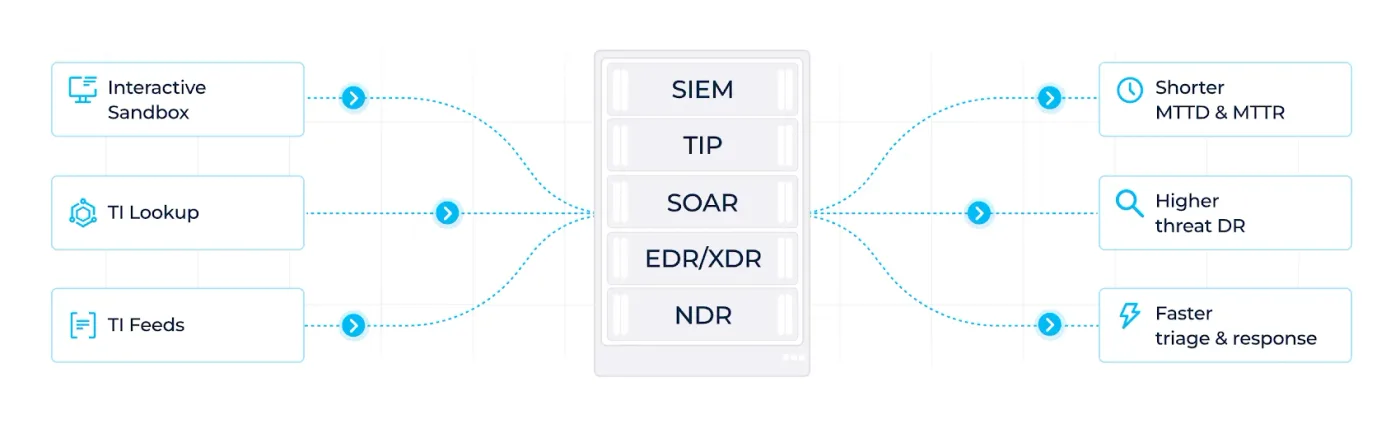
Việc sử dụng các nguồn cấp dữ liệu tình báo (TI Feeds) cho phép chuyển đổi các chỉ số IOCs thành quy trình giám sát liên tục, hỗ trợ tích hợp vào các nền tảng như Microsoft Sentinel, Splunk hoặc Cortex XSOAR.
⚠️ Cảnh báo quan trọng: Việc chặn một tên miền đơn lẻ không đồng nghĩa với việc kết thúc chiến dịch. Kẻ tấn công thường xuyên thay đổi hạ tầng và logic định tuyến. Hãy tập trung vào việc trích xuất các chỉ số hành vi (behavioral indicators) để xây dựng khả năng phòng thủ bền vững.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan