
Phân tích kỹ thuật: Tấn công chiếm quyền điều khiển Registry ccTLD để giả mạo chứng chỉ Google
Các nhà nghiên cứu bảo mật phát hiện kẻ tấn công đã chiếm quyền điều khiển ba tên miền cấp cao nhất (ccTLD) để cấp chứng chỉ HTTPS trái phép cho các dịch vụ của Google.

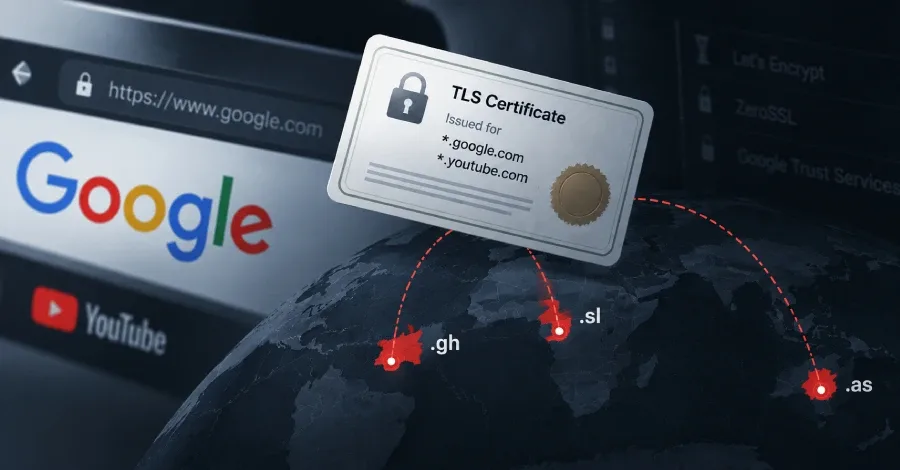
- Cơ chế tấn công: Kẻ tấn công đã thực hiện chiếm quyền điều khiển DNS (DNS Hijacking) đối với các ccTLD .gh, .sl và .as để vượt qua xác thực chứng chỉ.
- Tác động: Ít nhất 12 chứng chỉ HTTPS trái phép đã được cấp cho các tên miền Google và YouTube, cho phép kẻ tấn công thực hiện tấn công Man-in-the-Middle (MitM).
- Phản ứng: Google đã phối hợp với các CA để thu hồi chứng chỉ và triển khai chặn thông qua CRLSets trên trình duyệt Chrome.
- Khuyến nghị: Chủ sở hữu tên miền cần triển khai bản ghi CAA nghiêm ngặt và giám sát liên tục các bản ghi Certificate Transparency (CT).
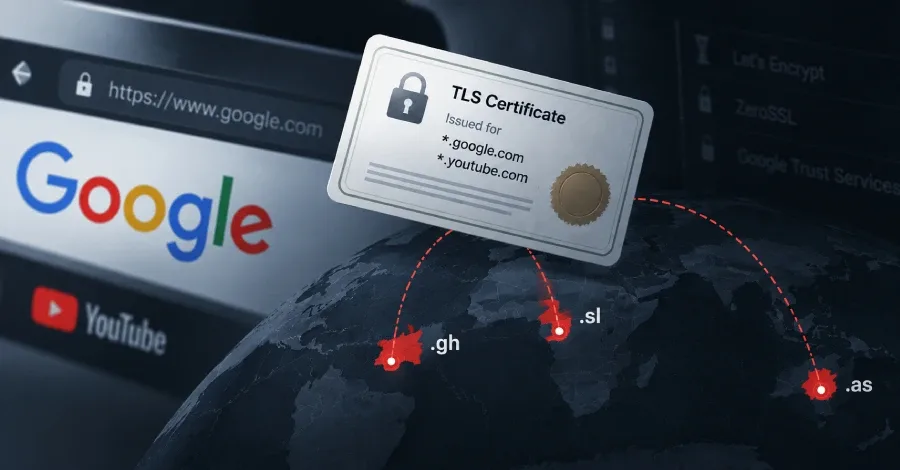
Vào ngày 6 tháng 10, Google đã công bố một báo cáo kỹ thuật chi tiết về việc ba tên miền cấp cao nhất (ccTLD) bao gồm .gh (Ghana), .sl (Sierra Leone) và .as (American Samoa) đã bị kẻ tấn công chiếm quyền điều khiển. Mục tiêu của chiến dịch này là thu thập các chứng chỉ HTTPS trái phép cho nhiều tên miền thuộc sở hữu của Google. Mặc dù hệ thống nội bộ của Google không bị xâm nhập, nhưng bất kỳ tên miền nào kết thúc bằng các đuôi ccTLD nêu trên đều đối mặt với rủi ro nghiêm trọng về tính toàn vẹn dữ liệu.
Với các chứng chỉ này, kẻ tấn công có khả năng giả mạo các trang web chính thức thông qua kết nối mã hóa, từ đó thực hiện các hành vi đánh cắp dữ liệu nhạy cảm của người dùng. Google đã ngay lập tức chặn các chứng chỉ trái phép này thông qua cơ chế CRLSets trên trình duyệt Chrome và phối hợp với các Cơ quan cấp chứng chỉ (Certificate Authorities - CA) để thu hồi chúng nhằm bảo vệ người dùng trên các nền tảng khác.
Phân tích kỹ thuật về các chứng chỉ bị xâm phạm
Dựa trên dữ liệu từ các nhật ký Certificate Transparency (CT), các nhà nghiên cứu đã xác định được ít nhất 12 chứng chỉ được cấp trong khoảng thời gian từ ngày 22 đến 27 tháng 9 cho các tên miền Google và YouTube. Các chứng chỉ này bao gồm các tên miền như google.com.gh, google.sl và google.as. Kẻ tấn công đã lợi dụng việc thay đổi các bản ghi DNS có thẩm quyền (authoritative DNS records) để đánh lừa các CA rằng chúng có quyền kiểm soát tên miền.
Các chứng chỉ này đều là loại Domain-Validated (DV), được cấp sau khi CA xác nhận quyền kiểm soát tên miền thông qua các phương thức như thêm bản ghi DNS. Dưới đây là bảng chi tiết các chứng chỉ đã bị thu hồi:
| # | Tên miền trên chứng chỉ | Nhà phát hành (CA) | Ngày ghi nhận | Ngày thu hồi |
|---|---|---|---|---|
| 1 | *.youtube.com.gh, youtube.com.gh | Let's Encrypt | 22/09 | 26/09 |
| 2 | *.google.com.gh, google.com.gh | Let's Encrypt | 22/09 | 26/09 |
| 3 | *.google.sl, google.sl | Let's Encrypt | 25/09 | 01/10 |
| 4 | google.sl, www.google.sl | Let's Encrypt | 25/09 | 01/10 |
| 5 | google.com.sl, www.google.com.sl | ZeroSSL | 25/09 | 26/09 |
| 6 | *.google.com.sl, google.com.sl | Let's Encrypt | 25/09 | 01/10 |
| 7 | www.youtube.sl, youtube.sl | Let's Encrypt | 25/09 | 01/10 |
| 8 | *.youtube.sl, youtube.sl | Let's Encrypt | 25/09 | 01/10 |
| 9 | google.as, www.google.as | Let's Encrypt | 27/09 | 01/10 |
| 10 | *.google.as, google.as | Let's Encrypt | 27/09 | 01/10 |
| 11 | google.as, www.google.as | Let's Encrypt | 27/09 | 01/10 |
| 12 | *.youtube.as, youtube.as | Let's Encrypt | 27/09 | 01/10 |
Hướng dẫn phòng thủ và giảm thiểu rủi ro
Để ngăn chặn các cuộc tấn công tương tự trong tương lai, các quản trị viên hệ thống và chủ sở hữu tên miền cần thực hiện các biện pháp hardening nghiêm ngặt. Google khuyến nghị ba bước hành động chính để bảo vệ hạ tầng DNS và chứng chỉ số.
- Giám sát CT Logs: Thường xuyên theo dõi các nhật ký Certificate Transparency cho tất cả các tên miền sở hữu. Các dịch vụ giám sát CT sẽ gửi cảnh báo ngay lập tức khi có bất kỳ chứng chỉ nào được cấp cho tên miền của bạn.
- Triển khai bản ghi CAA nghiêm ngặt: Xuất bản bản ghi DNS CAA (Certificate Authority Authorization) để chỉ định rõ ràng các CA nào được phép cấp chứng chỉ cho tên miền. Điều này ngăn chặn các CA không được ủy quyền cấp chứng chỉ ngay cả khi kẻ tấn công có quyền kiểm soát DNS tạm thời.
- Báo cáo sự cố chứng chỉ: Nếu phát hiện chứng chỉ không được yêu cầu, hãy gửi báo cáo Certificate Problem Report tới CA phát hành. Theo các yêu cầu cơ bản (Baseline Requirements), CA bắt buộc phải điều tra và phản hồi trong vòng 24 giờ.
⚠️ Cảnh báo quan trọng: Việc sử dụng bản ghi CAA không phải là giải pháp tuyệt đối. Nếu kẻ tấn công chiếm quyền điều khiển DNS hoàn toàn, chúng có thể xóa hoặc sửa đổi bản ghi CAA. Do đó, việc kết hợp với các biện pháp bảo mật DNS khác như DNSSEC là vô cùng cần thiết để đảm bảo tính toàn vẹn của các bản ghi.
Danh sách chỉ số IOCs (SHA-256 Fingerprints)
Dưới đây là danh sách các mã băm SHA-256 của các chứng chỉ bị ảnh hưởng để phục vụ công tác săn tìm mối đe dọa (Threat Hunting):
0357032e1214ae11d7da8e00f6b89fb7694e240b17d05f2f47feaf43e96aa7d8 8886ca2b71501a6729f1ae868bd7d7b9b53c5cb6b5c7d851d041db4d6206945d 986d36b1c68c3e800596c4680dd6c67c42118955e08b472f641793c59dcd347b 2e1f6d7f24650b0720636efe48f2ccf59704ee6f11ffa52b5a4c4afcc474fe91 e1667fe4e4ea98427960ea2eda7c53af1246ec58ac22282a6877d394a0957065 e1e4fd74f673f1df9c039ae6424b36868a0475a043abea2dedd1f6f12a365ebf 5b7c491c8784eb438b1634981f1ea6333d3557431268233c2a7a92173ca17122 a10d3b5dbc142d040e6ae772ab41dc44b0e94659237709d1241fdefdd36f7b35 491f453d208bbb7923626c208df93c95fdfae3b78b738b996c8dafda9d00619a 798079c762496d26ce99d3a9113cb24715e31ec8a69a6cdcffa70f5001e19df0 607afd2745b84c4332e028262937be35f25316aadf584340269d23a3dbcd37ef b7ea8c77695cf9791a9d45f17c33ebb9bd5f68d4c96df6f56136dc6a834576d2Các nhà nghiên cứu bảo mật nhấn mạnh rằng, mặc dù Google đã thực hiện các biện pháp khắc phục nhanh chóng, nhưng sự cố này là lời cảnh báo cho các tổ chức về tầm quan trọng của việc quản lý DNS và giám sát chứng chỉ số. Việc tuân thủ các tiêu chuẩn của CA/Browser Forum về thời gian tái sử dụng xác thực tên miền cũng sẽ giúp giảm thiểu đáng kể các rủi ro liên quan đến việc lạm dụng chứng chỉ trong tương lai.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan



