
Phân tích chiến dịch mã độc chuỗi cung ứng npm: Overlord RAT và Stealer
Các nhà nghiên cứu bảo mật đã phát hiện chiến dịch mã độc chuỗi cung ứng npm nhắm vào hệ thống Windows, phát tán Overlord RAT và các công cụ đánh cắp thông tin.

- Chiến dịch MALFEX đã phát tán mã độc thông qua 8 gói npm độc hại với hơn 40.000 lượt tải xuống.
- Mã độc bao gồm Overlord RAT (Go-based) và các trình đánh cắp dữ liệu (stealer) nhắm vào Discord, trình duyệt và ví tiền điện tử.
- Kẻ tấn công sử dụng các kỹ thuật lifecycle hooks trong npm để thực thi mã độc trên hệ thống nạn nhân.
- Chiến dịch có sự liên quan đến các lỗ hổng WordPress (CVE-2026-63030, CVE-2026-60137) và các kỹ thuật tấn công trên macOS.
Các chuyên gia an ninh mạng vừa công bố chi tiết về một chiến dịch tấn công chuỗi cung ứng (supply chain attack) kéo dài trên nền tảng npm, tập trung vào việc phát tán các công cụ đánh cắp thông tin (information stealers) và mã độc truy cập từ xa (RAT) tới các máy chủ bị xâm nhập. Chiến dịch này được định danh là MALFEX bởi các đơn vị nghiên cứu CloudSEK và Checkmarx.
Hoạt động này được đánh giá là công việc của một cá nhân duy nhất, người đã xuất bản 12 gói phần mềm kể từ tháng 8 năm 2023, trong đó 8 gói đã được xác định là chứa mã độc. Cuộc tấn công được thiết kế để lây nhiễm vào các hệ thống Windows thông qua ba con đường riêng biệt:
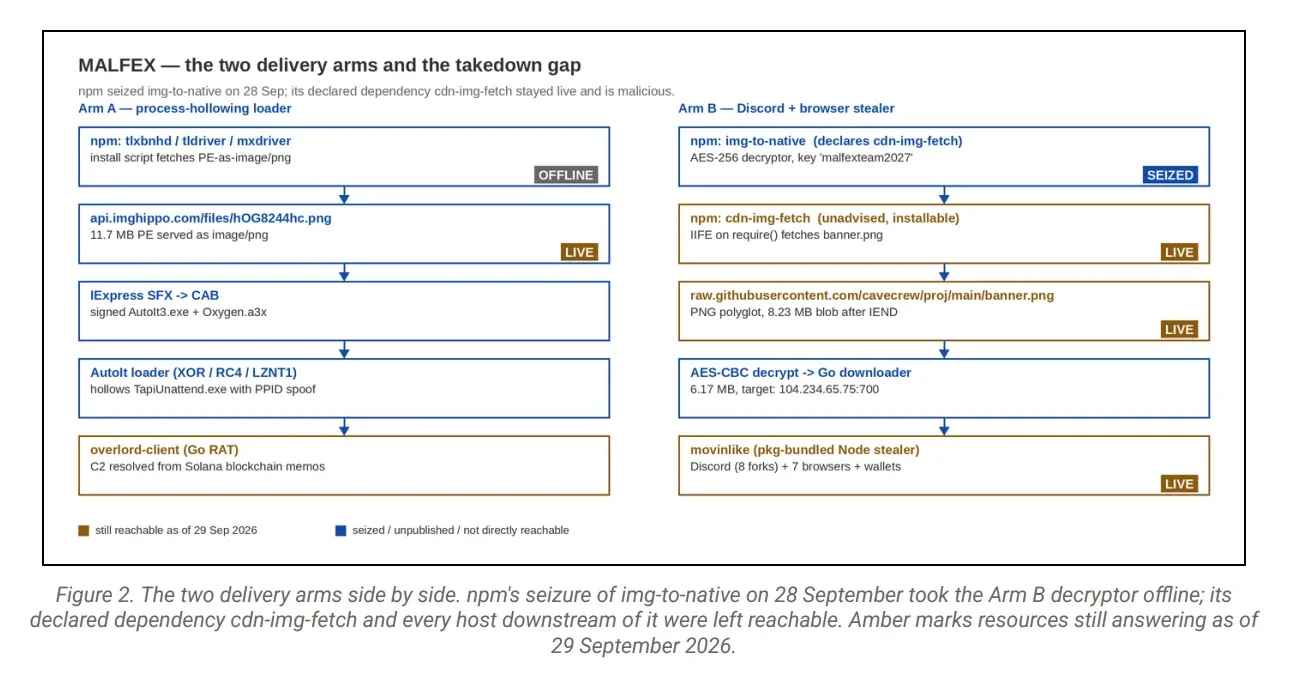
- Loader cho Overlord: Một RAT mã nguồn mở viết bằng ngôn ngữ Go, sử dụng các giao dịch Solana để trích xuất địa chỉ máy chủ điều khiển (C2).
- Chuỗi lây nhiễm movinlike: Một trình đánh cắp dữ liệu Node.js nhắm vào Discord, trình duyệt web, Telegram và các ví tiền điện tử.
- Trình tải xuống (Downloader): Các script thực thi việc tải và cài đặt payload độc hại từ xa.
Danh sách các gói npm độc hại
Dưới đây là danh sách các gói npm đã được xác định là chứa mã độc trong chiến dịch này. Tổng cộng, các gói này đã ghi nhận 40.767 lượt tải xuống, trong đó gói function-flag chiếm tỷ trọng lớn nhất với 37.419 lượt.
| Tên gói npm | Trạng thái | Mô tả tác động |
|---|---|---|
| tlxbnhd | Đã gỡ bỏ | Loader cho Overlord RAT |
| tldriver | Đã gỡ bỏ | Loader cho Overlord RAT |
| mxdriver | Đã gỡ bỏ | Loader cho Overlord RAT |
| img-to-native | Đã gỡ bỏ | Downloader cho Go executable |
| native-runner | Đã gỡ bỏ | Downloader cho Go executable |
| function-flag | Đang hoạt động | Payload chính, chứa postinstall hook |
| function-color | Đang hoạt động | Phụ thuộc vào function-flag |
| cdn-img-fetch | Đang hoạt động | Hỗ trợ truy xuất payload |
Gói function-flag được xuất bản lần đầu vào tháng 7 năm 2024 và phiên bản mới nhất được phát hành vào ngày 4 tháng 8 năm 2025. Mô tả dự án trên npm chứa một thông điệp bằng tiếng Bồ Đào Nha, khẳng định dự án được tạo ra bởi "đội ngũ Malfex" với chủ sở hữu là "Murizada".
Cơ chế kỹ thuật và thực thi mã độc
Các gói như tlxbnhd, tldriver và mxdriver hoạt động như các loader cho Overlord RAT. Mã độc được kích hoạt thông qua các lifecycle hooks của npm, cho phép tải xuống và thực thi tệp thực thi (executable) trên Windows. Một nhóm khác bao gồm img-to-native yêu cầu cdn-img-fetch để truy xuất và thực thi tệp Go, từ đó tải xuống trình đánh cắp dữ liệu Node.js.
Đặc biệt, function-flag sử dụng một postinstall hook để chạy payload JavaScript, tải xuống mã độc từ các máy chủ từ xa. Mỗi phiên bản của gói này phục vụ một payload từ các vị trí khác nhau. Gói function-color không chứa payload trực tiếp mà liệt kê function-flag như một phụ thuộc (dependency) để thực thi chuỗi tấn công.
Theo các nhà nghiên cứu tại Checkmarx, trong phiên bản 1.7.3, script postinstall thực thi example.js, gọi hàm ASCII art của gói với font "Bloody". Giá trị font này kích hoạt một tiến trình ẩn để tải node.exe từ cdnzona.discloud.app (một dịch vụ lưu trữ ứng dụng tại Brazil), lưu vào %APPDATA%\node.exe và thực thi với cửa sổ ẩn.
Mối liên hệ với các chiến dịch khác
Overlord RAT cũng đã được quan sát trong hai chiến dịch khác kể từ tháng 7 năm 2026, bao gồm việc khai thác các lỗ hổng WordPress (CVE-2026-63030 và CVE-2026-60137, còn được gọi là wp2shell) và một chiến dịch trên macOS sử dụng trình cài đặt Zoom giả mạo. Chiến dịch Zoom giả mạo này có sự tương đồng về chiến thuật với nhóm đe dọa UNK_DeadDrop.
Các nhà nghiên cứu tại CloudSEK lưu ý rằng kẻ tấn công sử dụng tiếng Bồ Đào Nha, các commit git ở múi giờ -0300 và các thông tin định danh gợi ý nguồn gốc từ Brazil. Tuy nhiên, đây chỉ là thông tin về không gian ngôn ngữ của kẻ tấn công, trong khi việc phân phối qua npm và Discord là toàn cầu, và mục tiêu của giai đoạn hai mang tính cơ hội (opportunistic).
Để biết thêm thông tin chi tiết về các kỹ thuật phòng thủ, bạn đọc có thể tham khảo tài liệu từ MITRE ATT&CK về các kỹ thuật tấn công chuỗi cung ứng phần mềm.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan



