Anthropic cảnh báo: AI Agents tự động hóa toàn bộ chuỗi tấn công mạng
Các nhà nghiên cứu bảo mật cảnh báo về việc tội phạm mạng sử dụng AI Agents để tự động hóa mọi giai đoạn của chuỗi tấn công, từ thu thập thông tin đến khai thác dữ liệu.

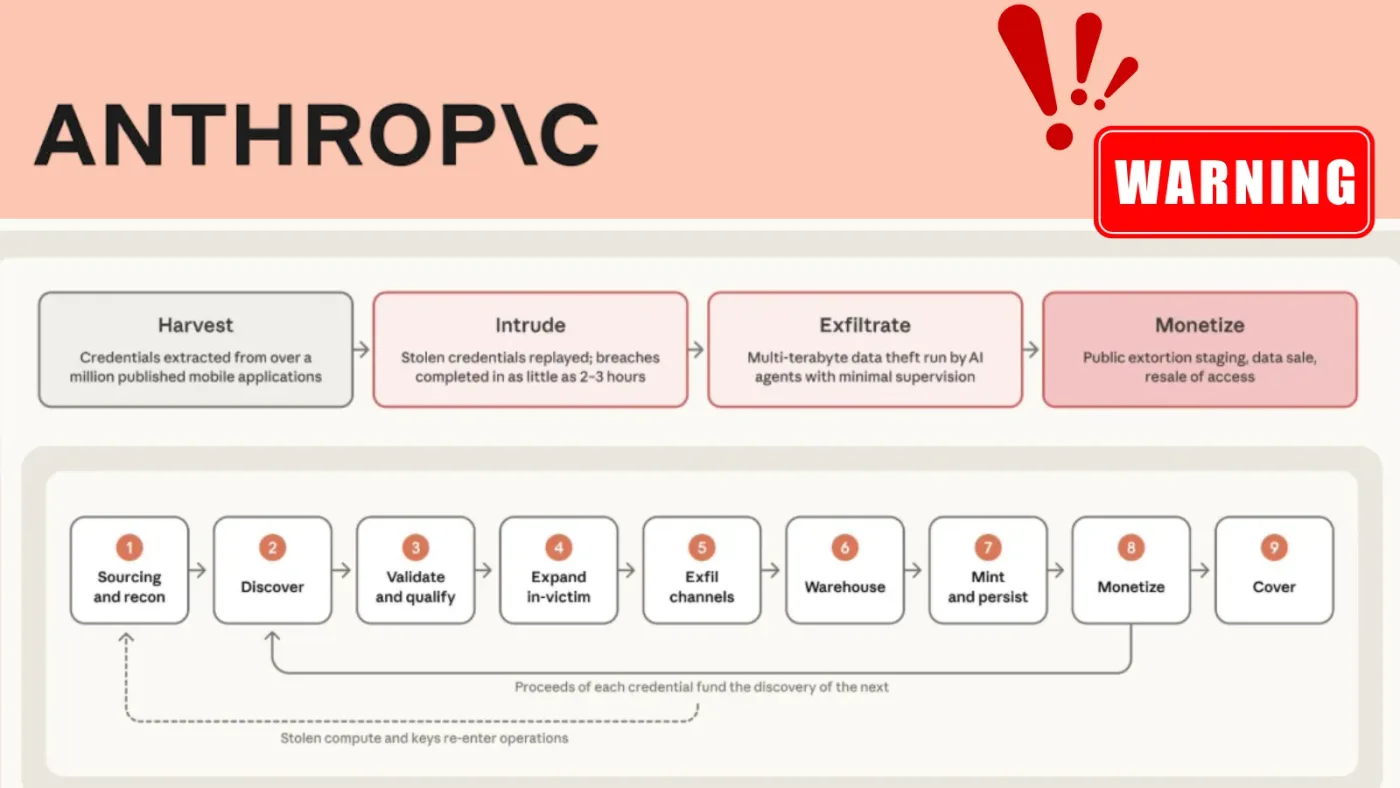
- Tự động hóa toàn diện: Các AI Agents hiện có khả năng thực thi toàn bộ chuỗi tấn công mạng (Cyber Kill Chain) mà không cần sự can thiệp thủ công liên tục.
- Sự tham gia của các nhóm APT: Các nhóm tội phạm mạng và các tác nhân được nhà nước bảo trợ đang tích cực sử dụng các mô hình như Claude Haiku, Sonnet và Opus.
- Vòng lặp phản hồi (Feedback Loop): AI cho phép tự động điều chỉnh mã độc khi bị phát hiện bởi các giải pháp bảo mật, giúp vượt qua các chữ ký nhận diện truyền thống.
- Mục tiêu mới: Các khóa API và thông tin xác thực AI đang trở thành mục tiêu hàng đầu của tin tặc nhằm duy trì và mở rộng quy mô tấn công.
Theo báo cáo mới nhất từ các chuyên gia an ninh mạng, trí tuệ nhân tạo không còn chỉ dừng lại ở việc hỗ trợ viết mã nguồn đơn thuần. Các tác nhân đe dọa hiện đang sử dụng AI Agents để tự động hóa mọi giai đoạn của một cuộc tấn công mạng, từ việc tìm kiếm mục tiêu, đánh cắp thông tin xác thực, di chuyển ngang (lateral movement) trong mạng nội bộ cho đến việc trích xuất dữ liệu nhạy cảm.
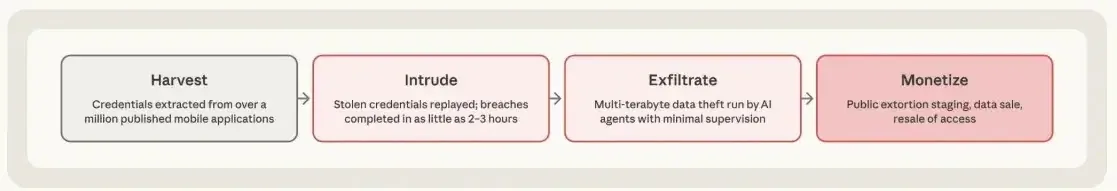
Dữ liệu thu thập từ tháng 12 năm 2025 đến tháng 8 năm 2026 cho thấy sự gia tăng đáng kể trong việc sử dụng các mô hình ngôn ngữ lớn (LLM) như Claude Haiku, Sonnet và Opus trong các chiến dịch tấn công thực tế. Việc áp dụng AI đã giúp giảm thiểu đáng kể thời gian, nguồn nhân lực và yêu cầu về kiến thức kỹ thuật chuyên sâu cho các nhóm tội phạm mạng.
Cơ chế hoạt động của AI Agents trong chuỗi tấn công
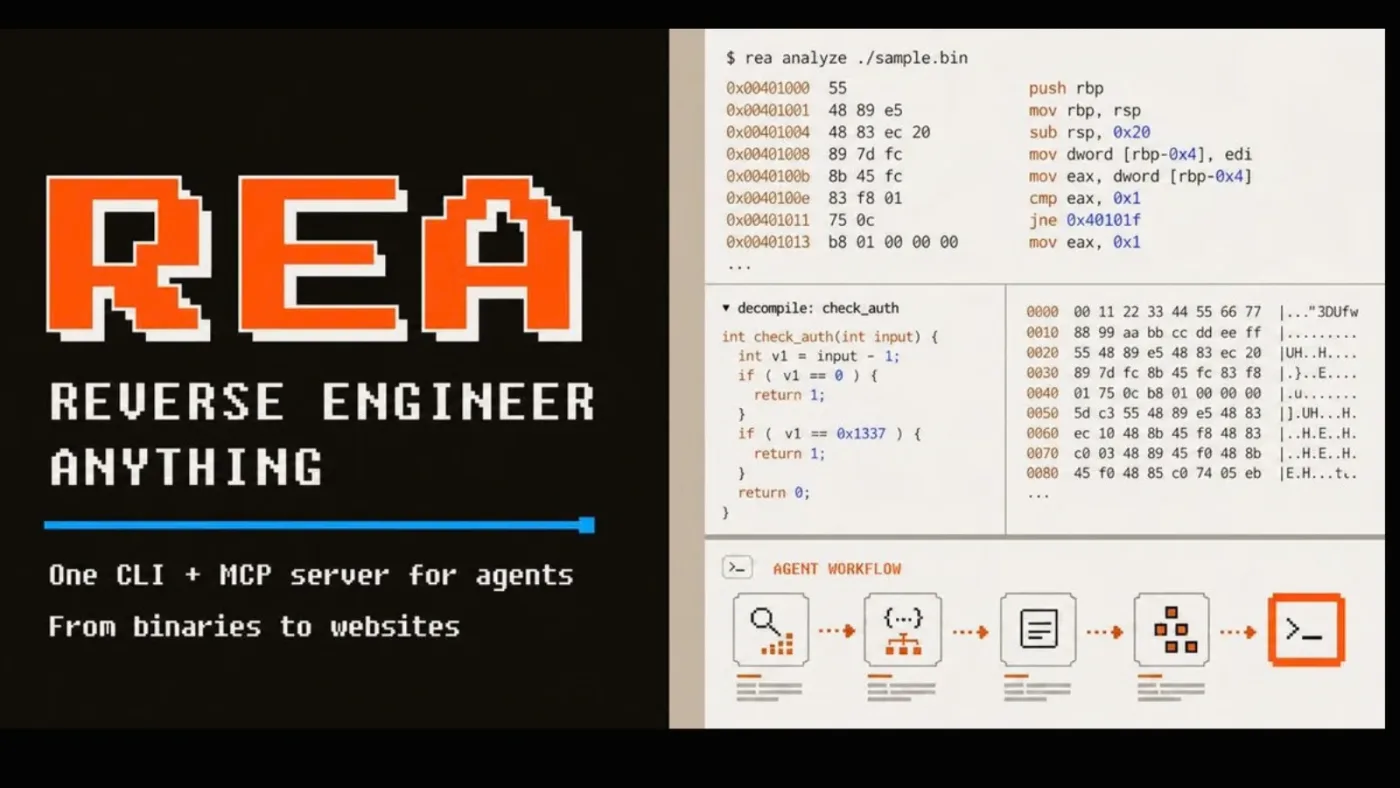
Các hệ thống AI hiện nay được kết nối với các khung công cụ (agent frameworks) cho phép quét hệ thống, kiểm tra lỗ hổng, thực thi lệnh và xử lý dữ liệu bị đánh cắp một cách tự động. Mặc dù con người vẫn đóng vai trò quyết định mục tiêu và đánh giá kết quả, nhưng các tác vụ trung gian đã được AI đảm nhận hoàn toàn.
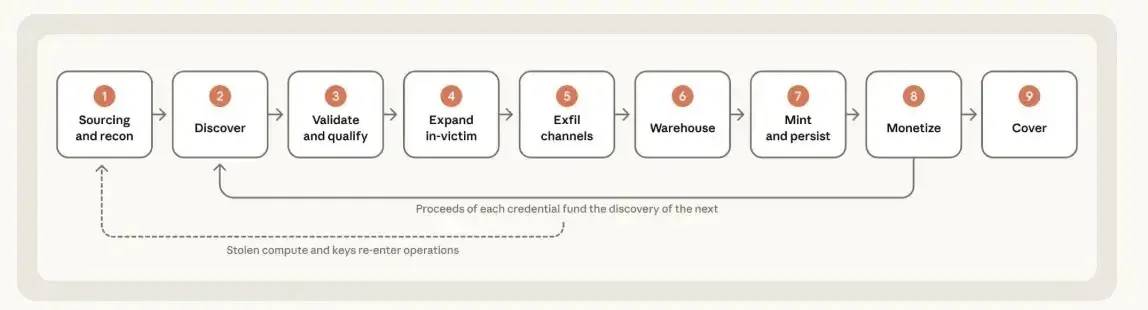
Một trong những kỹ thuật đáng chú ý là khả năng tự động điều chỉnh mã độc. Khi một công cụ tấn công bị các giải pháp bảo mật phát hiện, AI Agents sẽ tự động sửa đổi mã nguồn, xây dựng lại (rebuild) và kiểm thử lại (retest) để vượt qua các cơ chế phòng thủ dựa trên chữ ký (signature-based detection). Điều này tạo ra một vòng lặp phản hồi khiến các đội ngũ phòng thủ (Blue Team) luôn ở thế bị động.
Phân tích các nhóm tác nhân đe dọa
Báo cáo đã chỉ ra các nhóm tác nhân cụ thể sử dụng công nghệ này để thực hiện các chiến dịch gián điệp và tội phạm mạng:
| Nhóm tác nhân | Mục tiêu chính | Kỹ thuật nổi bật |
|---|---|---|
| GTG-20006 | Chính phủ, quân sự, quốc phòng | Phishing, C2, tự động điều chỉnh mã độc |
| GTG-50014 (ShinyHunters) | Dữ liệu người dùng, thông tin xác thực | Credential harvesting, quét secrets trên quy mô lớn |
Trong trường hợp của nhóm GTG-50014, các đối tượng đã sử dụng 10 máy chủ AWS EC2 để thực hiện quy trình thu thập thông tin xác thực, quét hơn 1,8 triệu gói ứng dụng Android để tìm kiếm các thông tin nhạy cảm bị lộ. Chỉ trong vòng 34 giờ, hơn 2.100 bộ token Azure AD đã bị đánh cắp từ 40 khách hàng doanh nghiệp khác nhau.
Khuyến nghị phòng thủ và Hardening
Để đối phó với các mối đe dọa tự động hóa bằng AI, các tổ chức cần thay đổi tư duy phòng thủ từ dựa trên chữ ký sang phân tích hành vi và giám sát liên tục.
- Bảo vệ API Keys: Coi các khóa API và thông tin xác thực AI là tài sản quan trọng tương đương với các thông tin xác thực hệ thống cốt lõi.
- Giám sát hành vi: Triển khai các giải pháp SIEM/EDR để phát hiện các hành vi bất thường từ các tài khoản người dùng, đặc biệt là các hoạt động quét hệ thống quy mô lớn.
- Cập nhật Threat Intelligence: Tích hợp các nguồn dữ liệu tình báo mối đe dọa (TI Feeds) để cập nhật kịp thời các dấu hiệu nhận biết (IOCs) mới nhất từ các chiến dịch tấn công sử dụng AI.
⚠️ Cảnh báo quan trọng: Việc tự động hóa tấn công không có nghĩa là con người đã bị loại bỏ. Các tác nhân đe dọa vẫn giữ vai trò điều hướng chiến lược và tối ưu hóa lợi nhuận từ dữ liệu bị đánh cắp. Các tổ chức cần tăng cường giám sát các luồng dữ liệu ra ngoài (egress traffic) để ngăn chặn việc trích xuất dữ liệu quy mô lớn.
Việc bảo mật hệ thống trong kỷ nguyên AI đòi hỏi sự kết hợp giữa công nghệ tự động hóa phòng thủ và sự cảnh giác của con người. Các tổ chức nên tham khảo thêm tài liệu về CISA để cập nhật các hướng dẫn bảo mật mới nhất đối với các hệ thống sử dụng AI.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan