Nhóm tin tặc DarkBlinders tấn công hệ thống đám mây chính phủ, đánh cắp dữ liệu nhạy cảm
Nhóm tin tặc DarkBlinders có liên hệ với Iran đã thực hiện chiến dịch tấn công vào hệ thống đám mây tại Iraq, đánh cắp hơn 1GB dữ liệu và nhắm mục tiêu vào các cá nhân cấp cao.

- Chiến dịch tấn công: Nhóm tin tặc DarkBlinders đã xâm nhập thành công vào hệ thống đám mây của chính phủ tại khu vực Kurdistan, Iraq.
- Quy mô thiệt hại: Hơn 1GB dữ liệu nhạy cảm đã bị đánh cắp trong chiến dịch kéo dài từ tháng 8 đến tháng 10 năm 2026.
- Kỹ thuật tinh vi: Sử dụng các trang web giả mạo Outlook Web App và ứng dụng họp trực tuyến StarkMeet để phát tán mã độc backdoor.
- Mối liên hệ: Các nhà nghiên cứu bảo mật nhận định nhóm này có liên quan đến các cụm tấn công UNC5795, Dust Specter và có khả năng là phân nhánh của APT34.
Các nhà nghiên cứu bảo mật vừa công bố báo cáo chi tiết về chiến dịch tấn công mạng tinh vi do nhóm DarkBlinders thực hiện. Nhóm này đã nhắm mục tiêu vào các cơ sở hạ tầng trọng yếu tại Iraq, bao gồm cả hệ thống đám mây chính phủ, đồng thời mở rộng phạm vi tấn công sang các cá nhân làm việc trong lĩnh vực an ninh tại Israel. Đây là sự tiếp nối của các chiến dịch trước đó như Blinder Tunnel, cho thấy sự thay đổi liên tục trong bộ công cụ và phương thức vận hành của nhóm.
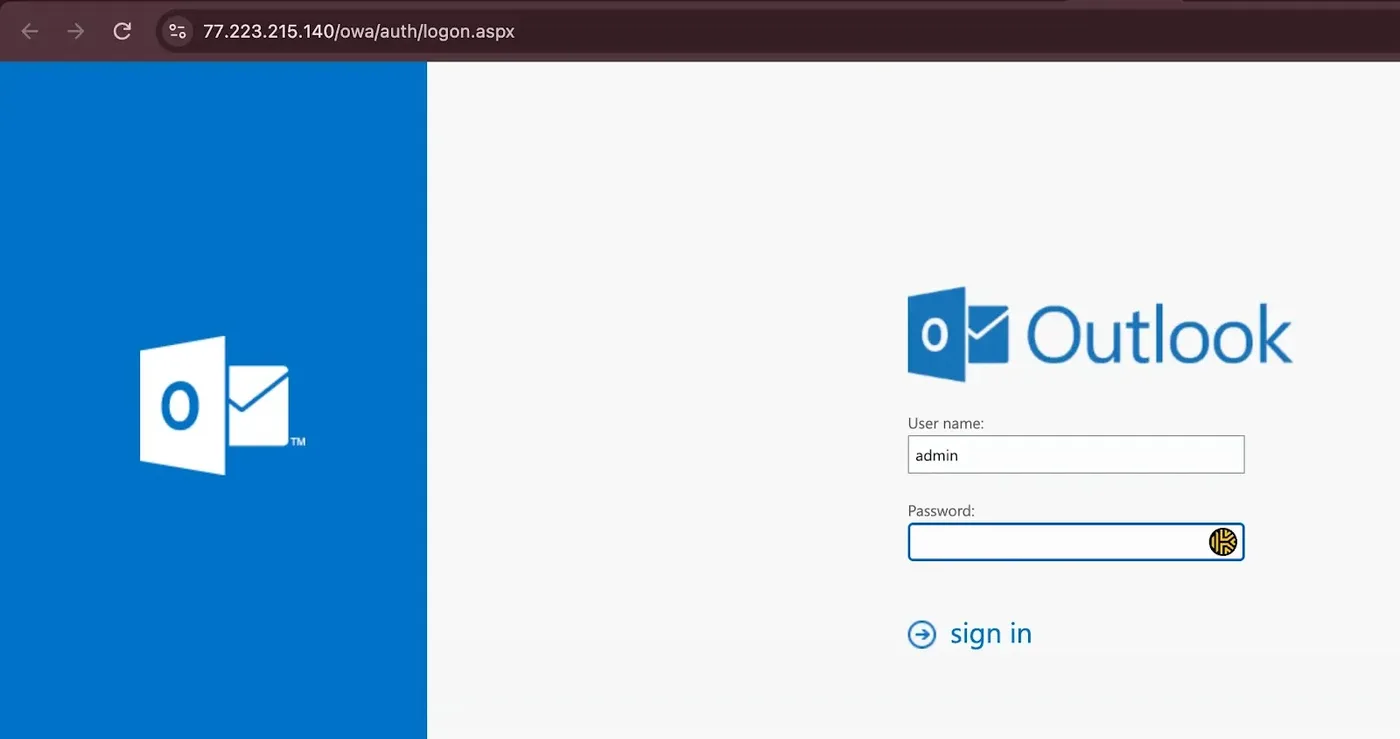
Chiến dịch bắt đầu bằng việc triển khai các trang đăng nhập giả mạo, sao chép giao diện của Outlook Web App nhằm đánh lừa người dùng từ các tổ chức như Bộ Ngoại giao Kuwait và Ban Thư ký Hội đồng Hợp tác vùng Vịnh. Kỹ thuật này tập trung vào việc thu thập thông tin xác thực (username/password) để truy cập trái phép vào email, danh bạ và các dịch vụ đám mây liên kết mà không kích hoạt cảnh báo từ các giải pháp bảo mật truyền thống.
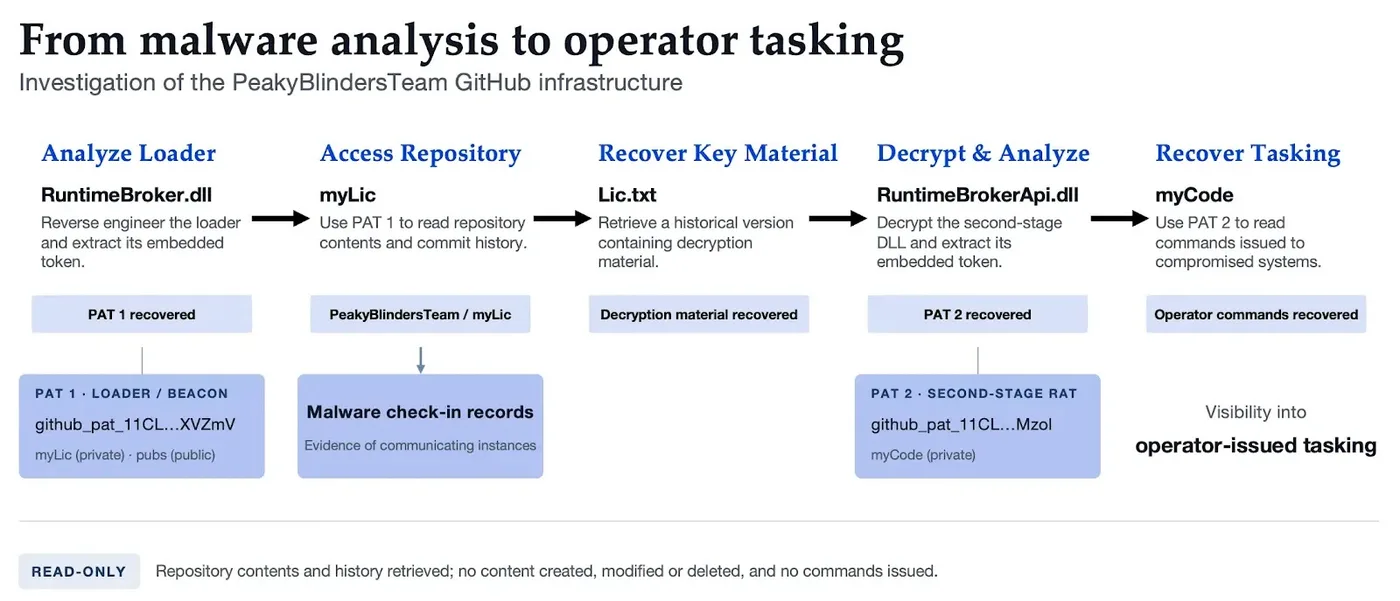
Bên cạnh đó, nhóm tin tặc còn sử dụng ứng dụng họp trực tuyến giả mạo có tên là StarkMeet. Khi người dùng cài đặt, ứng dụng này hiển thị giao diện họp giả nhưng thực chất là một vỏ bọc để cài đặt các tệp tin độc hại vào hệ thống. Ngay cả khi người dùng gỡ bỏ StarkMeet, các tệp tin ẩn vẫn tiếp tục duy trì hoạt động, gửi thông tin chi tiết về máy tính nạn nhân lên kho lưu trữ GitHub để kẻ tấn công kiểm soát.
Phân tích kỹ thuật và cơ chế backdoor
Mã độc được sử dụng trong chiến dịch này có khả năng thực thi các lệnh PowerShell trực tiếp trong tiến trình của chính nó, giúp tránh việc khởi chạy powershell.exe và giảm thiểu khả năng bị phát hiện bởi các công cụ EDR. Ngoài ra, mã độc còn có khả năng tải lên và tải xuống tệp tin, cho phép kẻ tấn công trích xuất dữ liệu từ hệ thống bị nhiễm.
Trong trường hợp tài khoản GitHub bị khóa, mã độc được thiết kế để đọc các bình luận ẩn trong kho lưu trữ công khai vscode của Microsoft nhằm tìm kiếm cấu hình mới cho máy chủ C2. Điều này cho thấy sự chuẩn bị kỹ lưỡng và khả năng duy trì kết nối bền bỉ của nhóm tin tặc.
Bảng chỉ số IOCs (Indicators of Compromise)
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Domain | gcc-sg[.]cloud, gcc-sg[.]online | Lừa đảo qua webmail GCC |
| Domain | mfakuwait[.]org, mfakuwait[.]online | Lừa đảo Bộ Ngoại giao Kuwait |
| Domain | starkmeet[.]com, stark-meet[.]com | Phát tán mã độc StarkMeet |
| IP | 194.62.249[.]114 | Máy chủ điều khiển trực tiếp |
| SHA-256 | 824b36b9af74655a2c53b73959c144028b1f8ccc7c45ef17455d020b74cd0a51 | Tệp thực thi StarkMeet |
Để phòng ngừa các cuộc tấn công tương tự, các chuyên gia khuyến nghị đội ngũ SOC cần giám sát chặt chẽ các lưu lượng truy cập GitHub bất thường, đặc biệt là các kết nối không phục vụ mục đích phát triển phần mềm. Đồng thời, cần thiết lập quy tắc chặn các tên miền và tài khoản đã được xác định trong danh sách IOCs, thay vì chặn toàn bộ dịch vụ nền tảng như GitHub hay Cloudflare.
⚠️ Cảnh báo quan trọng: Các địa chỉ IP và tên miền được liệt kê đã được làm mờ (defanged) để ngăn chặn việc truy cập nhầm. Chỉ nên sử dụng các chỉ số này trong môi trường phân tích an ninh mạng cô lập như MISP hoặc SIEM để thực hiện săn tìm mối đe dọa (Threat Hunting).
Việc theo dõi các hành vi bất thường như PowerShell chạy trong các tiến trình lạ hoặc các trang đăng nhập giả mạo các tổ chức khu vực là chìa khóa để phát hiện sớm các chiến dịch gián điệp mạng. Các tổ chức nên tăng cường chính sách xác thực đa yếu tố (MFA) để giảm thiểu rủi ro từ các cuộc tấn công đánh cắp thông tin xác thực.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan