APT29 Biến các trang web uy tín thành bẫy tấn công thiết bị di động
Nhóm tin tặc APT29 đang thực hiện chiến dịch tấn công tinh vi bằng cách chèn mã độc vào các trang web hợp pháp để khai thác lỗ hổng trên iPhone và Android.

- Chiến dịch Watering Hole: Nhóm APT29 (Midnight Blizzard) đang lợi dụng các trang web uy tín để phát tán mã độc nhắm vào người dùng di động.
- Cơ chế khai thác: Sử dụng các chuỗi khai thác (exploit chains) dựa trên các lỗ hổng đã được công bố để đánh cắp dữ liệu nhạy cảm như cookie, mật khẩu và thông tin cá nhân.
- Phạm vi ảnh hưởng: Các thiết bị iOS và Android chưa được cập nhật bản vá mới nhất là mục tiêu chính của chiến dịch này.
- Khuyến nghị: Người dùng cần cập nhật hệ điều hành và trình duyệt ngay lập tức để ngăn chặn các cuộc tấn công khai thác lỗ hổng cũ.
Các nhà nghiên cứu bảo mật vừa phát hiện một chiến dịch tấn công mạng tinh vi do nhóm APT29 (còn được biết đến với tên gọi Midnight Blizzard hoặc Cozy Bear) thực hiện. Nhóm này đã chuyển hướng sang việc biến các trang web uy tín thành các bẫy kỹ thuật số nhằm xâm nhập vào thiết bị iPhone và Android của người dùng. Chiến dịch này được ghi nhận từ giữa tháng 10 năm 2026, nhắm vào các mục tiêu tại Mỹ, Ukraine, Cộng hòa Séc và Bulgaria.
Cơ chế tấn công và các phương thức xâm nhập
Nhóm APT29 sử dụng ba con đường chính để phát tán mã độc. Đầu tiên là việc chèn mã JavaScript trực tiếp vào các trang web bị chiếm quyền điều khiển. Thứ hai là tạo ra các trang web giả mạo (lookalike sites) sao chép giao diện của các trang web thật. Cuối cùng là tấn công vào các dịch vụ bên thứ ba, điển hình là dịch vụ phân tích web Plerdy tại Ukraine.
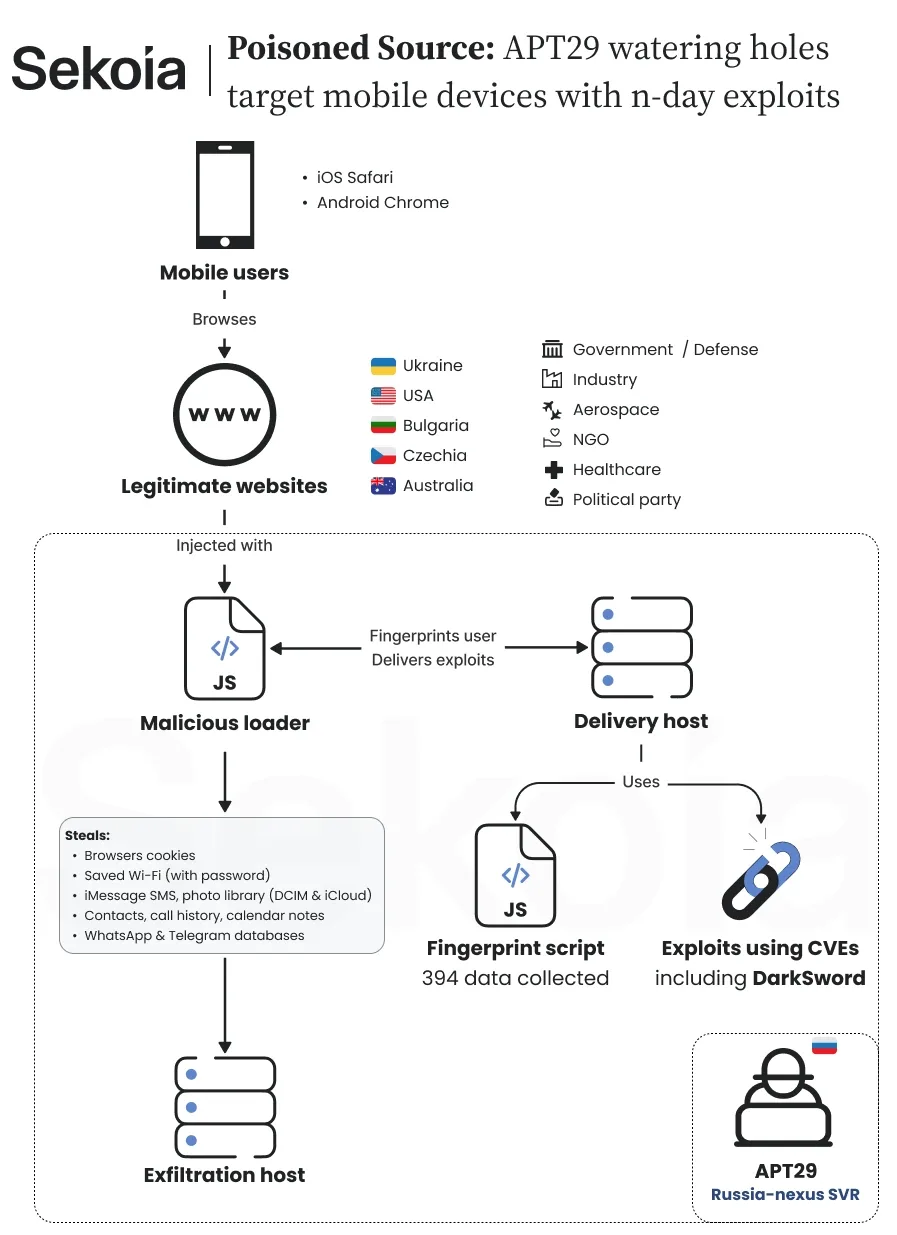
Khi người dùng truy cập vào các trang web bị ảnh hưởng, một đoạn mã script sẽ tự động kiểm tra thiết bị của nạn nhân. Nếu thiết bị đáp ứng các tiêu chí (chưa được cập nhật bản vá), mã độc sẽ được tải xuống và thực thi. Đáng chú ý, các lỗ hổng được sử dụng trong chiến dịch này đều là những lỗ hổng đã có bản vá, điều này khẳng định tầm quan trọng của việc duy trì cập nhật phần mềm thường xuyên.
Phân tích các chuỗi khai thác (Exploit Chains)
Các nhà nghiên cứu đã xác định được ba lớp khai thác chính, được phân loại từ A đến C, nhắm vào các nền tảng khác nhau với mức độ xâm nhập khác nhau.
| Loại | Mục tiêu | Mã CVE liên quan | Tác động |
|---|---|---|---|
| Class A | iOS 16.7 | CVE-2025-43529, CVE-2024-27834 | Đánh cắp cookie phiên làm việc |
| Class B | iOS 18.5 | CVE-2025-43529, CVE-2026-20700, CVE-2025-14174, CVE-2025-43510, CVE-2025-43520 | Đánh cắp tin nhắn, dữ liệu WhatsApp, Telegram, Keychain |
| Class C | Android (Chrome 139-145) | CVE-2026-3910, CVE-2025-27038 | Đánh cắp cookie, lịch sử duyệt web, Wi-Fi settings |
Chuỗi Class B được đánh giá là nguy hiểm nhất, sử dụng bộ công cụ DarkSword để chiếm quyền truy cập sâu vào hệ thống tệp tin của thiết bị iOS. Trong khi đó, Class C nhắm vào trình duyệt Chrome trên Android, sử dụng lỗ hổng trong driver đồ họa Adreno để thực thi mã độc AndroSnitch.
Chỉ số nhận diện mối đe dọa (IOCs)
Để hỗ trợ các đội ngũ SOC trong việc săn tìm mối đe dọa (Threat Hunting), dưới đây là danh sách các chỉ số IOCs quan trọng đã được ghi nhận từ chiến dịch này.
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Domain | static.flux-telemetry[.]com | Máy chủ phân phối mã độc |
| Domain | ad.starx-net[.]com | Máy chủ exfiltration (đánh cắp dữ liệu) |
| Hash (SHA-256) | a7d2493df00565c21587b0cad2a9fe7ca1e5590acf796da6e499be0ffde44cc3 | Class-A-Stage1 |
| Hash (SHA-256) | 387a7fb768db1350a9788d9704e7a72abe07152734e0ff026af72b417e36268c | AndroSnitch Payload |
⚠️ Cảnh báo quan trọng: Các địa chỉ IP và tên miền trên đã được làm mờ (defanged) để tránh truy cập nhầm. Chỉ thực hiện giải mã (re-fang) trong môi trường phân tích cô lập hoặc các nền tảng Threat Intelligence chuyên dụng như MISP hoặc SIEM.
Hướng dẫn phòng thủ và giảm thiểu rủi ro
Để bảo vệ hệ thống và người dùng trước các cuộc tấn công này, các tổ chức và cá nhân cần thực hiện các biện pháp hardening sau:
- Cập nhật phần mềm: Đảm bảo tất cả thiết bị iOS và trình duyệt Chrome luôn chạy phiên bản mới nhất để vá các lỗ hổng CVE-2025-43529, CVE-2026-20700 và các lỗ hổng liên quan.
- Giám sát lưu lượng mạng: Thiết lập quy tắc trên Firewall/IDS để chặn các kết nối đến các tên miền độc hại đã liệt kê trong bảng IOCs.
- Kiểm soát script bên thứ ba: Rà soát lại các dịch vụ phân tích web hoặc script bên thứ ba đang được nhúng trên website của tổ chức để tránh bị lợi dụng làm trung gian phát tán mã độc.
- Đào tạo nhận thức: Nâng cao cảnh giác cho người dùng về việc truy cập các trang web lạ hoặc các trang web có dấu hiệu bị thay đổi giao diện bất thường.
Chiến dịch này một lần nữa nhấn mạnh xu hướng các nhóm APT sử dụng lại các công cụ khai thác thương mại để thực hiện các chiến dịch gián điệp mạng nhanh chóng. Việc duy trì một quy trình quản lý bản vá nghiêm ngặt là hàng rào phòng thủ hiệu quả nhất hiện nay.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan