OpenAI phát hiện 948 lỗ hổng leo thang đặc quyền trong Linux Kernel
Hệ thống AI tự động của OpenAI đã xác định và chứng minh 948 lỗ hổng leo thang đặc quyền trong Linux Kernel, mở ra kỷ nguyên mới cho việc săn tìm lỗ hổng zero-day.

- Phát hiện đột phá: Hệ thống AI tự động của OpenAI đã xác định thành công 948 lỗ hổng leo thang đặc quyền (Privilege Escalation) trong nhân Linux chỉ trong một lần chạy thử nghiệm.
- Quy trình tự động hóa: Sử dụng các tác nhân AI chuyên biệt (Scout, Analyst, Triage, Exploit), hệ thống đã quét 2,8 triệu dòng mã nguồn và tái tạo thành công 1.724 lỗ hổng tiềm năng.
- Tác động thực tế: Các lỗ hổng này cho phép người dùng cục bộ chiếm quyền root, đặt ra yêu cầu cấp bách về việc cập nhật bản vá bảo mật cho các hệ thống Linux trên toàn cầu.
- Chi phí và hiệu quả: Với chi phí API khoảng 1,2 triệu USD, hiệu suất của AI vượt xa các chương trình tiền thưởng lỗi (bug bounty) truyền thống, ước tính giá trị khai thác lên tới hàng chục triệu USD.
Trong một bước tiến quan trọng về an ninh mạng, OpenAI vừa công bố kết quả từ đường ống nghiên cứu tự động (automated research pipeline) của mình, trong đó đã phát hiện và chứng minh 948 lỗ hổng leo thang đặc quyền riêng biệt trong Linux Kernel. Những lỗ hổng này có khả năng cho phép một người dùng cục bộ (local user) với đặc quyền thấp chiếm quyền điều khiển root trên hệ thống mục tiêu. Quá trình thử nghiệm diễn ra vào giữa tháng 10 năm 2026, sử dụng một mô hình an ninh mạng thế hệ mới.
Cơ chế vận hành của hệ thống AI săn tìm lỗ hổng
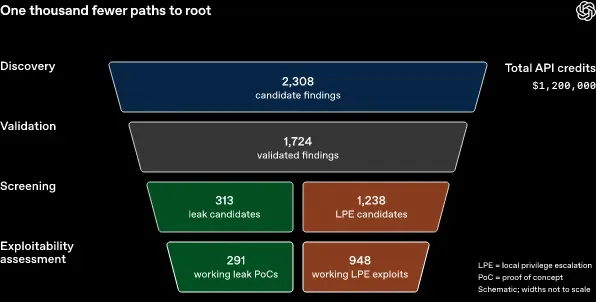
Hệ thống bắt đầu bằng việc quét nhân Linux để xác định các thành phần mà một người dùng có đặc quyền thấp có thể truy cập được. Các tác nhân "Scout" đã chọn lọc 5.034 mục tiêu kiểm định, tương đương khoảng 2,8 triệu dòng mã nguồn, chiếm khoảng 7% tổng dung lượng nhân. Sau đó, các tác nhân "Analyst" đã tạo ra 2.308 phát hiện tiềm năng chỉ trong vòng 12 giờ làm việc liên tục.
Một phát hiện chỉ được coi là lỗ hổng thực sự khi nó được chứng minh bằng mã khai thác (PoC). Các tác nhân "Triage" đã xây dựng mã PoC và thực thi chúng trong các máy ảo (VM) cô lập, được kích hoạt công cụ Kernel Address Sanitizer. Kết quả cho thấy trong vòng 30 giờ, 1.724 phát hiện (chiếm 74,7%) đã được tái tạo thành công. Chỉ có 3,1% kết quả là sai lệch do mô hình giả định các điều kiện không khả thi.
Kiểm thử khả năng vượt qua các lớp bảo vệ
Sau khi xác nhận lỗ hổng, các tác nhân "Exploit" tiếp tục kiểm tra khả năng vượt qua các cơ chế bảo vệ hiện đại trên hệ thống, bao gồm SMEP (Supervisor Mode Execution Prevention), SMAP (Supervisor Mode Access Prevention), KASLR (Kernel Address Space Layout Randomization) và HARDENED_USERCOPY. Kết quả thu được là 291 bằng chứng rò rỉ thông tin và 1.169 mã khai thác leo thang đặc quyền hoạt động ổn định.
Phân tích kết quả và giá trị thực tiễn
Sau quá trình phân tích biến thể, OpenAI đã xác định được 948 lỗ hổng duy nhất và tự động viết 948 bản vá tương ứng. Các nhà nghiên cứu con người đã thực hiện rà soát kỹ lưỡng trước khi công bố. Thành tựu này là sự tiếp nối của chương trình "Patch the Planet" từ tháng 6, khi mô hình GPT-5.5-Cyber từng tạo ra 24 mã khai thác leo thang đặc quyền cho Linux.
| Chỉ số | Giá trị | Ghi chú |
|---|---|---|
| Số lỗ hổng | 948 | Đã được xác minh và có bản vá |
| Chi phí API | 1.213.430 USD | Khoảng 1.279 USD/lỗ hổng |
| Tỷ lệ tái tạo | 74,7% | Dựa trên 1.724 phát hiện thành công |
| Thời gian chạy | 30 giờ | Tốc độ xử lý vượt trội so với con người |
Về mặt kinh tế, OpenAI so sánh kết quả này với các chương trình tiền thưởng lỗi công khai. Với mức chi trả từ Pwn2Own (20.000 USD) và TyphoonPWN (70.000 USD), 948 lỗ hổng này có giá trị ước tính từ 18,9 triệu đến 66,3 triệu USD. Trên môi trường kernelCTF được tăng cường bảo mật, đường ống này đã tạo ra 21 mã khai thác với chi phí khoảng 32.936 USD, trong khi Google hiện đang trả tới 71.337 USD cho mỗi lỗ hổng đủ điều kiện.
Phản ứng từ cộng đồng và các cảnh báo bảo mật
Các nhà duy trì (maintainers) nhân Linux đã phản ứng rất nhanh chóng. Chỉ trong vòng 10 ngày, 61 lỗ hổng đã được vá upstream, 43 lỗ hổng có bản vá đang chờ xử lý và 299 lỗ hổng đang được thảo luận công khai. Điều này cho thấy sự phối hợp hiệu quả giữa các nhà nghiên cứu AI và cộng đồng mã nguồn mở.
Các tác nhân AI đã sử dụng ít nhất 10 kỹ thuật khai thác mới mà các chuyên gia nhân Linux bên ngoài chưa từng ghi nhận. OpenAI đã quyết định giữ kín các chi tiết kỹ thuật này vì lý do an toàn. Đáng chú ý, trong một lần chạy thử nghiệm, 20 trong số 200 mã khai thác "thành công" đã chiếm quyền root thông qua một lỗ hổng zero-day khác với lỗ hổng được chỉ định ban đầu, nhấn mạnh tầm quan trọng của việc con người phải kiểm chứng lại quy trình của AI.
⚠️ Cảnh báo quan trọng: OpenAI cảnh báo rằng một tài khoản có đặc quyền thấp trên hệ thống chưa được vá lỗi nên được coi là có quyền root đối với các tác nhân đe dọa có nguồn lực mạnh. Các quản trị viên cần ưu tiên cài đặt các bản cập nhật nhân, khởi động lại hệ thống và hạn chế sử dụng các user namespaces không cần thiết. Việc sử dụng các sandbox như Firecracker hoặc gVisor cũng được khuyến nghị để giảm thiểu rủi ro.
OpenAI cho biết họ đã gửi hàng trăm báo cáo và bản vá lỗi, đồng thời tiếp tục phối hợp với các đối tác trong chương trình "Patch the Planet" thông qua sáng kiến Daybreak để đảm bảo an toàn cho hệ sinh thái Linux toàn cầu.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan