Chiến dịch Phishing SkyW4lker: Mối đe dọa chiếm quyền Microsoft 365 không cần mật khẩu
SkyW4lker là bộ công cụ phishing tinh vi lợi dụng luồng xác thực device-code của Microsoft 365 để chiếm quyền truy cập tài khoản mà không cần đánh cắp mật khẩu hay vượt qua MFA.

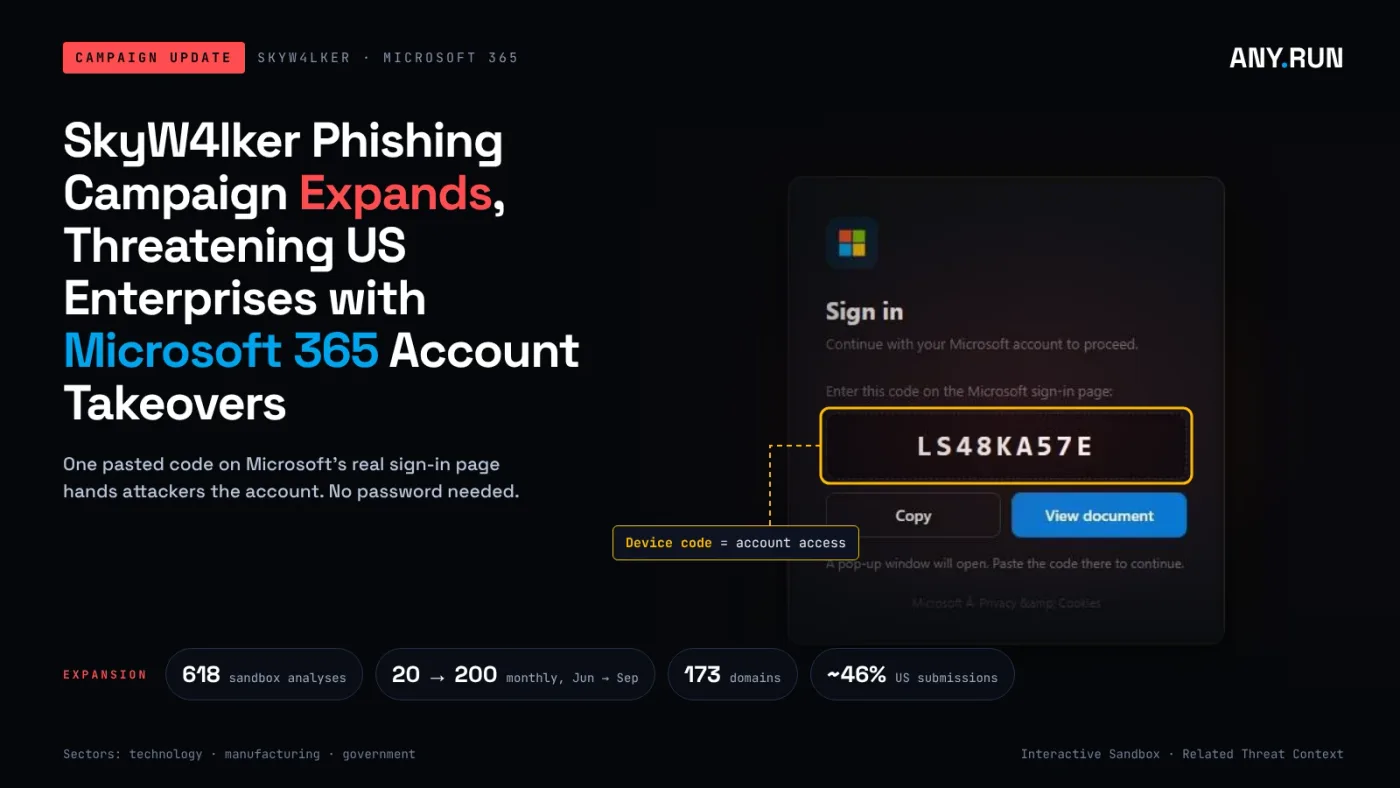
- Cơ chế tấn công: SkyW4lker lợi dụng luồng xác thực OAuth 2.0 device-code, lừa người dùng tự nguyện nhập mã xác thực vào trang đăng nhập hợp lệ của Microsoft.
- Kỹ thuật né tránh: Sử dụng tệp đính kèm được bảo vệ bằng mật khẩu, các trang chuyển hướng qua dịch vụ tin cậy (Google Sites, Miro, Zoom) và CAPTCHA để chặn các trình quét tự động.
- Mối liên hệ: Bộ công cụ này chia sẻ cấu trúc mã nguồn và hạ tầng với Gabagool, cho thấy sự phát triển từ cùng một nhóm tác giả.
- Phạm vi ảnh hưởng: Tập trung mạnh vào các doanh nghiệp tại Hoa Kỳ trong lĩnh vực công nghệ, sản xuất và chính phủ.
Một bộ công cụ phishing có tên gọi SkyW4lker (còn được biết đến với thương hiệu SkyW4lker x365 Sentinel) đang âm thầm chiếm quyền kiểm soát các tài khoản Microsoft 365 mà không cần thực hiện bất kỳ hành vi đánh cắp mật khẩu nào. Thay vì cố gắng bẻ khóa thông tin đăng nhập hoặc vượt qua các lớp xác thực đa yếu tố (MFA), kẻ tấn công lừa nhân viên phê duyệt một mã xác thực thiết bị (device-code) hợp lệ của Microsoft, từ đó chiếm đoạt phiên làm việc (session) để truy cập vào hộp thư, tài liệu và các ứng dụng doanh nghiệp.
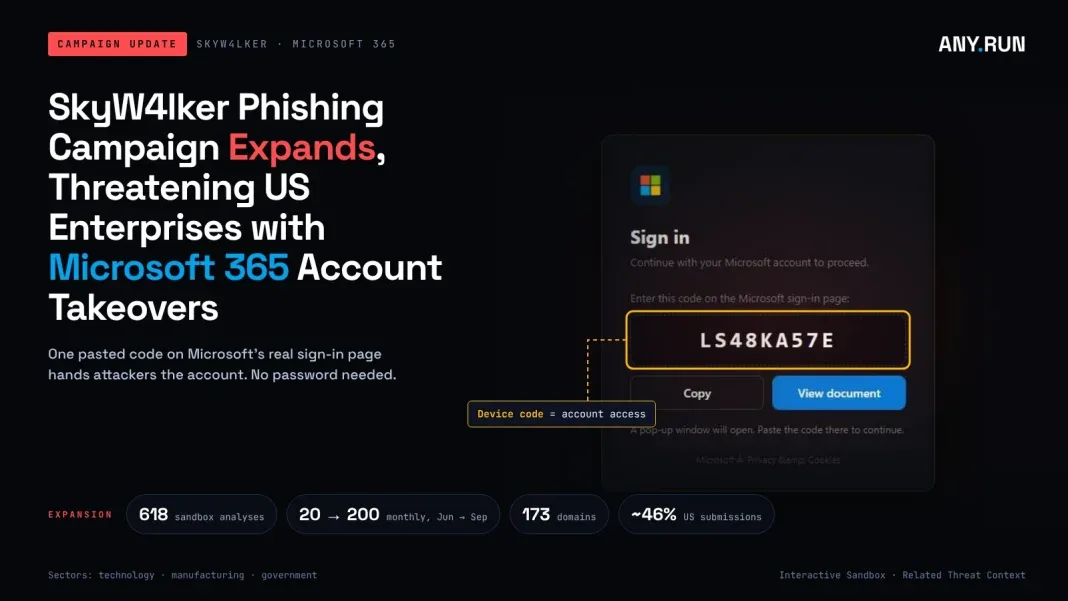
Kể từ khi xuất hiện vào tháng 6 năm 2026, SkyW4lker đã cho thấy tốc độ phát triển nhanh chóng. Các nhà nghiên cứu bảo mật đã theo dõi 618 phân tích sandbox liên quan đến bộ công cụ này trong khoảng thời gian từ tháng 6 đến ngày 21 tháng 10 năm 2026, với số lượng mẫu gửi lên tăng vọt từ 20 mẫu trong tháng 6 lên 200 mẫu vào tháng 9. Gần một nửa (46–47%) các mẫu này đến từ Hoa Kỳ, cho thấy đây là mục tiêu trọng điểm của chiến dịch.
Tại sao doanh nghiệp Hoa Kỳ trở thành mục tiêu chính
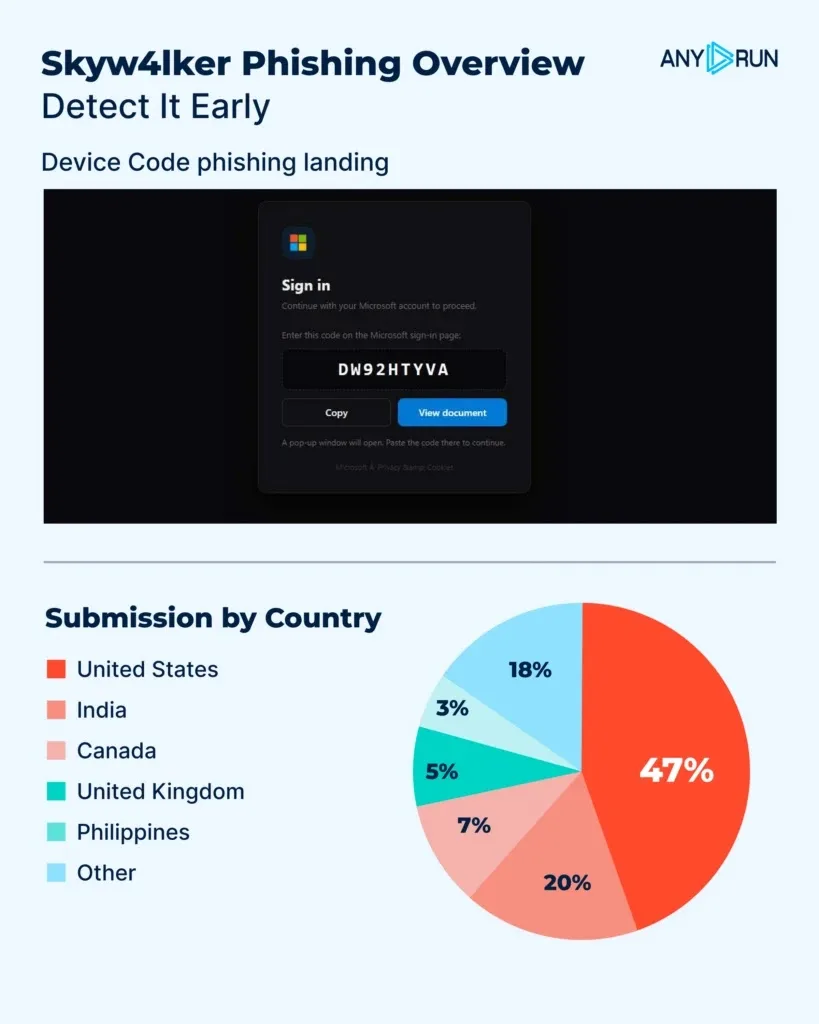
Các tổ chức tại Hoa Kỳ chiếm khoảng 47% tổng số mẫu phân tích liên quan đến SkyW4lker. Các doanh nghiệp này chủ yếu thuộc lĩnh vực công nghệ, sản xuất và chính phủ, nơi Microsoft 365 là nền tảng cộng tác mặc định. Rủi ro ở đây mang tính cấu trúc: phishing device-code vẫn thành công ngay cả khi tài khoản đã bật MFA, vì người dùng thực sự hoàn tất quá trình xác thực trên trang web chính thức của Microsoft.
Quy trình tấn công của SkyW4lker
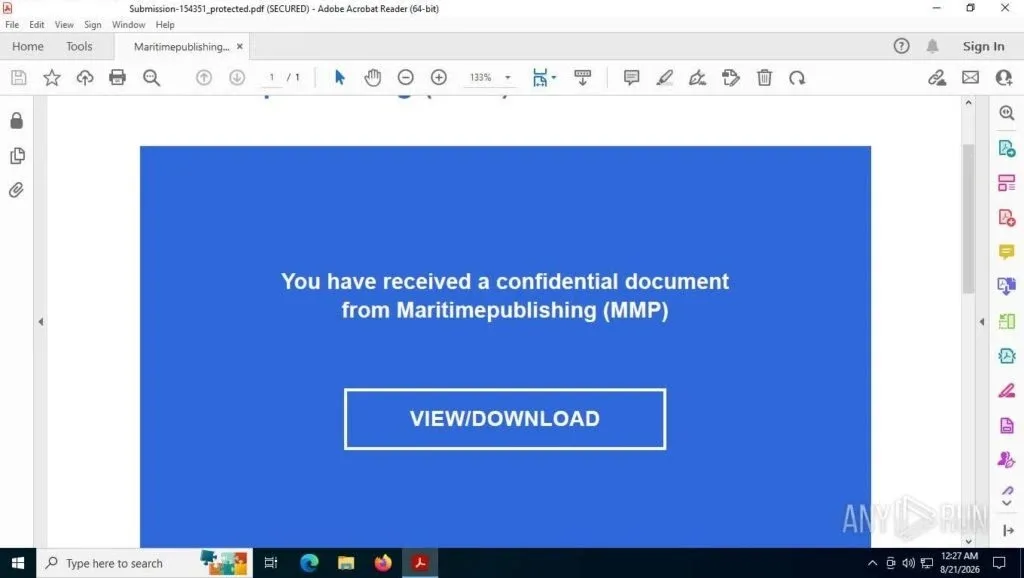
Chuỗi tấn công bắt đầu bằng việc gửi email chứa tệp đính kèm (PDF, DOCX, XLSX) được bảo vệ bằng mật khẩu. Mật khẩu được cung cấp ngay trong nội dung email để tạo sự tin tưởng. Sau khi mở tệp, nạn nhân sẽ được chuyển hướng qua các trang web trung gian như Google Sites, Miro hoặc Zoom để vượt qua các bộ lọc bảo mật trước khi đến trang phishing chính thức.
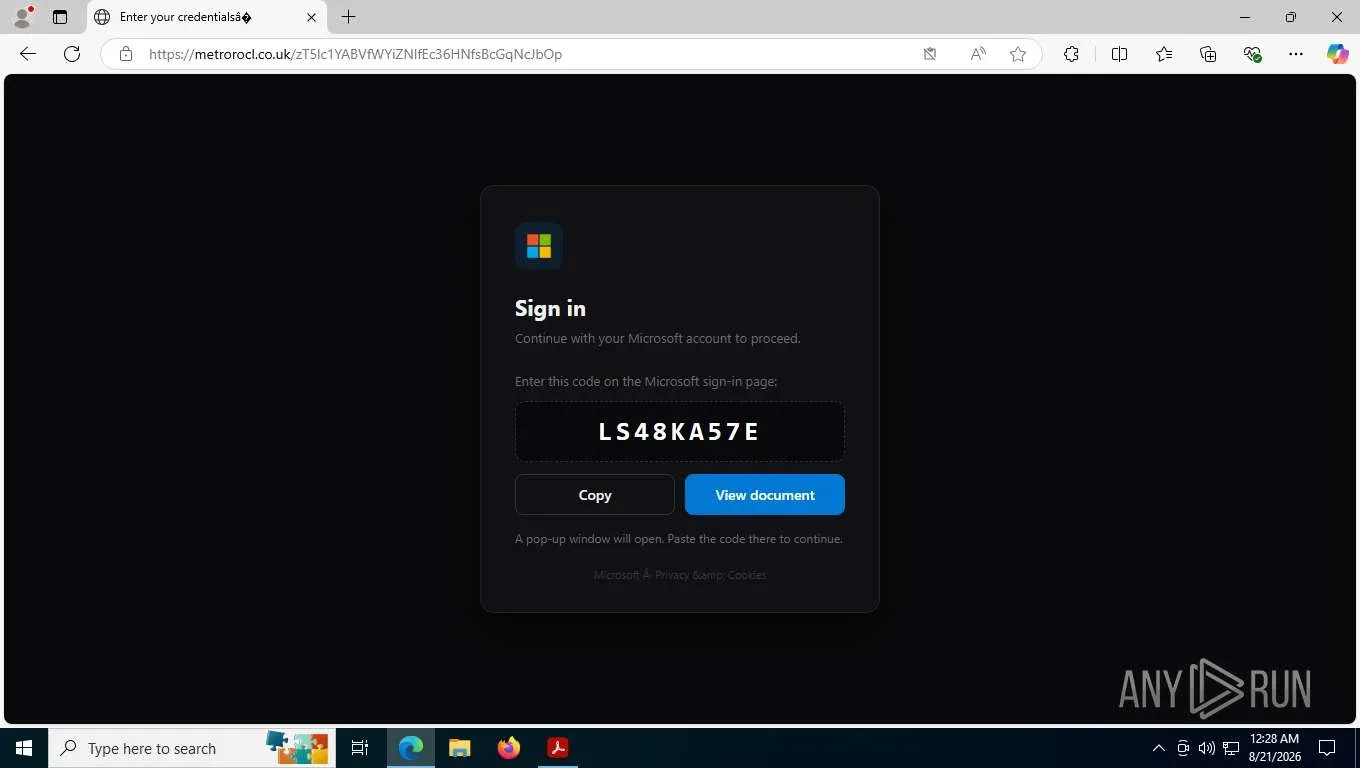
Tại trang phishing, nạn nhân được yêu cầu nhập mã vào trang login.microsoft.com/device. Khi nạn nhân hoàn tất, kẻ tấn công sẽ nhận được OAuth access token. Không có mật khẩu nào bị lộ, và hoạt động đăng nhập này xuất hiện trong nhật ký của Entra ID như một phiên làm việc hợp lệ.
Phân tích kỹ thuật bên trong bộ công cụ
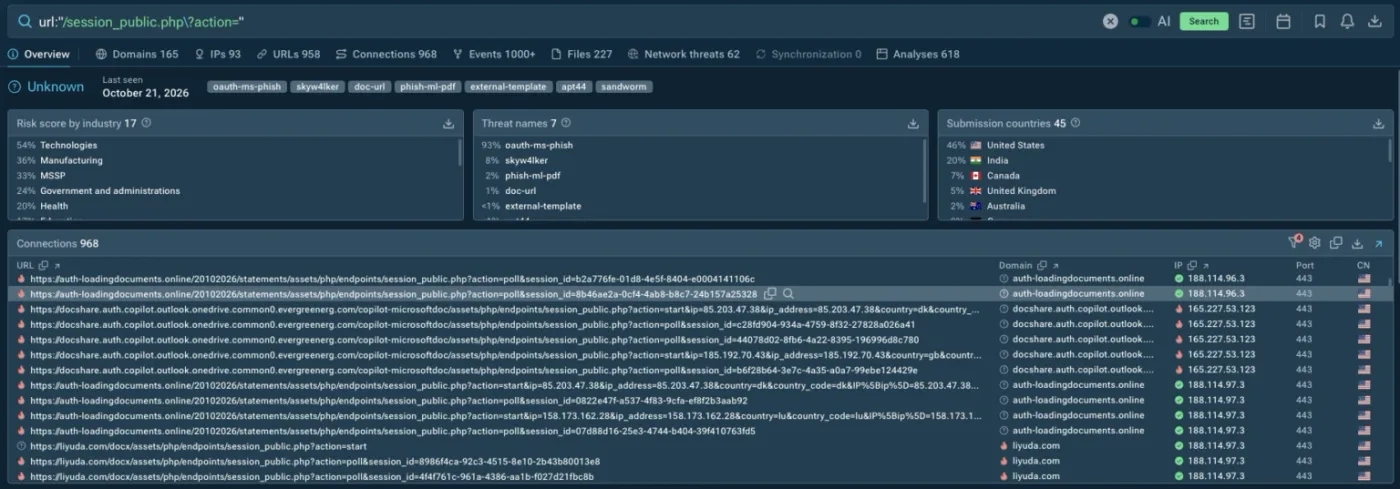
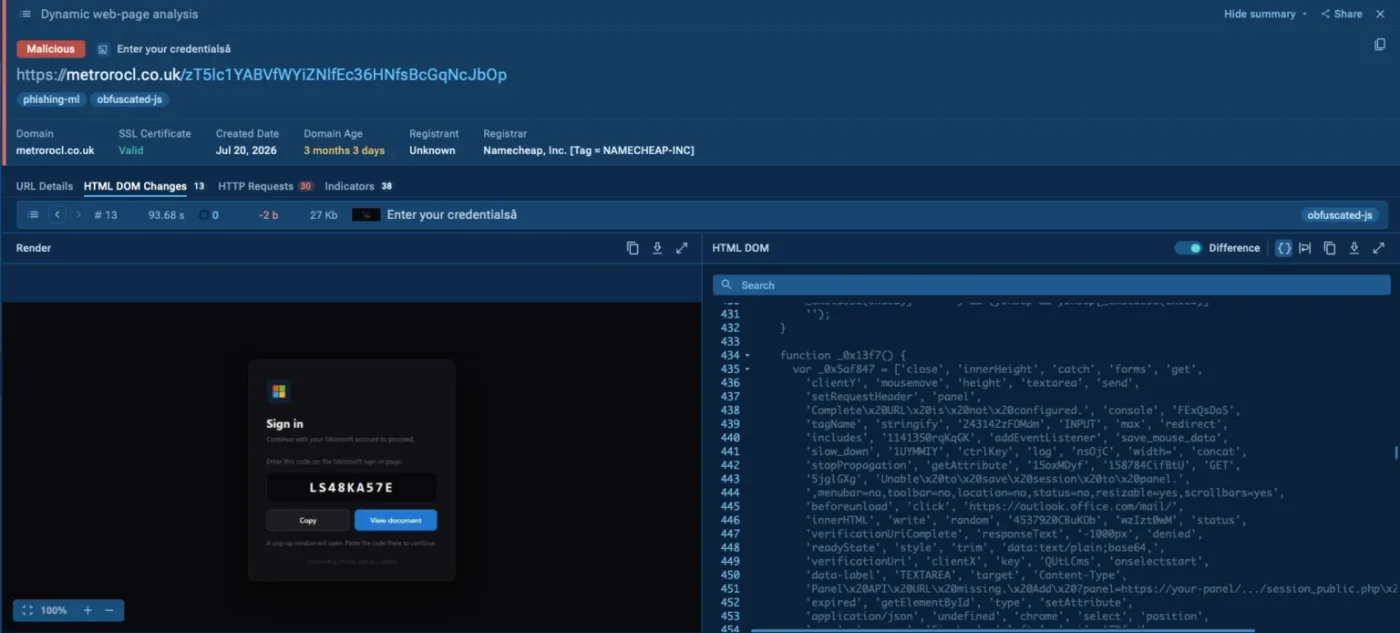
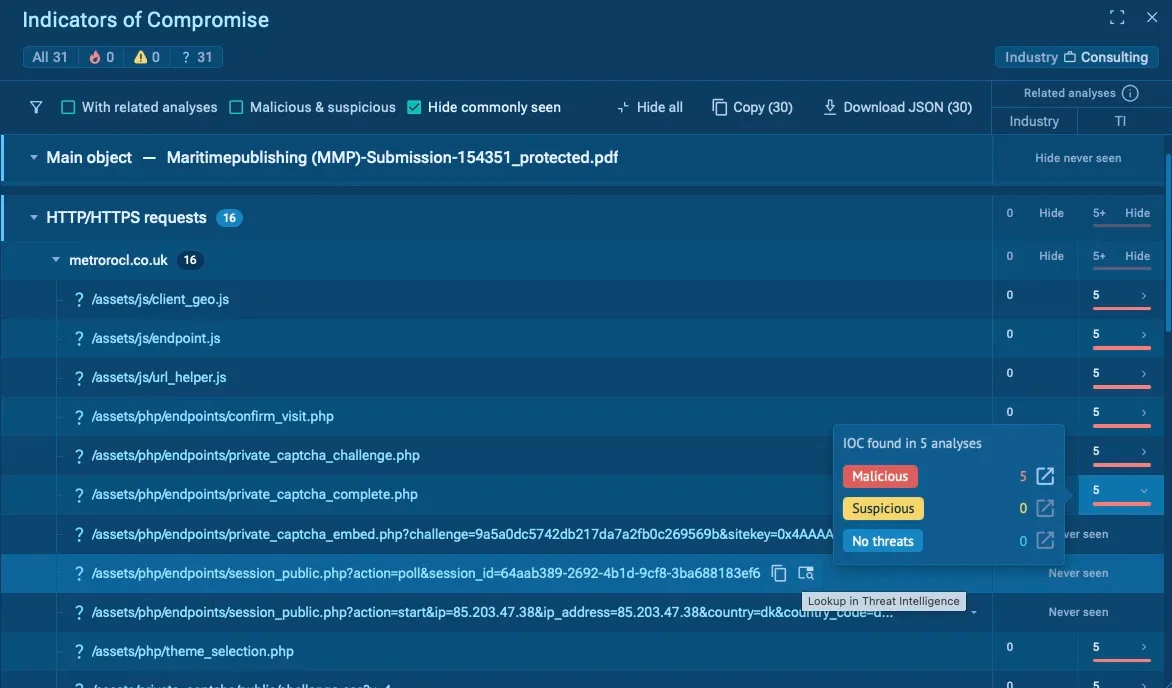
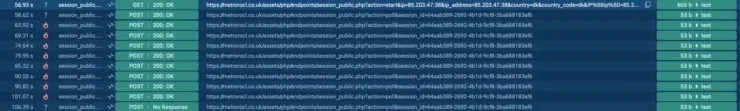
Bộ công cụ sử dụng backend PHP và các module JavaScript bị làm rối (obfuscator.io) để thực hiện các chức năng như định vị địa lý (client_geo.js), quản lý trạng thái phiên (endpoint.js) và kiểm tra URL (url_helper.js). Kẻ tấn công sử dụng endpoint /session_public.php với hai hành động chính là start (để ghi nhận thông tin nạn nhân) và poll (để kiểm tra xem nạn nhân đã xác thực thành công hay chưa).
Mối liên hệ giữa SkyW4lker và Gabagool
Dựa trên các module JavaScript dùng chung, định dạng URL và hạ tầng máy chủ, các nhà nghiên cứu xác định rằng SkyW4lker và Gabagool (một bộ công cụ phishing khác hoạt động từ tháng 4 năm 2026) được phát triển bởi cùng một tác giả. Chúng chỉ đơn giản là hai chế độ hoạt động khác nhau của cùng một nền tảng: một bên đánh cắp mật khẩu, một bên đánh cắp token xác thực.
Hướng dẫn phát hiện và phòng thủ
Để giảm thiểu rủi ro, các đội ngũ SOC cần thực hiện các biện pháp sau:
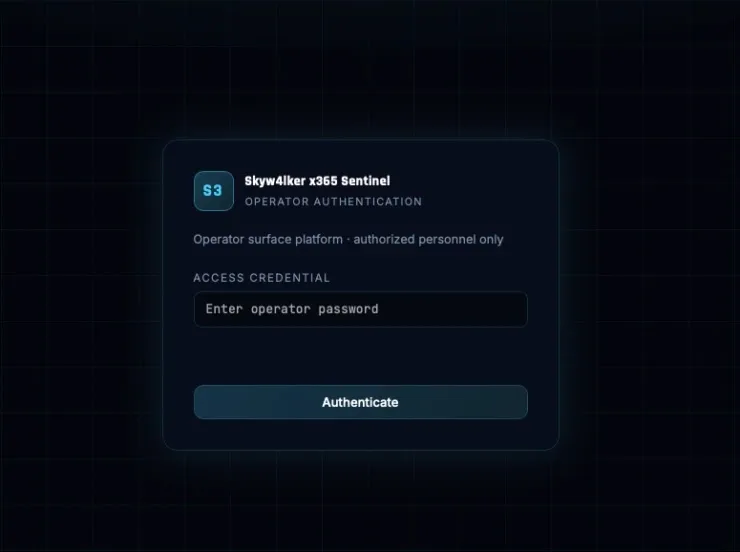
- Giám sát nhật ký: Lọc các hoạt động xác thực device-code trong Microsoft Entra ID và đối chiếu với các email đáng ngờ.
- Phân tích động: Sử dụng môi trường sandbox tương tác để mở các tệp đính kèm và vượt qua CAPTCHA, thay vì dựa vào các bộ lọc tĩnh.
- Cấu hình chính sách: Hạn chế hoặc chặn xác thực device-code thông qua Entra Conditional Access đối với các tài khoản không thực sự cần thiết.
- Phản ứng sự cố: Khi phát hiện token bị đánh cắp, cần ngay lập tức thu hồi phiên làm việc, đặt lại thông tin xác thực và kiểm tra các ứng dụng OAuth đã được cấp quyền.
| Tactic | Technique | Mô tả |
|---|---|---|
| Initial Access | T1566.001 | Spearphishing qua tệp đính kèm |
| Credential Access | T1528 | Đánh cắp OAuth Access Token |
| Defense Evasion | T1027 | Sử dụng JavaScript bị làm rối |
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan