Phân tích chiến dịch mã độc Phexia: Kỹ thuật ClickFix nhắm vào người dùng macOS
Mã độc Phexia đang lan rộng thông qua kỹ thuật ClickFix, lừa người dùng macOS thực thi lệnh Terminal độc hại để đánh cắp dữ liệu nhạy cảm và cài đặt công cụ đào tiền ảo.

- Cơ chế lây nhiễm: Phexia sử dụng kỹ thuật ClickFix, lừa người dùng tự tay thực thi các lệnh Terminal độc hại thông qua các trang web giả mạo.
- Khả năng tấn công: Đây là một backdoor dạng module có khả năng đánh cắp mật khẩu đăng nhập, dữ liệu trình duyệt, keychain và triển khai trình đào tiền ảo XMRig.
- Kỹ thuật né tránh: Sử dụng blockchain Polygon để ẩn giấu máy chủ C2, giúp kẻ tấn công linh hoạt thay đổi địa chỉ điều khiển mà không cần thay đổi mã nguồn mã độc.
- Khuyến nghị: Người dùng tuyệt đối không sao chép và thực thi các lệnh lạ từ website vào Terminal; quản trị viên cần giám sát các tiến trình osascript và kết nối tới các endpoint Polygon.
Các nhà nghiên cứu bảo mật từ WithSecure vừa công bố báo cáo chi tiết về Phexia, một dòng mã độc macOS nguy hiểm đang gia tăng mạnh mẽ từ đầu năm 2026. Thay vì khai thác các lỗ hổng phần mềm (Zero-day), Phexia lợi dụng sự thiếu cảnh giác của người dùng thông qua kỹ thuật tấn công xã hội được gọi là ClickFix. Kẻ tấn công tạo ra các trang web giả mạo thông báo lỗi hoặc yêu cầu xác thực, sau đó hướng dẫn người dùng sao chép và dán một đoạn mã lệnh vào Terminal để 'khắc phục sự cố'.
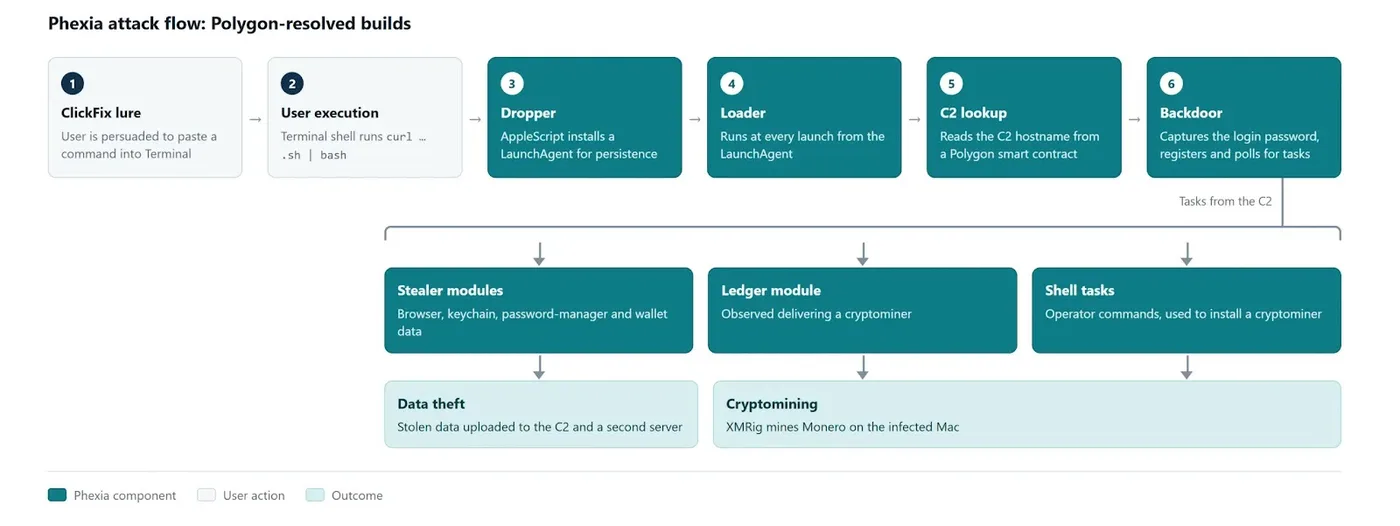
Khi lệnh được thực thi, nó sử dụng tiện ích curl để tải xuống một tập lệnh shell (thường là update.sh hoặc Terminal.sh) và chuyển thẳng vào bash để thực thi. Tập lệnh này đóng vai trò là trình tải (dropper) cho các thành phần độc hại tiếp theo. Phexia được thiết kế dưới dạng module, cho phép kẻ tấn công tùy chỉnh các chức năng như đánh cắp thông tin, đào tiền ảo hoặc duy trì quyền truy cập từ xa.
Cơ chế duy trì và đánh cắp dữ liệu
Sau khi xâm nhập, mã độc thiết lập sự kiên trì bằng cách tạo ra các LaunchAgent trong thư mục ~/Library/LaunchAgents/. Các tệp này được đặt tên theo định dạng com.Apple.[16 ký tự ngẫu nhiên].plist để ngụy trang thành các tiến trình hợp lệ của hệ điều hành. Tuy nhiên, các nhà nghiên cứu lưu ý rằng việc sử dụng chữ 'A' viết hoa trong tiền tố 'Apple' là một dấu hiệu nhận biết quan trọng, vì các tệp tin hệ thống thực sự của Apple luôn sử dụng chữ thường.
Mã độc sử dụng công cụ dscl để kiểm tra tính hợp lệ của mật khẩu người dùng. Nếu chưa lấy được mật khẩu, nó sẽ hiển thị các thông báo giả mạo 'System Preferences' để ép buộc người dùng nhập mật khẩu đăng nhập. Dữ liệu đánh cắp bao gồm:
- Dữ liệu trình duyệt: Cookies, lịch sử duyệt web và tệp tin đăng nhập của Chrome, Edge, Brave, Opera, Vivaldi và Safari.
- Thông tin xác thực: Keychain, dữ liệu từ các tiện ích mở rộng quản lý mật khẩu như LastPass và NordPass.
- Dữ liệu hệ thống: Mọi thông tin thu thập được sẽ được nén và tải lên máy chủ C2 thông qua giao thức HTTP.
Sử dụng Blockchain Polygon để ẩn giấu C2
Một bước tiến đáng chú ý trong kỹ thuật của Phexia là việc sử dụng mạng lưới blockchain Polygon để lưu trữ địa chỉ máy chủ C2 (phương pháp EtherHiding). Thay vì nhúng cứng địa chỉ IP hoặc tên miền vào mã nguồn, mã độc truy vấn các hợp đồng thông minh trên blockchain để lấy địa chỉ máy chủ hiện tại. Điều này khiến việc chặn đứng kết nối trở nên khó khăn hơn vì kẻ tấn công có thể thay đổi máy chủ chỉ bằng một giao dịch blockchain.
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Hợp đồng Polygon | 0xA3a603F8a454a9c905b4c579Bb72628F7C15C2A0 | Sử dụng từ tháng 6 đến tháng 10/2026 |
| Máy chủ C2 | dhsbdgs[.]icu | Địa chỉ máy chủ C2 mới nhất được giải mã từ blockchain |
| Máy chủ tải dữ liệu | 62.60.226[.]50 | Máy chủ nhận dữ liệu đánh cắp qua HTTP |
| Ví Monero | 4ApYm7Cp1QKHYd34eWHTLMR9JwGxEiPkP5GYNbD7UaGUBsAE31oRt8zbCiz7yV6BbHa5mZUGYxeMRbihPXxo9o3vNWJxx2L | Ví nhận tiền từ hoạt động đào tiền ảo |
Để phòng chống, các chuyên gia khuyến nghị người dùng không bao giờ thực thi các lệnh lạ từ internet. Đối với quản trị viên hệ thống, cần thiết lập giám sát các hành vi bất thường như: các tiến trình osascript thực hiện kết nối mạng, các tệp tin LaunchAgent có tên nghi vấn, và các truy vấn tới các RPC endpoint của Polygon từ các tiến trình không xác định. Việc cô lập máy bị nhiễm và thực hiện reset toàn bộ mật khẩu từ một thiết bị sạch là bước bắt buộc trong quy trình ứng cứu sự cố.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan