TypoPrompting: Chiến dịch tấn công giả mạo thương hiệu AI mới
Các nhà nghiên cứu bảo mật vừa phát hiện chiến dịch TypoPrompting, lợi dụng lỗi đánh máy tên miền các công cụ AI phổ biến để phát tán mã độc và chiếm quyền điều khiển trình duyệt.
Tập hợp các bài viết, chuyên đề và phân tích an toàn thông tin được gắn nhãn #ClickFix.
Các nhà nghiên cứu bảo mật vừa phát hiện chiến dịch TypoPrompting, lợi dụng lỗi đánh máy tên miền các công cụ AI phổ biến để phát tán mã độc và chiếm quyền điều khiển trình duyệt.
Các cuộc tấn công ClickFix đang tiến hóa mạnh mẽ, sử dụng kỹ thuật ẩn mã độc trong tệp ảnh PNG để xâm nhập sâu vào hệ thống Windows Domain Controller.
Mã độc Phexia đang lan rộng thông qua kỹ thuật ClickFix, lừa người dùng macOS thực thi lệnh Terminal độc hại để đánh cắp dữ liệu nhạy cảm và cài đặt công cụ đào tiền ảo.
Các nhà nghiên cứu an ninh mạng vừa phát hiện chiến dịch ClickFix mới sử dụng trang xác thực Cloudflare giả mạo để lừa người dùng thực thi mã độc hại trên máy tính cá nhân.
Kẻ tấn công đang lợi dụng tính năng chia sẻ trên claude.ai và Google Ads để phát tán mã độc Atomic macOS Stealer và các payload Windows nguy hiểm thông qua kỹ thuật ClickFix.
Các chuyên gia an ninh mạng phát hiện chiến dịch tấn công ClickFix lợi dụng lỗ hổng DLL side-loading trong Siemens Software Center để phát tán mã độc.
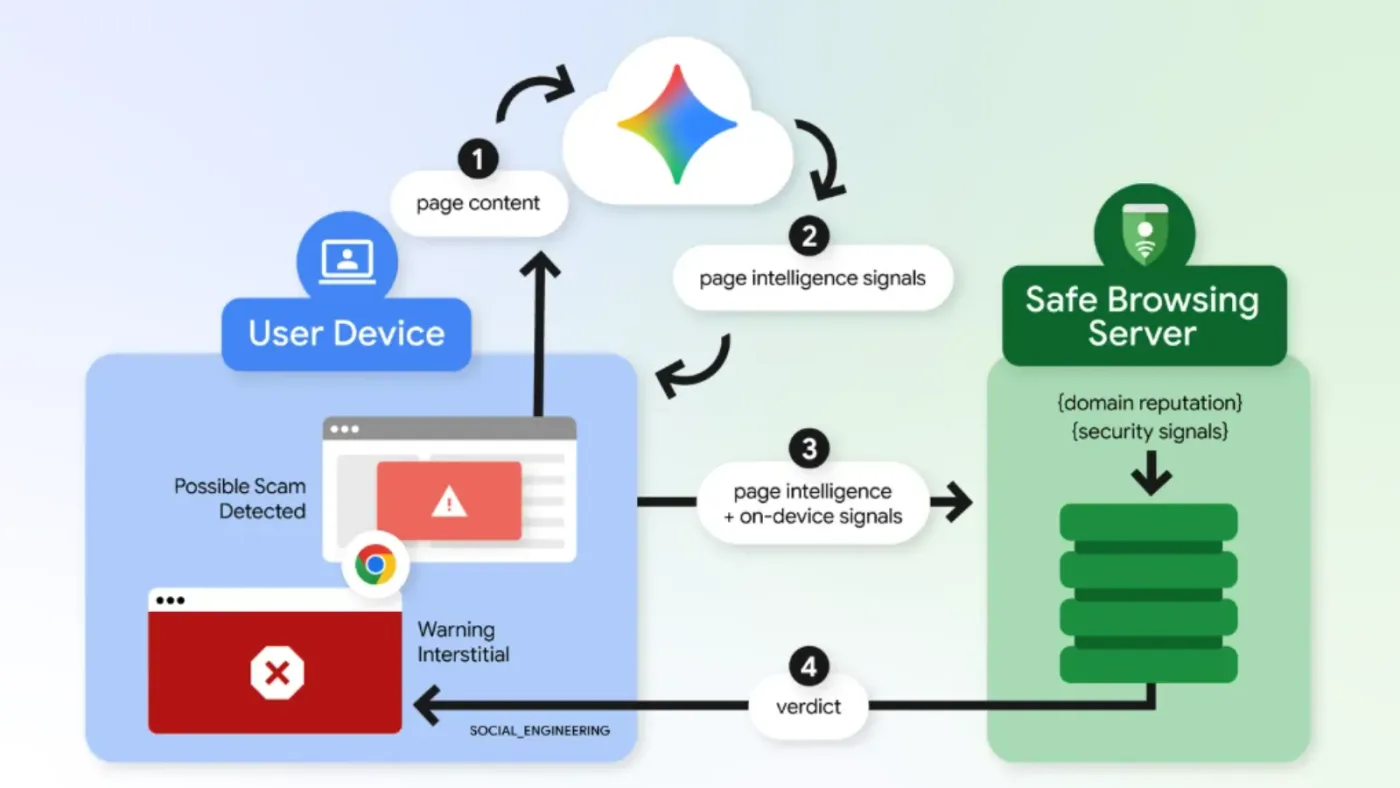
Google nâng cấp tính năng Enhanced Protection trên Chrome bằng mô hình Gemini AI nhằm phát hiện các cảnh báo antivirus giả mạo, cập nhật trình duyệt lừa đảo và tấn công ClickFix.
Khám phá nền tảng ROMULUS, một hệ thống phân phối mã độc mới sử dụng kỹ thuật ClickFix để lừa người dùng thực thi script PowerShell và cài đặt phần mềm độc hại.
Các nhà nghiên cứu bảo mật vừa cảnh báo về chiến dịch sử dụng kỹ thuật ClickFix để cài đặt mã độc và thiết lập đường hầm Python, tạo tiền đề cho các cuộc tấn công ransomware nguy hiểm.
Warden Stealer đang nổi lên như một mã độc đánh cắp thông tin nguy hiểm, sử dụng kỹ thuật ClickFix và nhắm mục tiêu vào dữ liệu trình duyệt, ví tiền điện tử và các token của AI agent.