Google tích hợp Gemini AI vào Chrome để chặn đứng các chiến dịch lừa đảo
Google nâng cấp tính năng Enhanced Protection trên Chrome bằng mô hình Gemini AI nhằm phát hiện các cảnh báo antivirus giả mạo, cập nhật trình duyệt lừa đảo và tấn công ClickFix.

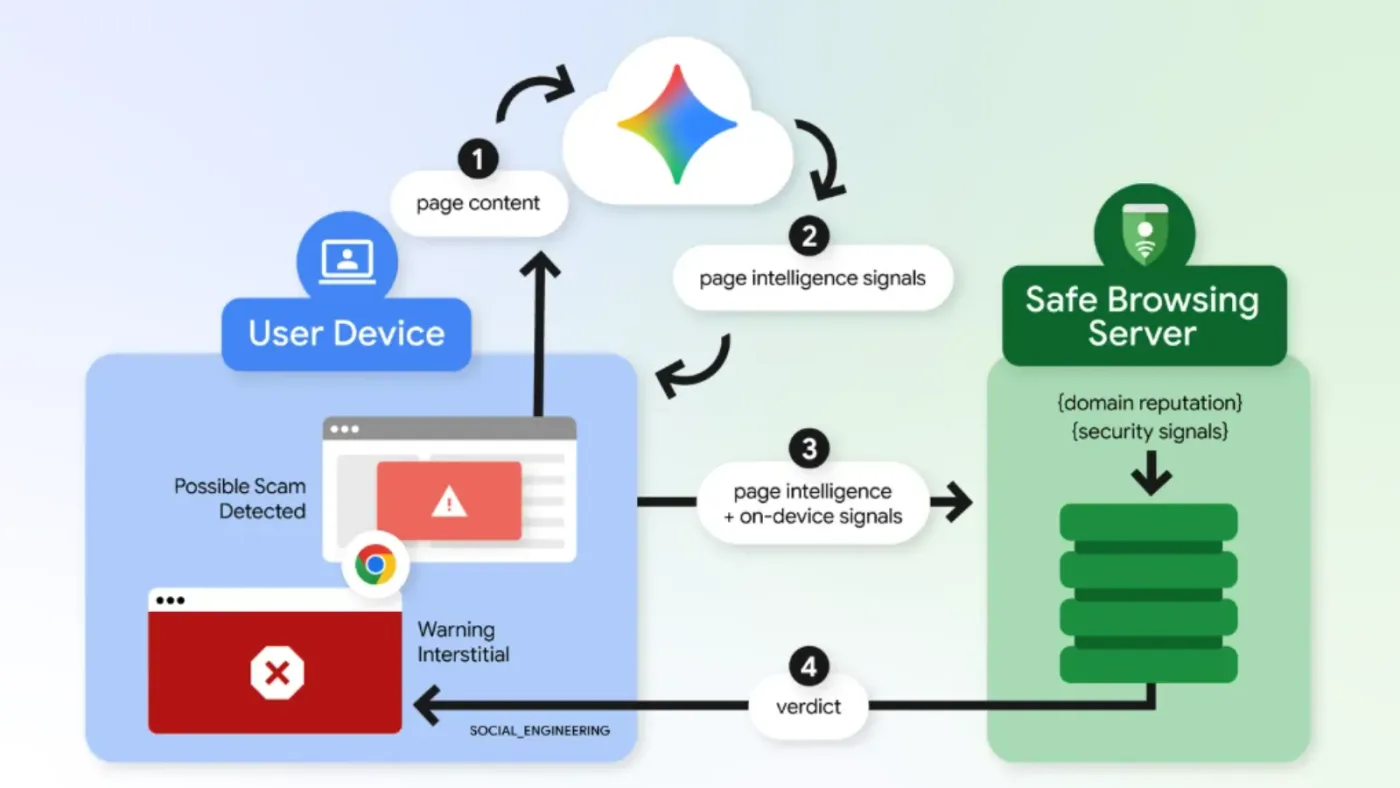
- Nâng cấp AI: Google tích hợp mô hình Gemini AI vào chế độ Enhanced Protection để phân tích nội dung trang web theo thời gian thực.
- Chống lừa đảo: Phát hiện hiệu quả các cảnh báo antivirus giả mạo, trang cập nhật trình duyệt độc hại và kỹ thuật ClickFix.
- Cơ chế bảo mật: Chuyển đổi từ phân tích trên thiết bị sang mô hình server-side, tăng cường độ chính xác mà không cần phần cứng chuyên dụng.
- Quyền riêng tư: Nội dung trang web chỉ được xử lý tạm thời, không lưu trữ và không sử dụng để huấn luyện mô hình AI.
Google vừa chính thức công bố bản cập nhật quan trọng cho chế độ Enhanced Protection trên trình duyệt Chrome, sử dụng sức mạnh của mô hình Gemini AI để phát hiện các trang web lừa đảo tinh vi. Thay đổi này đánh dấu bước tiến lớn trong việc bảo vệ người dùng trước các hình thức tấn công như cảnh báo antivirus giả mạo và các trang cập nhật trình duyệt độc hại.
Được công bố vào ngày 20 tháng 10 năm 2026, bản cập nhật này không chỉ dừng lại ở việc nhận diện các trang web nguy hiểm mà còn bổ sung khả năng chống lại các cuộc tấn công ClickFix. Đây là kỹ thuật lừa đảo ép buộc người dùng thực thi các lệnh độc hại thông qua giao diện giả mạo.
Cơ chế phân tích dựa trên Gemini AI
Theo thông tin từ Google, mô hình Gemini AI sẽ thực hiện phân tích nội dung trang web để tìm kiếm các dấu hiệu gian lận. Hệ thống sẽ xác định thương hiệu mà trang web đang mạo danh, đánh giá mục đích thực sự của trang và gán một điểm số rủi ro. Điểm số này sau đó được kết hợp với dữ liệu uy tín của tên miền và các tín hiệu bảo mật khác từ Safe Browsing để đưa ra quyết định cuối cùng.
Việc chuyển đổi sang mô hình server-side cho phép tính năng này khả dụng với tất cả người dùng kích hoạt Enhanced Protection, thay vì bị giới hạn bởi cấu hình phần cứng như trước đây. Điều này giúp mở rộng phạm vi bảo vệ cho hàng triệu người dùng Chrome trên toàn cầu.
Phân cấp cảnh báo bảo mật
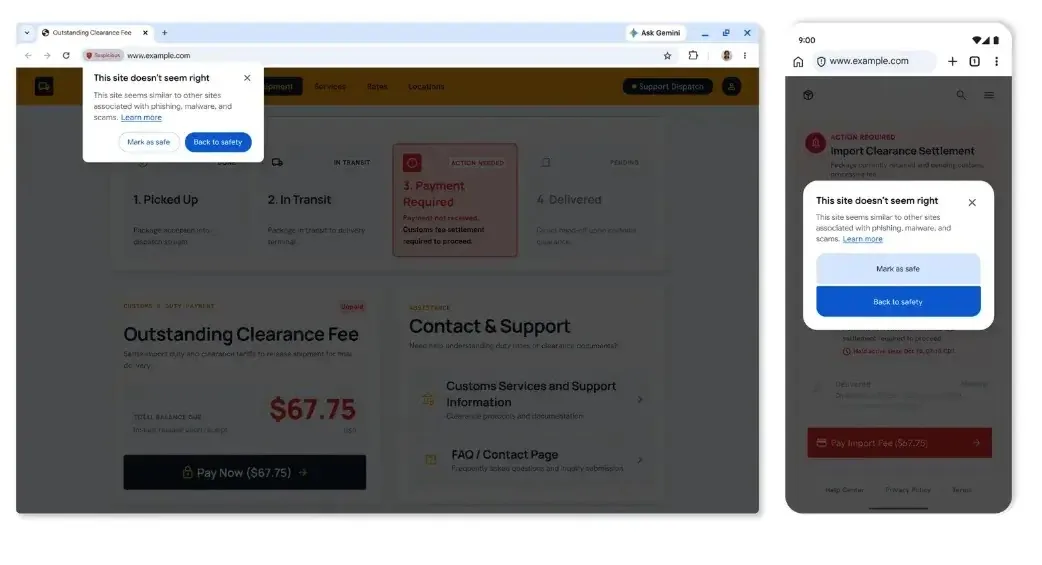
Google đã giới thiệu hai cấp độ cảnh báo để giúp người dùng dễ dàng phân biệt mức độ nguy hiểm:
- Suspicious site warnings: Cảnh báo các mẫu hình lừa đảo khi Google có độ tin cậy thấp hơn về mối đe dọa. Các cảnh báo này có giao diện, màu sắc và biểu tượng khác biệt so với các trang web độc hại đã được xác nhận.
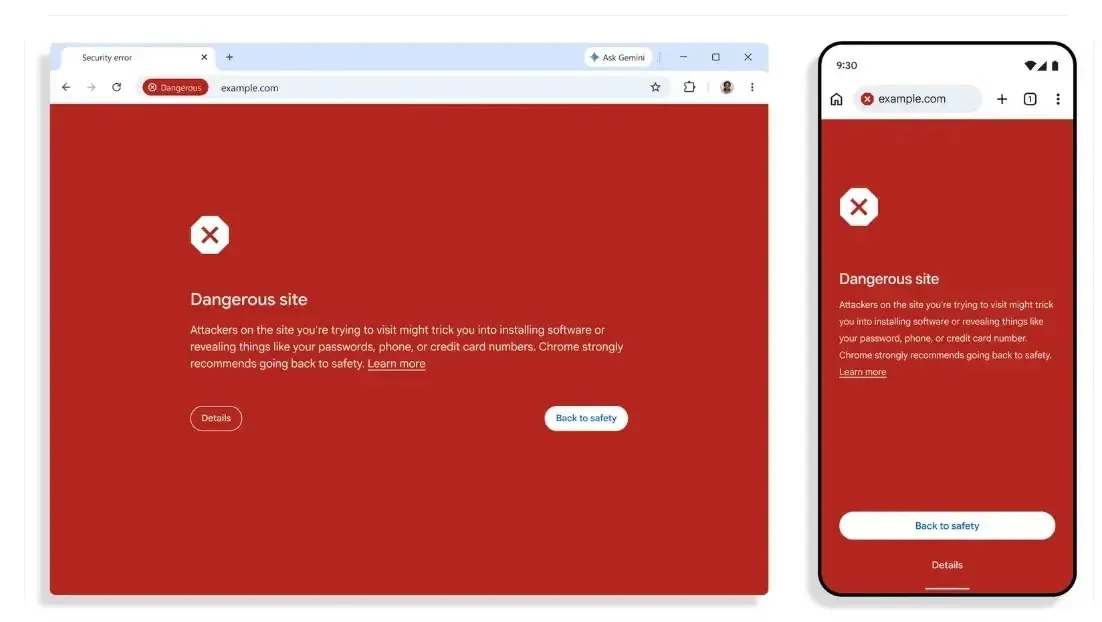
- Dangerous site warnings: Tiếp tục sử dụng cảnh báo toàn trang màu đỏ quen thuộc cho các trang web đã biết là độc hại, đảm bảo người dùng nhận diện được rủi ro cao.
Đối phó với kỹ thuật tấn công ClickFix
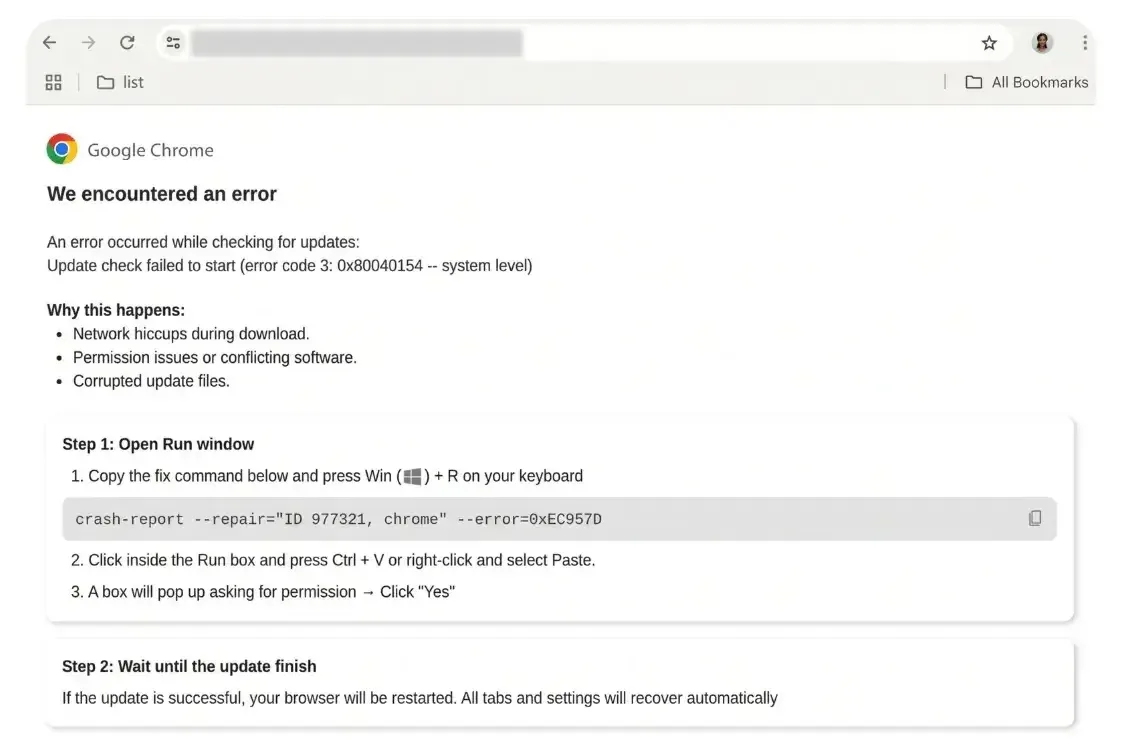
Kỹ thuật ClickFix là một trong những mối đe dọa nguy hiểm nhất hiện nay, nơi kẻ tấn công hướng dẫn người dùng sao chép và chạy các lệnh để "sửa lỗi" giả mạo. Các cuộc tấn công này thường lợi dụng PowerShell hoặc cmd.exe để thực thi mã độc, vượt qua các cơ chế kiểm tra tải xuống thông thường của trình duyệt.
Chrome hiện đã có khả năng phát hiện các lệnh đáng ngờ được sao chép từ clipboard trong quá trình người dùng tương tác với các trang web lừa đảo. Trước khi gửi nội dung này đến Safe Browsing để phân tích, Chrome sẽ loại bỏ các thông tin định danh cá nhân (PII) để đảm bảo quyền riêng tư.
Bảng tổng hợp các thành phần bảo mật mới
| Tính năng | Cơ chế hoạt động | Tác động |
|---|---|---|
| Gemini AI Analysis | Phân tích nội dung trang web server-side | Phát hiện lừa đảo với độ chính xác cao |
| ClickFix Detection | Giám sát lệnh sao chép từ clipboard | Ngăn chặn thực thi mã độc qua PowerShell/CMD |
| Enhanced Protection | Chế độ bảo mật nâng cao | Kích hoạt các lớp bảo vệ AI chủ động |
Để được bảo vệ bởi các tính năng này, người dùng bắt buộc phải kích hoạt chế độ Enhanced Protection trong phần cài đặt bảo mật của Chrome. Google cũng nhấn mạnh rằng trình duyệt Chrome sẽ không bao giờ yêu cầu người dùng sửa lỗi bằng cách sao chép và chạy các lệnh từ một trang web bất kỳ. Người dùng có thể tham khảo thêm hướng dẫn chi tiết tại Google Safe Browsing để cấu hình bảo mật tối ưu.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan