Phân tích Warden Stealer: Mối đe dọa mới qua kỹ thuật ClickFix và Malvertising
Warden Stealer đang nổi lên như một mã độc đánh cắp thông tin nguy hiểm, sử dụng kỹ thuật ClickFix và nhắm mục tiêu vào dữ liệu trình duyệt, ví tiền điện tử và các token của AI agent.

- Mối đe dọa mới: Warden Stealer là một dịch vụ mã độc (MaaS) đang phát triển nhanh chóng, nhắm vào dữ liệu nhạy cảm trên Windows.
- Kỹ thuật tấn công: Sử dụng ClickFix, malvertising và các phần mềm bẻ khóa để phát tán payload vào bộ nhớ hệ thống.
- Mục tiêu mở rộng: Ngoài thông tin trình duyệt, mã độc còn đánh cắp token của các AI assistant như Claude, Cursor và Grok.
- Khả năng né tránh: Sử dụng mã nguồn Rust, kỹ thuật obfuscation phức tạp và kiểm tra môi trường ảo hóa để qua mặt các hệ thống phân tích.
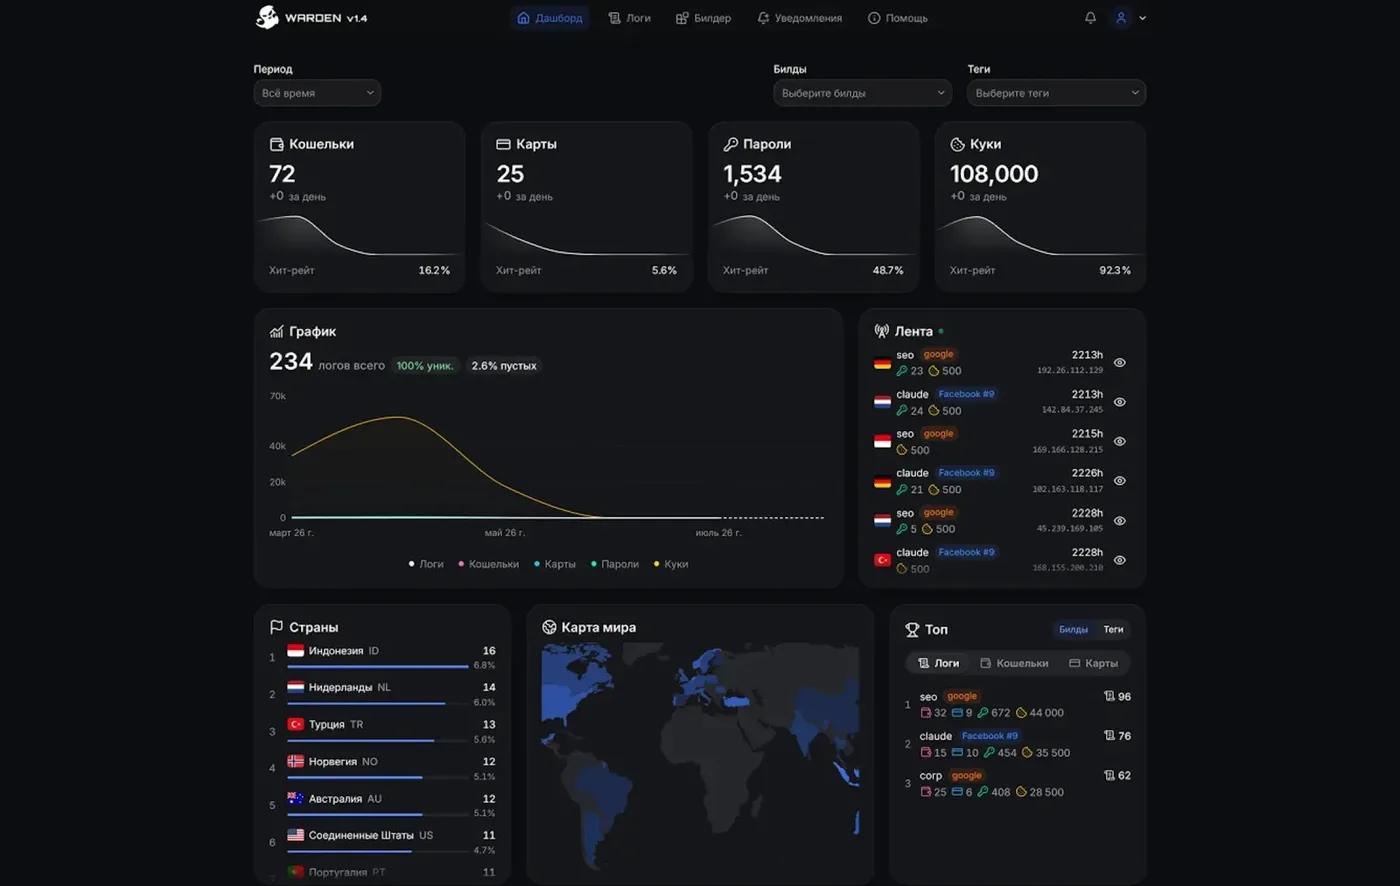
Warden Stealer đang trở thành một trong những mối đe dọa mạng đáng chú ý nhất trong hệ sinh thái mã độc hiện nay. Được phân phối dưới dạng Malware-as-a-Service (MaaS), công cụ này cho phép các tác nhân đe dọa tùy chỉnh các bản dựng (builds) và máy chủ điều khiển (C2) riêng biệt. Khác với các trình đánh cắp thông tin (stealer) truyền thống, Warden Stealer tích hợp sẵn loader để thực thi payload trực tiếp trong bộ nhớ và một module cryptocurrency clipper để thay thế địa chỉ ví của nạn nhân.
Cơ chế lây nhiễm và kỹ thuật ClickFix
Các nhà nghiên cứu bảo mật đã xác định nhiều con đường lây nhiễm chính của Warden Stealer, trong đó kỹ thuật ClickFix đóng vai trò quan trọng. Kẻ tấn công thường hiển thị các trang web giả mạo CAPTCHA hoặc thông báo xác thực Cloudflare, lừa người dùng sao chép và thực thi một đoạn lệnh PowerShell độc hại. Hành động này cho phép mã độc tải xuống loader mà không cần thông qua các tệp thực thi truyền thống, giúp vượt qua các bộ lọc bảo mật dựa trên tệp tin.
Bên cạnh đó, chiến dịch malvertising (quảng cáo độc hại) cũng được tận dụng triệt để. Bằng cách mua quảng cáo trên các công cụ tìm kiếm, kẻ tấn công dẫn dụ người dùng đến các trang web giả mạo phần mềm phổ biến, công cụ bẻ khóa (cracked software) hoặc các bản mod game. Tại đây, người dùng bị thuyết phục tắt phần mềm bảo mật để cài đặt "công cụ" độc hại, thực chất là bước khởi đầu cho chuỗi lây nhiễm.
Phân tích kỹ thuật: Rust, Loader và Evasion
Warden Stealer được viết bằng ngôn ngữ Rust, giúp mã nguồn khó bị phân tích ngược và phát hiện tĩnh hơn so với các ngôn ngữ truyền thống. Mã độc thường xuyên thay đổi cấu trúc và sử dụng kỹ thuật obfuscation mạnh mẽ. Loader của nó thực hiện giải mã payload trong bộ nhớ và sử dụng các Windows API như VirtualAllocEx, WriteProcessMemory và CreateRemoteThread để tiêm mã độc vào các tiến trình hợp lệ như explorer.exe hoặc msiexec.exe.
Một đặc điểm đáng chú ý là khả năng nhận diện môi trường ảo hóa. Mã độc kiểm tra các dấu hiệu của VMware, VirtualBox, KVM và các sandbox phân tích khác thông qua firmware, registry và thông tin phần cứng. Nếu phát hiện đang bị phân tích, nó sẽ tự động dừng hoạt động để tránh bị các nhà nghiên cứu bảo mật giải mã.
Mục tiêu tấn công: Từ trình duyệt đến AI Agents
Warden Stealer không chỉ dừng lại ở việc đánh cắp mật khẩu và cookie trình duyệt. Nó còn nhắm mục tiêu vào các tệp tin cấu hình và token của các AI assistant như Claude, Codex, Grok và Cursor. Việc đánh cắp các token này cho phép kẻ tấn công truy cập vào các phiên làm việc, lịch sử trò chuyện và các bí mật API nhạy cảm của người dùng.
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| SHA-256 | 006510ce1da2b7410376f0788c19e55616eb4bcc30072d25b7d0871dc32aa11c0... | Warden Loader mẫu |
| SHA-256 | 04beeb716a79661ea770138558dbdebccb493bf6b4b1ec37f19b9c028dea98d5... | Warden Stealer mẫu |
| SHA-256 | 241df5a4ee38658329025152807fcd69b7e40361428000bb56d14cadeb48b437 | Phiên bản Warden Stealer đầu tiên (Tháng 5/2026) |
Khuyến nghị phòng thủ và Threat Hunting
Để đối phó với Warden Stealer, các tổ chức cần thực hiện các biện pháp hardening hệ thống nghiêm ngặt. Cần giám sát chặt chẽ các tiến trình có hành vi tiêm mã (process injection) và các lệnh certutil.exe bất thường. Người dùng cuối nên được đào tạo để nhận diện các chiêu trò lừa đảo qua CAPTCHA giả mạo và tuyệt đối không thực thi các lệnh PowerShell từ các nguồn không tin cậy.
⚠️ Cảnh báo quan trọng: Nếu hệ thống bị nhiễm, hãy coi như toàn bộ thông tin đăng nhập, cookie, token AI và khóa API đã bị lộ. Cần thực hiện cô lập thiết bị, thay đổi mật khẩu từ một máy tính sạch và thu hồi toàn bộ các phiên làm việc (session) đang hoạt động.
Để biết thêm thông tin chi tiết về các kỹ thuật phòng thủ, bạn có thể tham khảo tài liệu từ MITRE ATT&CK về các kỹ thuật thực thi mã độc và leo thang đặc quyền. Việc duy trì cập nhật các chỉ số IOCs (Indicators of Compromise) vào hệ thống SIEM/EDR là yếu tố then chốt để phát hiện sớm các chiến dịch tấn công này.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan