Phân tích mã độc CastleStealer: Kỹ thuật vượt bảo mật trình duyệt và Remote Shell
CastleStealer, mã độc C# mới nổi, đã nâng cấp khả năng vượt cơ chế App-Bound Encryption của Chromium và tích hợp Remote Shell, đe dọa trực tiếp đến an ninh dữ liệu người dùng.

- Mối đe dọa mới: CastleStealer đã tiến hóa từ một trình đánh cắp thông tin đơn thuần thành công cụ truy cập từ xa (RAT) có khả năng thực thi lệnh tùy ý.
- Kỹ thuật vượt rào: Mã độc sử dụng giao diện COM IElevator của Chrome để vượt qua cơ chế App-Bound Encryption, truy cập trái phép dữ liệu nhạy cảm.
- Phương thức truyền tải: Dữ liệu được trích xuất qua các gói tin TCP nhỏ được mã hóa AES, giúp né tránh các hệ thống giám sát lưu lượng mạng truyền thống.
- Khuyến nghị: Đội ngũ SOC cần tập trung giám sát các tiến trình con, hoạt động COM liên quan đến trình duyệt và các kết nối TCP bất thường.
CastleStealer, một dòng mã độc đánh cắp thông tin (infostealer) dựa trên nền tảng C#, đang cho thấy sự phát triển mạnh mẽ về khả năng tấn công. Các phiên bản mới nhất của mã độc này không chỉ dừng lại ở việc thu thập dữ liệu trình duyệt mà còn tích hợp các tính năng vượt qua cơ chế bảo mật hiện đại và cung cấp quyền điều khiển từ xa cho kẻ tấn công.
Cơ chế tấn công và sự tiến hóa của CastleStealer
Được phát hiện lần đầu vào tháng 4 năm 2026 thông qua các chiến dịch ClickFix, CastleStealer ban đầu được phân phối dưới dạng các script Python. Tuy nhiên, đến tháng 6, phương thức phát tán đã chuyển dịch sang các quảng cáo Google giả mạo trình cài đặt Node.js, dẫn dụ người dùng tải về các tệp tin batch độc hại và trình tải mã độc OXLOADER. Việc sử dụng OXLOADER giúp CastleStealer được thực thi trực tiếp trong bộ nhớ, gây khó khăn cho các giải pháp bảo mật dựa trên tệp tin truyền thống.
Mã độc bắt đầu bằng việc kiểm tra ngôn ngữ hệ thống (ru-RU) trước khi liên lạc với máy chủ C2. Nó thu thập thông tin chi tiết về thiết bị, dữ liệu đăng nhập, cookie, lịch sử duyệt web từ các trình duyệt dựa trên Chromium và Firefox. Ngoài ra, CastleStealer còn nhắm mục tiêu vào các tệp tin cấu hình của Steam (config.vdf, loginusers.vdf) và dữ liệu từ các ứng dụng nhắn tin như Discord, Telegram.
Vượt qua cơ chế App-Bound Encryption
Một trong những nâng cấp đáng chú ý nhất là khả năng vượt qua cơ chế App-Bound Encryption của Chromium. Đây là tính năng bảo mật được thiết kế để liên kết dữ liệu cookie với ứng dụng trình duyệt và thiết bị cụ thể, nhằm ngăn chặn việc đánh cắp cookie trái phép. CastleStealer đã tận dụng giao diện COM IElevator của Chrome để thực hiện hành vi này.
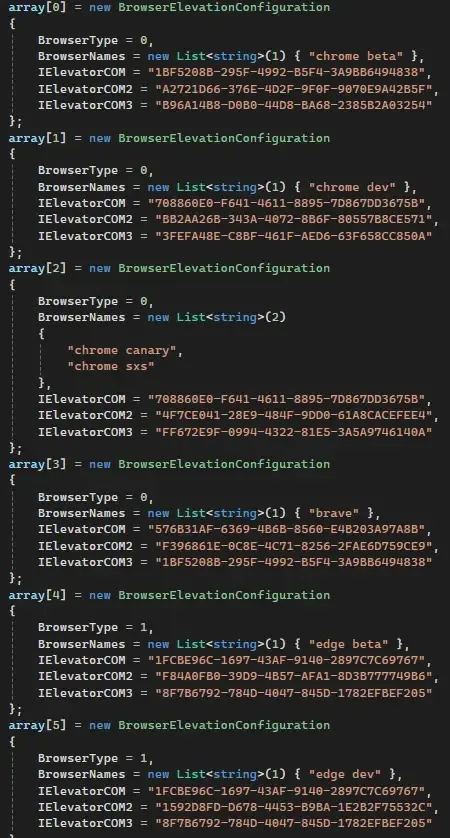
Việc lạm dụng các thành phần nâng cao quyền (elevation-related components) của trình duyệt là một xu hướng nguy hiểm, cho phép kẻ tấn công truy cập vào các dữ liệu mà trước đây được coi là an toàn. Điều này biến CastleStealer từ một công cụ thu thập dữ liệu thụ động thành một công cụ truy cập từ xa (RAT) chủ động, cho phép kẻ tấn công thực thi lệnh, tải thêm payload hoặc thực hiện các hoạt động can thiệp trực tiếp trên máy nạn nhân.
Phân tích kỹ thuật và dấu hiệu nhận biết (IOCs)
CastleStealer tối ưu hóa việc đánh cắp dữ liệu bằng cách chia nhỏ thông tin thành các gói tin TCP được mã hóa AES. Cấu trúc gói tin bao gồm trường kích thước 4-byte, vector khởi tạo (IV) và dữ liệu đã mã hóa. Phương pháp này giúp mã độc ẩn mình trong lưu lượng mạng thông thường, tránh các đột biến lưu lượng lớn khi tải lên toàn bộ kho lưu trữ dữ liệu.
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Tiến trình | Chrome IElevator COM | Dấu hiệu truy cập trái phép vào dữ liệu trình duyệt |
| Giao thức | Raw TCP (AES Encrypted) | Phương thức truyền dữ liệu C2 ẩn danh |
| Mục tiêu | Wallet, config.vdf, cookies | Đánh cắp tài sản số và thông tin định danh |
⚠️ Cảnh báo quan trọng: Các đội ngũ ứng cứu sự cố (Incident Response) cần xử lý các endpoint bị nhiễm như một môi trường đã bị kiểm soát hoàn toàn. Cần thực hiện ngay việc cô lập thiết bị, kiểm tra các tiến trình con (child processes), rà soát nhật ký xác thực và yêu cầu người dùng đặt lại toàn bộ phiên đăng nhập trình duyệt.
Khuyến nghị phòng thủ và săn tìm mối đe dọa
Để đối phó với CastleStealer, các tổ chức cần triển khai chiến lược phòng thủ theo chiều sâu. Việc giám sát chặt chẽ các hoạt động COM liên quan đến trình duyệt và các kết nối TCP bất thường là ưu tiên hàng đầu. Ngoài ra, cần giáo dục người dùng về rủi ro từ các quảng cáo giả mạo và các trang web tải phần mềm không chính thống.
Các chuyên gia an ninh mạng khuyến nghị sử dụng các công cụ giám sát endpoint để theo dõi các hành vi bất thường như việc thực thi PowerShell từ các tiến trình lạ hoặc sự xuất hiện của các tệp tin thực thi mới trong thư mục tạm. Việc áp dụng các quy tắc phát hiện dựa trên hành vi (behavioral-based detection) sẽ hiệu quả hơn nhiều so với việc chỉ dựa vào các chỉ số băm (hash) tệp tin vốn dễ dàng bị thay đổi bởi kẻ tấn công. Để tìm hiểu thêm về các kỹ thuật phòng thủ, bạn có thể tham khảo tài liệu từ MITRE ATT&CK về các kỹ thuật leo thang đặc quyền và thực thi mã độc.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan