Phân tích kỹ thuật: Chiến dịch khai thác lỗ hổng RCE trên thiết bị Hikvision
Các nhà nghiên cứu ghi nhận sự gia tăng các nỗ lực khai thác lỗ hổng RCE CVE-2021-36260 trên thiết bị Hikvision tại Ukraine, đặt ra cảnh báo về an ninh hạ tầng giám sát.

- Mối đe dọa: Sự gia tăng đột biến các nỗ lực quét và khai thác lỗ hổng RCE trên thiết bị giám sát Hikvision tại Ukraine.
- Lỗ hổng trọng tâm: CVE-2021-36260, một lỗi tiêm lệnh (command injection) nghiêm trọng với điểm CVSS 9.8.
- Phương thức: Sử dụng các node VPN thương mại để thực hiện quét tự động, nghi vấn phục vụ mục đích do thám hạ tầng.
- Khuyến nghị: Cập nhật firmware ngay lập tức và cô lập thiết bị khỏi mạng công cộng.
Tổng quan về chiến dịch khai thác lỗ hổng Hikvision
Trong khoảng thời gian từ ngày 21 tháng 9 đến ngày 1 tháng 10 năm 2026, các chuyên gia an ninh mạng đã ghi nhận sự gia tăng đáng kể các hoạt động quét và nỗ lực thực thi mã từ xa (Remote Code Execution - RCE) nhắm vào các thiết bị giám sát video tại Ukraine. Hoạt động này tập trung chủ yếu vào CVE-2021-36260, một lỗ hổng tiêm lệnh nghiêm trọng tồn tại trong các sản phẩm Hikvision chưa được vá lỗi.
Mặc dù sự gia tăng này diễn ra song song với các cuộc tấn công bằng tên lửa và máy bay không người lái của Nga, các nhà nghiên cứu hiện chưa thiết lập được mối liên hệ trực tiếp giữa hoạt động mạng này và các cuộc tấn công vật lý. Tuy nhiên, sự kiện này nhấn mạnh mối quan tâm trở lại đối với các lỗ hổng cũ, cho phép kẻ tấn công kiểm soát camera và thiết bị ghi hình mà không cần xác thực.
Phân tích kỹ thuật và diễn biến chiến dịch
Theo dữ liệu từ GreyNoise, quá trình trinh sát ban đầu bắt đầu vào ngày 21 tháng 9, khi một địa chỉ IP trên mạng Ukraine cố gắng kết nối với các cổng dịch vụ mà không gửi payload khai thác. Các nỗ lực khai thác thực sự tăng mạnh vào ngày 23 tháng 9 và kéo dài đến ngày 1 tháng 10, tạo ra một đợt sóng tấn công kéo dài 9 ngày sau nhiều tháng gần như không có hoạt động tương tự nhắm vào Ukraine.
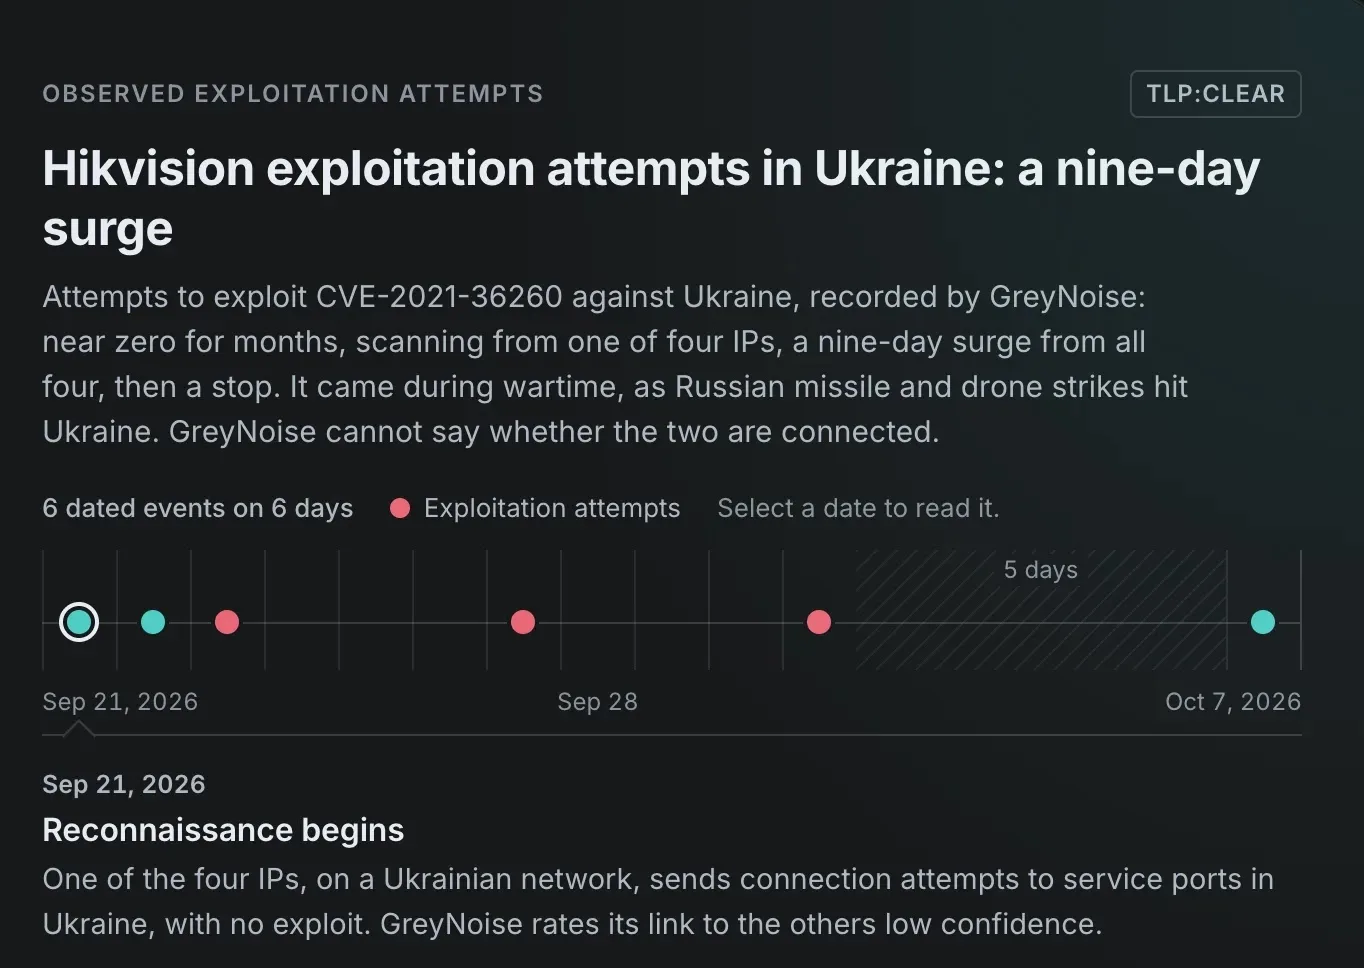
Bốn địa chỉ IP chịu trách nhiệm cho hầu hết các nỗ lực trong đợt sóng này. Ba trong số đó là các node thoát (exit nodes) của dịch vụ PureVPN, trong khi địa chỉ thứ tư thuộc về một mạng nội bộ tại Ukraine. Mặc dù các node VPN có thể được sử dụng bởi nhiều người dùng khác nhau, việc tập trung vào một mục tiêu cụ thể cho thấy dấu hiệu của một chiến dịch có chủ đích.
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Mã CVE | CVE-2021-36260 | Lỗ hổng RCE nghiêm trọng (CVSS 9.8) |
| IP C2/Scanner | 195.238.124.178 | Node VPN (Lithuania - AS56630) |
| IP C2/Scanner | 195.238.124.181 | Node VPN (Lithuania - AS56630) |
| IP C2/Scanner | 195.238.124.188 | Node VPN (Lithuania - AS56630) |
Chi tiết về lỗ hổng CVE-2021-36260
Lỗ hổng CVE-2021-36260 ảnh hưởng đến máy chủ web trong một số sản phẩm Hikvision. Nguyên nhân gốc rễ nằm ở việc kiểm tra đầu vào kém, cho phép các yêu cầu được chế tạo đặc biệt chứa các lệnh độc hại tiếp cận hệ điều hành của thiết bị. NIST đã gán cho lỗ hổng này điểm CVSS 9.8, phản ánh khả năng khai thác qua mạng mà không cần xác thực hoặc tương tác người dùng.
Hoạt động quan sát được sử dụng mẫu Nuclei có tiêu đề “Hikvision IP camera/NVR – Remote Command Execution”. Việc sử dụng công cụ này cho thấy đây là hoạt động kiểm tra lỗ hổng tự động, thay vì xác nhận rằng kẻ tấn công đã cài đặt mã độc hoặc truy cập vào luồng video trực tiếp. Các quan sát về “command test” của GreyNoise củng cố nhận định rằng đây là giai đoạn thăm dò.
Khuyến nghị phòng thủ và giảm thiểu rủi ro
⚠️ Cảnh báo quan trọng: Việc thay đổi mật khẩu đơn thuần không thể khắc phục lỗ hổng tiêm lệnh không xác thực này. Quản trị viên cần thực hiện các biện pháp cứng hóa hệ thống ngay lập tức.
- Cập nhật Firmware: Xác định các model bị ảnh hưởng và áp dụng các bản cập nhật firmware mới nhất từ Hikvision theo khuyến nghị của CISA.
- Hạn chế truy cập: Ngắt kết nối thiết bị khỏi internet công cộng, sử dụng VPN hoặc tường lửa để giới hạn quyền truy cập vào giao diện quản trị.
- Phân đoạn mạng: Tách biệt thiết bị giám sát khỏi các mạng quan trọng để ngăn chặn khả năng di chuyển ngang (lateral movement) nếu thiết bị bị xâm nhập.
- Giám sát: Theo dõi các yêu cầu bất thường đến cổng web của thiết bị và kiểm tra các log hệ thống để phát hiện các lệnh lạ được thực thi.
Trong quá khứ, vào tháng 1 năm 2024, chính quyền Ukraine đã báo cáo việc vô hiệu hóa hai camera bị tình báo Nga xâm nhập để theo dõi hệ thống phòng không và cơ sở hạ tầng của Kyiv. Trường hợp đó minh họa rủi ro tiềm tàng của việc để lộ các thiết bị giám sát, nhấn mạnh tầm quan trọng của việc duy trì an ninh cho các thiết bị IoT trong môi trường xung đột.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan