Cảnh báo rò rỉ API Key VirusTotal trên Dark Web: Phân tích rủi ro và biện pháp ứng phó
Các nhà nghiên cứu bảo mật vừa ghi nhận thông tin về việc rao bán API Key VirusTotal Enterprise trên Dark Web với giá 350 USD. Bài viết phân tích cơ chế xác thực API, rủi ro lạm dụng tài khoản và quy trình bảo mật cần thiết cho các đội ngũ SOC.

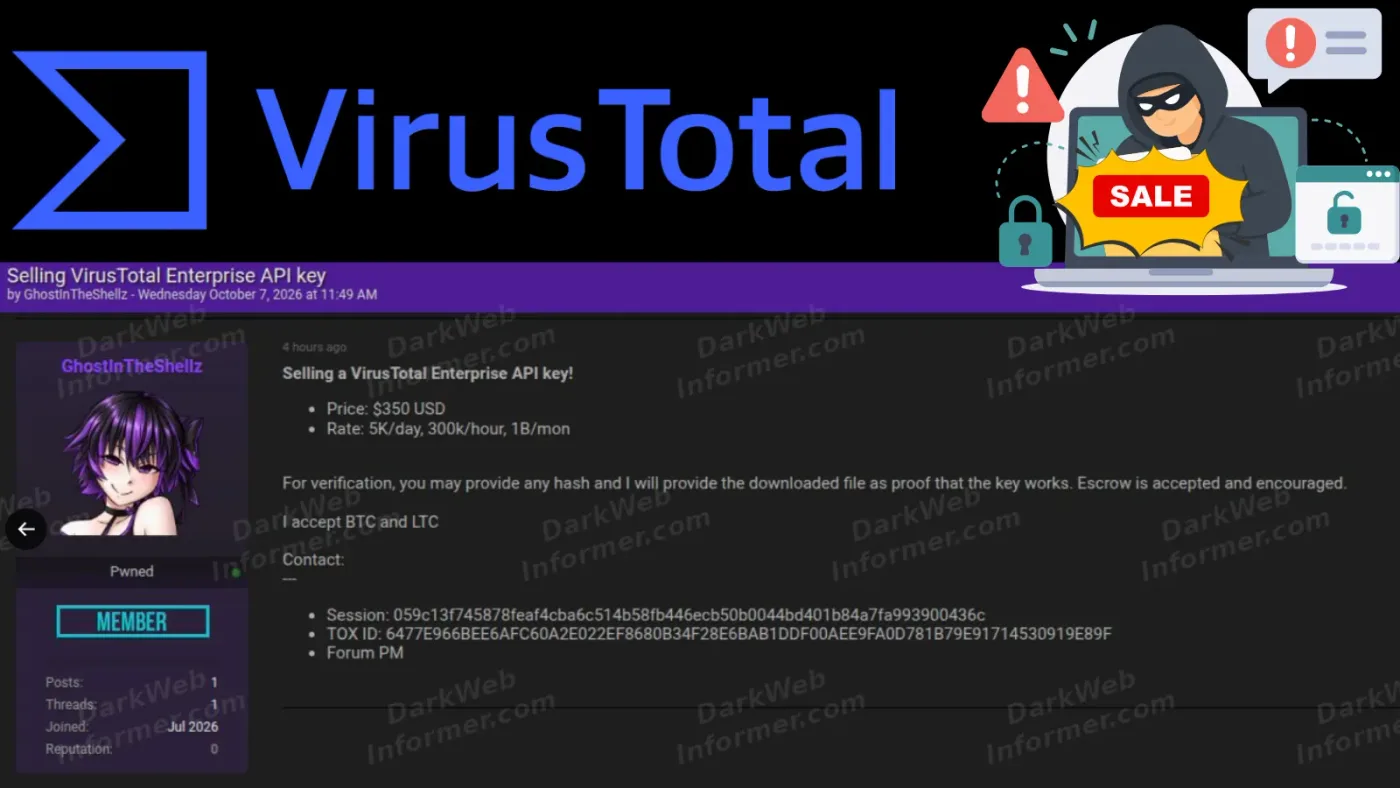
- Sự việc: Một đối tượng ẩn danh rao bán API Key VirusTotal Enterprise trên Dark Web với giá 350 USD, hiện chưa được xác thực tính xác thực.
- Cơ chế rủi ro: Việc lộ lọt API Key cho phép kẻ tấn công thực hiện các truy vấn trái phép, tiêu thụ hạn mức (quota) và truy cập dữ liệu tình báo mối đe dọa của tổ chức.
- Khuyến nghị: Các tổ chức cần ngay lập tức rà soát nhật ký truy cập API, thu hồi các khóa bị lộ và thiết lập quy trình giám sát chặt chẽ.
Trong một diễn biến đáng chú ý trên không gian mạng, một đối tượng đã đăng tải thông tin rao bán API Key của dịch vụ VirusTotal Enterprise với mức giá 350 USD trên một diễn đàn Dark Web vào ngày 7 tháng 10. Mặc dù thông tin này đang thu hút sự chú ý lớn từ cộng đồng an ninh mạng, nhưng hiện tại vẫn chưa có bằng chứng xác thực nào khẳng định khóa API này là hợp lệ, bị đánh cắp hay vẫn còn đang hoạt động.
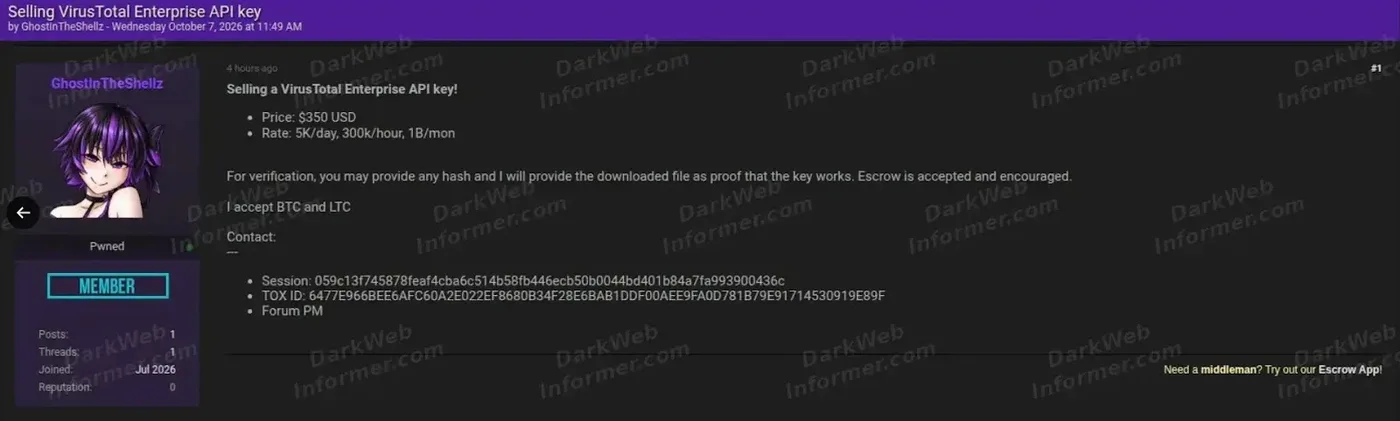
Theo nội dung bài đăng, kẻ bán tuyên bố khóa API này có hạn mức lên tới 5.000 yêu cầu mỗi ngày, 300.000 yêu cầu mỗi giờ và một tỷ yêu cầu mỗi tháng. Đối tượng này yêu cầu thanh toán bằng Bitcoin hoặc Litecoin và cung cấp dịch vụ trung gian (escrow) để tạo lòng tin. Tuy nhiên, các chuyên gia bảo mật cảnh báo rằng những con số này cần được xem xét kỹ lưỡng dưới góc độ kỹ thuật.
Phân tích kỹ thuật về hạn mức API và rủi ro lạm dụng
Các hạn mức được quảng cáo trong bài đăng chứa đựng những mâu thuẫn logic. Nếu một tài khoản bị giới hạn 5.000 yêu cầu mỗi ngày, thì việc thực hiện 300.000 yêu cầu trong một giờ là điều bất khả thi. Điều này đặt ra nghi vấn về tính xác thực của thông tin hoặc khả năng kẻ bán đang cố tình thổi phồng giá trị của tài khoản để lừa đảo.
VirusTotal phân tách rõ ràng giữa quyền truy cập công cộng (Public API) và các tính năng API trả phí (Premium API). API công cộng thường giới hạn ở mức 500 yêu cầu mỗi ngày và 4 yêu cầu mỗi phút. Trong khi đó, các gói Enterprise có hạn mức tùy chỉnh dựa trên thỏa thuận cấp phép. Do đó, nhãn "Enterprise" trong bài đăng không đảm bảo quyền truy cập vào tất cả các tính năng cao cấp.
Cơ chế xác thực và tác động của việc lộ lọt API Key
Về mặt kỹ thuật, các yêu cầu API của VirusTotal được xác thực thông qua tiêu đề HTTP x-apikey. Đây là một cơ chế xác thực dựa trên token, trong đó khóa API đóng vai trò như một chứng chỉ định danh của người dùng. VirusTotal luôn khuyến cáo người dùng không được chia sẻ khóa cá nhân vì nó mang theo toàn bộ đặc quyền của tài khoản đó.
# Ví dụ về cách thức thực hiện truy vấn API tới VirusTotal bằng cURL:
curl --request GET
  --url 'https://www.virustotal.com/api/v3/files/{file_id}'
  --header 'x-apikey: YOUR_API_KEY_HERE'
Nếu một khóa API bị chiếm đoạt, kẻ tấn công có thể thực hiện các yêu cầu dưới danh nghĩa của chủ sở hữu tài khoản. Điều này không nhất thiết là một cuộc tấn công trực tiếp vào hạ tầng của VirusTotal, mà là một trường hợp lạm dụng thông tin xác thực (credential misuse). Tùy thuộc vào gói đăng ký, kẻ tấn công có thể khai thác các khả năng nghiên cứu chuyên sâu hoặc tiêu thụ hết hạn mức của các nhà phân tích hợp pháp.
Khuyến nghị phòng thủ và săn tìm mối đe dọa
Đối với các tổ chức và đội ngũ SOC, việc bảo vệ API Key là ưu tiên hàng đầu trong chiến lược an ninh mạng. Dưới đây là bảng tổng hợp các hành động cần thiết để giảm thiểu rủi ro:
| Hành động | Mô tả chi tiết | Mục tiêu |
|---|---|---|
| Rà soát API | Kiểm tra nhật ký truy cập API trên bảng điều khiển VirusTotal. | Phát hiện các yêu cầu bất thường. |
| Thu hồi khóa | Vô hiệu hóa ngay lập tức các khóa API nghi ngờ bị lộ. | Ngăn chặn truy cập trái phép. |
| Quản lý quyền | Áp dụng nguyên tắc đặc quyền tối thiểu cho các tài khoản API. | Giảm thiểu phạm vi ảnh hưởng. |
Các tổ chức nên thường xuyên theo dõi việc sử dụng khóa API thông qua trang quản lý tài khoản. Nếu phát hiện bất kỳ lưu lượng truy cập nào không xác định, việc thu hồi và tạo mới khóa API là biện pháp bắt buộc. Để tìm hiểu thêm về quy trình quản lý và bảo mật API, các chuyên gia có thể tham khảo tài liệu hướng dẫn từ CISA về bảo mật thông tin xác thực.
Hiện tại, thông tin rao bán này vẫn chỉ dừng lại ở mức độ cáo buộc và cần được kiểm chứng độc lập. Các nhà nghiên cứu bảo mật khuyến cáo không nên tin tưởng vào các tuyên bố trên mạng xã hội mà chưa có bằng chứng kỹ thuật xác thực. Việc duy trì cảnh giác và tuân thủ các quy trình bảo mật tiêu chuẩn là cách tốt nhất để bảo vệ tài nguyên của tổ chức trước các mối đe dọa tiềm ẩn.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan